Cyberangriff erwärmt Kühlgeräte in Hunderten französischer Supermärkte
Ein Cyberangriff vom 11. auf den 12. Oktober 2026 änderte Einstellungen an Danfoss-Steuerungen und erwärmte Kühlgeräte in Hunderten französischer Supermärkte. Läden warfen Lebensmittel weg.
4 Min. Lesezeit
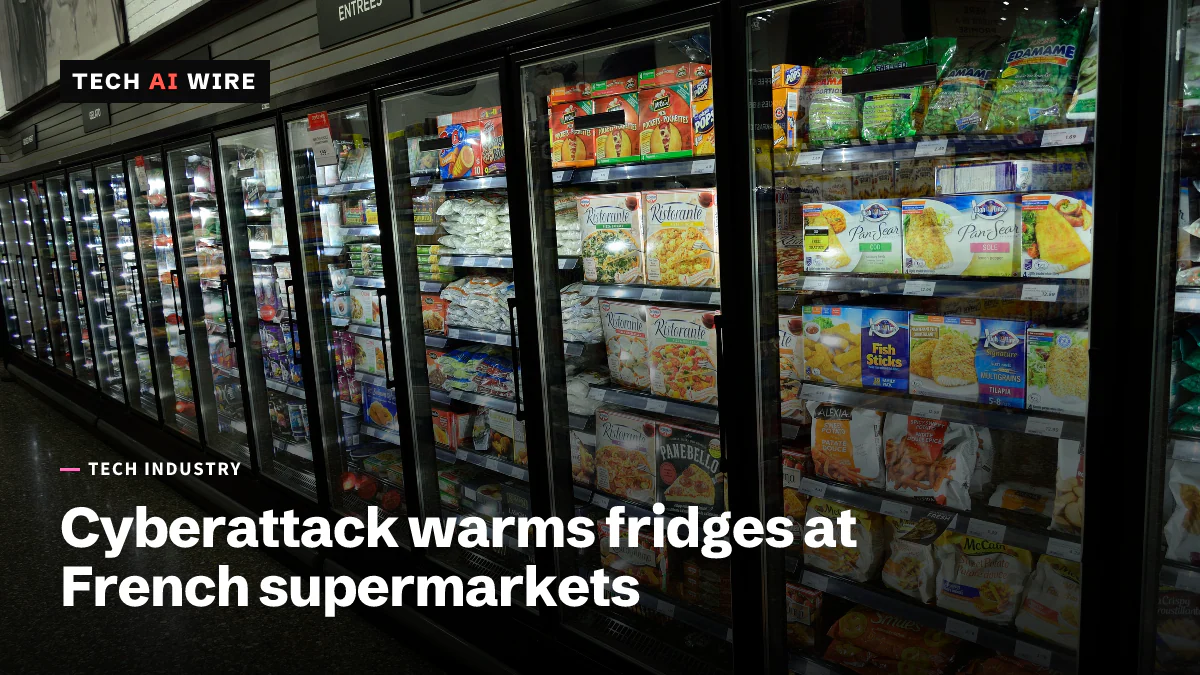
Ein Cyberangriff in der Nacht vom 11. auf den 12. Oktober 2026 hat die Temperatur in Kühl- und Tiefkühlgeräten Hunderter französischer Supermärkte steigen lassen. Viele Läden mussten ihre frischen und tiefgekühlten Lebensmittel wegwerfen. Die Angreifer änderten Einstellungen an Kühlsteuerungen von Danfoss, einem dänischen Unternehmen. Laut Danfoss sind die meisten betroffenen Geräte alte Modelle, die keine Sicherheitsupdates mehr erhalten.
Was in den Läden geschah
Der Angriff begann in der Nacht von Sonntag auf Montag. Laut Je Bosse en Grande Distribution, einer Fachseite für den Einzelhandel, änderten die Angreifer aus der Ferne die Temperatur-Sollwerte an Danfoss-Steuerungen. Ein Sollwert ist die Temperatur, die ein Kühlgerät halten soll. Laut der Seite stiegen manche Einstellungen um bis zu 50 Grad, und ein Tiefkühlgerät ging von -20 °C auf +30 °C.
Die Gruppe Les Mousquetaires, zu der Intermarché gehört, sagte franceinfo, Tiefkühl- und Kühlgeräte seien auf 50 °C eingestellt worden. Die Berichte unterscheiden sich darin, ob 50 der Anstieg oder der neue Wert war. Laut AFP berichtete BFM TV, die Hacker hätten in vielen Läden Kühlgeräte außerdem in den Abtaumodus gezwungen.
Intermarché sagte AFP, betroffene Läden müssten alle frischen und tiefgekühlten Produkte wegwerfen. Mehrere Intermarché-Läden gaben an, ihre gesamte Frischware verloren zu haben, berichtet die Fachseite. Laut dem AFP-Bericht bestätigte die Pariser Staatsanwaltschaft den Angriff und leitete Ermittlungen ein. Die Behörde sagte außerdem, der Angriff habe Brände verursacht.
Die Schätzungen der Schäden gehen auseinander. Erste interne Zahlen, die die Fachseite zitiert, beziffern die Verluste für einige Läden auf mehrere Hunderttausend Euro. Eine mit dem Fall vertraute Quelle sagte France Inter, die Gesamtsumme liege bei mehreren Millionen Euro, berichtet franceinfo.
Welche Supermarktketten betroffen waren
Die Berichte stimmen bei den Ketten überein, nicht aber bei der Zahl der Läden.
| Kette | Was berichtet wurde | Gemeldet von |
|---|---|---|
| Intermarché und Netto (Les Mousquetaires) | Rund 150 Läden laut einer Branchenquelle; 200 bis 300 laut France Inter; mindestens 300 laut AFP | Fachseite, franceinfo, AFP |
| Coopérative U (Système U) | Weniger als 100 Läden laut franceinfo; mehr als 100 laut AFP | franceinfo, AFP |
| E.Leclerc | Ein Angriff auf einen seiner Lieferanten für Kühltechnik traf mehrere Läden | franceinfo, AFP |
| Monoprix | Rund 5 % seiner Läden laut franceinfo; gegenüber AFP nicht bestätigt | franceinfo, AFP |
| Carrefour Market | Von der Fachseite genannt; nicht bestätigt | Fachseite, AFP |
Dominique Schelcher, Vorstandschef von Coopérative U, bestätigte den Angriff auf X. Er schrieb, ein Cyberangriff treffe die Kühlanlagen der Gruppe „seit letzter Nacht“. Er nannte ihn außerdem „inakzeptabel“. Les Mousquetaires sagte franceinfo, ein Angriff dieses Ausmaßes sei beispiellos.
Was Danfoss über seine Steuerungen sagt
Danfoss sprach von „Vorfällen in Frankreich, die eine begrenzte Zahl von Kühlmanagementsystemen betreffen“, berichtet franceinfo. Das ist weit weniger als die Zahl der Läden, die Händler und Presse nannten.
Das Unternehmen sagt, die meisten betroffenen Geräte seien Altprodukte. Es nannte zwei Systemmanager, den AK-SM800 und den AK-SC355. Das sind die Geräte, die Kühlregale, Kühlräume und Kälteanlage eines Ladens steuern. Laut Danfoss erhalten sie keine Software- oder Sicherheitsupdates mehr. AFP ergänzt, dass auf einer Version des AK-SM800 veraltete Firmware lief, also die in ein Gerät eingebaute Software. Die Energie-Nachrichtenseite Enerzine berichtet, dass Softwareversionen vor Version 4 betroffen sind.
Danfoss rät Kunden, die Firmware zu aktualisieren und ihre Netzwerke abzusichern. Außerdem rät das Unternehmen, den direkten Internetzugang „wo zutreffend“ zu entfernen und auf neuere Produkte umzusteigen. Laut Enerzine plante das Unternehmen am 12. Oktober ein Treffen mit Servicefirmen für Kältetechnik.
Wie die Angreifer eindrangen, ist noch unklar
Keiner der Berichte sagt, wie die Angreifer an die Steuerungen gelangten. Das Büro des Premierministers übergab den Fall an die ANSSI, Frankreichs nationale Behörde für Cybersicherheit. Personen aus dem Umfeld von Premierminister Sébastien Lecornu sagten, die ANSSI habe eine Schwachstelle in der Software eines dänischen Unternehmens gefunden. Keiner der Berichte nennt dazu eine öffentliche Sicherheitswarnung. Laut AFP arbeitet die ANSSI mit ihren europäischen Partnerbehörden zusammen und sucht nach weiteren betroffenen französischen Unternehmen.
Die Fachseite verweist auf frühere Forschung. Das Labor Team82 von Claroty fand einst Schwachstellen in Danfoss-Steuerungen vom Typ AK-SM 800A, die Danfoss behob. Ob dieser Angriff sie nutzte, ist nicht bekannt. Keine Gruppe hat sich zu dem Angriff bekannt.
Antoine Hautin vom Sicherheitsberatungsunternehmen Almond sagte AFP, der Angriff zeige „ein gewisses Maß an Raffinesse“. Christophe Hansen, EU-Kommissar für Landwirtschaft und Ernährung, schrieb, „die Ernährungssicherheit erfordert mehr Aufmerksamkeit auf allen Ebenen“.
Was das für Entwickler bedeutet
Für alle, die vernetzte Gebäudetechnik bauen, kaufen oder betreiben, liefert der Angriff eine klare Checkliste:
- Finden Sie heraus, was aus dem Internet erreichbar ist. Danfoss selbst rät, den direkten Internetzugang zu entfernen. Prüfen Sie jede Steuerung für Kühlung, Heizung und Gebäudetechnik auf eine öffentliche Adresse oder einen offenen Fernzugang.
- Erfassen Sie Geräte am Ende ihres Lebenszyklus. Der AK-SM800 und der AK-SC355 erhalten keine Sicherheitskorrekturen mehr. Stellen Sie alte Steuerungen hinter eine Firewall oder ein VPN, und planen Sie Budget für ihren Ersatz ein.
- Verlassen Sie sich nicht auf die Steuerung als einzigen Alarm. Ein Laden bekam keine Warnung, und bei einem anderen kam der Alarm erst, als die Temperaturen bereits gestiegen waren, berichtet die Fachseite. Ein separater Temperatursensor mit eigenen Meldungen sorgt für eine zweite Warnung.
- Überprüfen Sie zentrale Verwaltungsplattformen. Ein Mitarbeiter behauptete, jeder von der Danfoss-Plattform überwachte Laden sei getroffen worden, doch einige Läden blieben verschont. Eine Plattform, die Einstellungen in vielen Läden gleichzeitig ändern kann, braucht eine eigene Prüfung der Zugriffsrechte.
- Achten Sie auf die Ergebnisse der ANSSI. Eine Sicherheitswarnung, die die Schwachstelle benennt, würde anderen Betreibern genau sagen, was sie patchen müssen.
Quellen
- Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques - franceinfo
- French supermarkets suffer fridge shutdown after 'unprecedented' cyberattack - AFP via Yahoo Finance
- Une cyberattaque coupe le froid dans plusieurs supermarchés (Intermarché, U, Market, Monoprix, Leclerc concernés) - Je Bosse en Grande Distribution
- Cyberattaque massive contre les frigos des supermarchés Intermarché, Leclerc et U - Enerzine
Ähnliche Artikel

Japan verschärft Cyberwarnungen nach Angriffen auf über 20 Unternehmen
Japan forderte Unternehmen und Banken am 9. Oktober 2026 auf, ihre Sicherheit zu verschärfen, nachdem über 20 Firmen Angriffe gemeldet hatten. Allein bei Times Car flossen rund 6,6 Millionen Konten ab.
Yandex schließt Rechenzentrum in Vladimir nach Drohnenangriff
Laut Yandex hat ein Drohnenangriff am 11. Oktober sein Rechenzentrum in Vladimir stillgelegt, den dritten getroffenen Yandex-Standort in vier Tagen. Berichten zufolge fielen über 80 Cloud-Dienste aus.
Kiteworks bittet Kunden, ihre Server an diesem Wochenende abzuschalten
Kiteworks hat alle Kunden gebeten, ihre Server am Samstag, dem 26. September, für sechs Stunden abzuschalten, nachdem Strafverfolger vor einem unmittelbar bevorstehenden Angriff gewarnt hatten.