Un ciberataque calienta los refrigeradores de cientos de tiendas en Francia
Un ciberataque del 11 al 12 de octubre de 2026 cambió la configuración de controladores de Danfoss y calentó refrigeradores en cientos de supermercados franceses. Las tiendas desecharon alimentos.
4 min de lectura
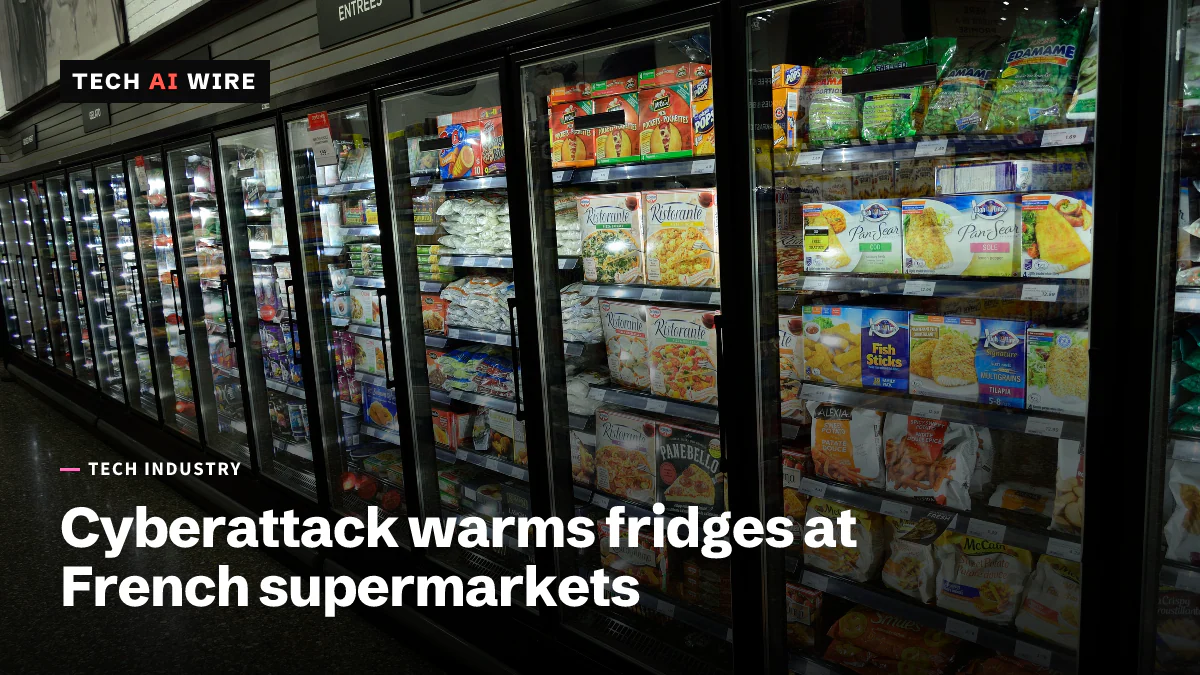
Un ciberataque en la noche del 11 al 12 de octubre de 2026 elevó la temperatura dentro de los refrigeradores y congeladores de cientos de supermercados franceses. Muchas tiendas tuvieron que desechar sus alimentos frescos y congelados. Los atacantes cambiaron la configuración de controladores de refrigeración fabricados por Danfoss, una empresa danesa. Danfoss dice que la mayoría de los dispositivos afectados son modelos antiguos que ya no reciben actualizaciones de seguridad.
Qué pasó en las tiendas
El ataque comenzó durante la noche del domingo al lunes. Según Je Bosse en Grande Distribution, un sitio especializado en el comercio minorista, los atacantes cambiaron a distancia los valores de consigna de temperatura de los controladores de Danfoss. Un valor de consigna es la temperatura que se le indica mantener a un refrigerador. El sitio dice que algunos valores aumentaron hasta 50 grados, y que un congelador pasó de -20 °C a +30 °C.
El grupo Les Mousquetaires, matriz de Intermarché, dijo a franceinfo que congeladores y refrigeradores se configuraron a 50 °C. Los medios no coinciden en si 50 fue el aumento o el nuevo valor. BFM TV informó que los hackers también forzaron a los refrigeradores a entrar en modo de descongelación en muchas tiendas, según AFP.
Intermarché dijo a AFP que las tiendas afectadas deben desechar todos los productos frescos y congelados. Varias tiendas de Intermarché dijeron que habían perdido todos sus productos frescos, informa el sitio especializado. El informe de AFP dice que la fiscalía de París confirmó el ataque y abrió una investigación. La fiscalía también dijo que el ataque había provocado incendios.
Las estimaciones de pérdidas varían. Las primeras cifras internas citadas por el sitio especializado sitúan las pérdidas en varios cientos de miles de euros para algunas tiendas. Una fuente cercana al caso dijo a France Inter que el total asciende a varios millones de euros, informa franceinfo.
Qué cadenas de supermercados se vieron afectadas
Los medios coinciden en las cadenas, pero no en el número de tiendas.
| Cadena | Qué se informó | Informado por |
|---|---|---|
| Intermarché y Netto (Les Mousquetaires) | Unas 150 tiendas, según una fuente del sector; de 200 a 300, según France Inter; al menos 300, según AFP | Sitio especializado, franceinfo, AFP |
| Coopérative U (Système U) | Menos de 100 tiendas, según franceinfo; más de 100, según AFP | franceinfo, AFP |
| E.Leclerc | Un ataque contra uno de sus proveedores de refrigeración afectó a varias tiendas | franceinfo, AFP |
| Monoprix | Alrededor del 5 % de sus tiendas, según franceinfo; no confirmado a AFP | franceinfo, AFP |
| Carrefour Market | Mencionada por el sitio especializado; sin confirmar | Sitio especializado, AFP |
Dominique Schelcher, director ejecutivo de Coopérative U, confirmó el ataque en X. Escribió que un ciberataque estaba afectando a los equipos de refrigeración del grupo «desde anoche». También lo calificó de «inaceptable». Les Mousquetaires dijo a franceinfo que un ataque de esta magnitud no tenía precedentes.
Qué dice Danfoss sobre sus controladores
Danfoss habló de «incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración», informa franceinfo. Eso es mucho menos que el número de tiendas que dieron los minoristas y la prensa.
La empresa dice que la mayoría de los dispositivos afectados son productos heredados. Mencionó dos gestores de sistema, el AK-SM800 y el AK-SC355. Son los equipos que controlan los refrigeradores, las cámaras frigoríficas y la planta de frío de una tienda. Danfoss dice que ya no reciben actualizaciones de software ni de seguridad. AFP añade que una versión del AK-SM800 funcionaba con firmware desactualizado, el software integrado en un dispositivo. El sitio de noticias de energía Enerzine informa que están afectadas las versiones de software anteriores a la versión 4.
Danfoss aconseja a sus clientes actualizar el firmware y reforzar la seguridad de sus redes. También aconseja eliminar el acceso directo a internet «cuando corresponda» y pasar a productos más nuevos. Enerzine dice que la empresa tenía prevista una reunión con empresas de servicio técnico de refrigeración el 12 de octubre.
Aún no se sabe cómo entraron los atacantes
Ninguno de los medios dice cómo llegaron los atacantes a los controladores. La oficina del primer ministro envió el caso a la ANSSI, la agencia nacional de ciberseguridad de Francia. Personas cercanas al primer ministro Sébastien Lecornu dijeron que la ANSSI había encontrado una vulnerabilidad en el software de una empresa danesa. Ninguno de los medios menciona un aviso de seguridad público al respecto. AFP dice que la ANSSI trabaja con sus homólogos europeos y busca otras empresas francesas afectadas.
El sitio especializado remite a investigaciones anteriores. El laboratorio Team82 de Claroty encontró en su momento vulnerabilidades en los controladores Danfoss AK-SM 800A, que Danfoss corrigió. No se sabe si este ataque las utilizó. Ningún grupo ha reivindicado el ataque.
Antoine Hautin, de la consultora de seguridad Almond, dijo a AFP que el ataque mostraba «cierto nivel de sofisticación». Christophe Hansen, comisario europeo de Agricultura y Alimentación, escribió que «la seguridad alimentaria requiere más atención en todos los niveles».
Qué significa esto para los desarrolladores
Para quienes construyen, compran u operan equipos conectados para edificios, el ataque deja una lista de verificación clara:
- Averigüe qué se puede alcanzar desde internet. La propia Danfoss aconseja eliminar el acceso directo a internet. Revise cada controlador de refrigeración, calefacción y edificios en busca de una dirección pública o un acceso remoto abierto.
- Haga un inventario de los dispositivos al final de su vida útil. El AK-SM800 y el AK-SC355 ya no reciben correcciones de seguridad. Coloque los controladores antiguos detrás de un firewall o una VPN, y reserve presupuesto para reemplazarlos.
- No dependa del controlador como única alarma. Una tienda no recibió ninguna alerta, y la alarma de otra llegó después de que subieran las temperaturas, informa el sitio especializado. Un sensor de temperatura independiente con sus propias alertas ofrece un segundo aviso.
- Revise las plataformas de gestión centralizada. Un empleado afirmó que todas las tiendas supervisadas por la plataforma de Danfoss resultaron afectadas, aunque algunas tiendas se salvaron. Una plataforma que puede cambiar la configuración en muchas tiendas a la vez necesita su propia revisión de accesos.
- Esté atento a las conclusiones de la ANSSI. Un aviso que nombre la vulnerabilidad indicaría a otros operadores exactamente qué deben parchear.
Fuentes
- Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques - franceinfo
- French supermarkets suffer fridge shutdown after 'unprecedented' cyberattack - AFP via Yahoo Finance
- Une cyberattaque coupe le froid dans plusieurs supermarchés (Intermarché, U, Market, Monoprix, Leclerc concernés) - Je Bosse en Grande Distribution
- Cyberattaque massive contre les frigos des supermarchés Intermarché, Leclerc et U - Enerzine
Artículos relacionados

Japón endurece sus alertas cibernéticas tras ataques a más de 20 empresas
Japón pidió a empresas y bancos reforzar su seguridad el 9 de octubre de 2026, después de que más de 20 compañías informaran de ataques. Solo en Times Car se filtraron unos 6,6 millones de cuentas.
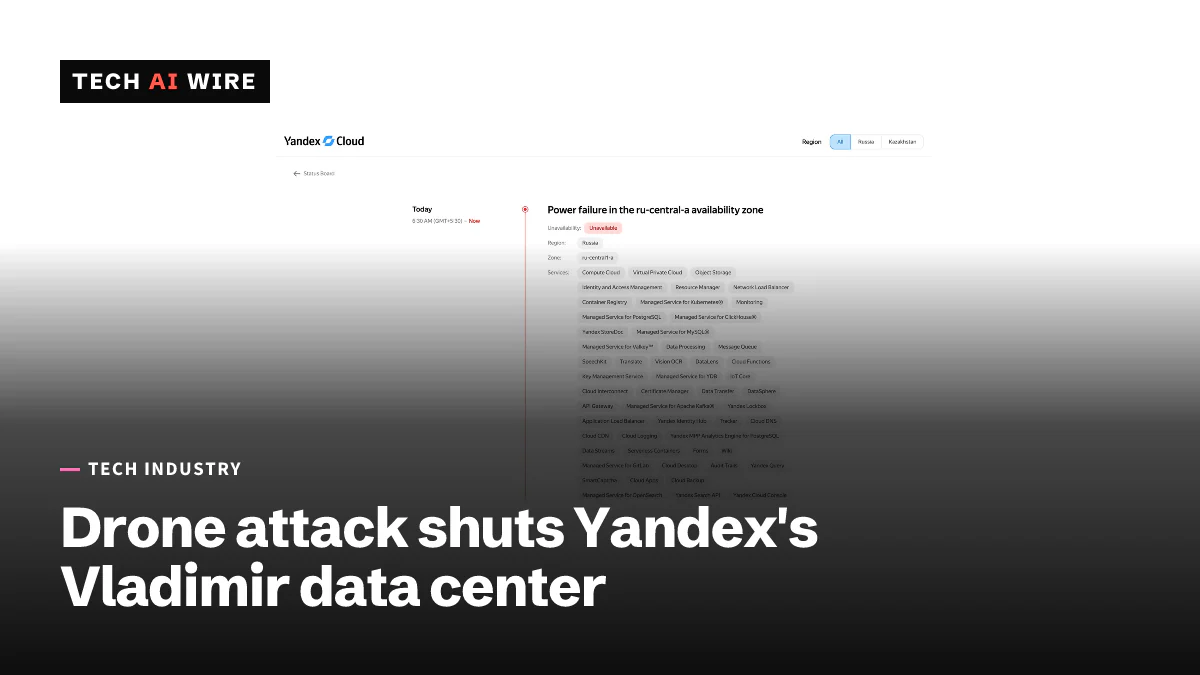
Yandex cierra su centro de datos de Vladimir tras un ataque con drones
Yandex dice que un ataque con drones el 11 de octubre cerró su centro de datos de Vladimir, el tercer sitio de Yandex alcanzado en cuatro días. Más de 80 servicios en la nube habrían caído.
Kiteworks pide a sus clientes que apaguen sus servidores este fin de semana
Kiteworks pidió a todos sus clientes que apaguen sus servidores durante seis horas el sábado 26 de septiembre, después de que las fuerzas del orden advirtieran de un ataque inminente.