BAE Systems: Cybervorfall stoppt US-Insolvenzmitteilungen
Ein Cybervorfall beim Auftragnehmer BAE Systems hat das Bankruptcy Noticing Center des Bundes gestoppt. Stand 16. Oktober 2026 sind dadurch vier Mitteilungsseiten der Gerichte offline.
3 Min. Lesezeit
Die Zahlen
- court notice websites and services offline
- 4
- date notice production stopped, per CyberScoop
- Oct 9
- date the courts called it a cybersecurity incident
- Oct 15
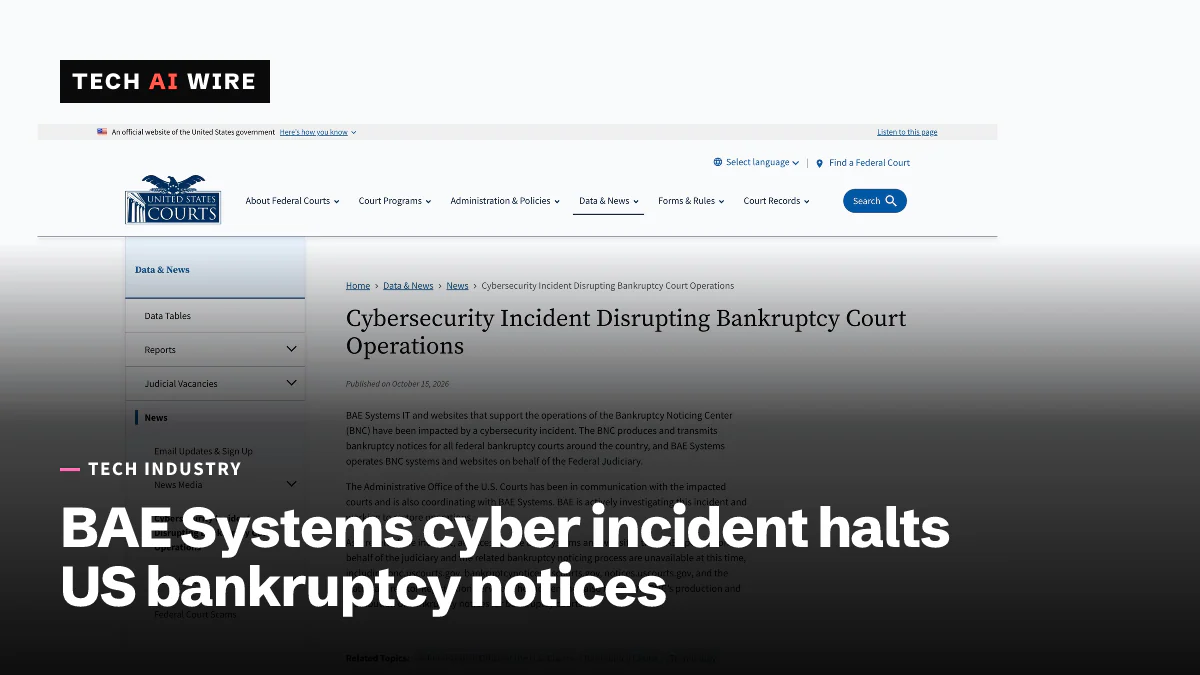
Ein Cybersicherheitsvorfall beim Rüstungsunternehmen BAE Systems hat das System gestoppt, das Insolvenzmitteilungen für jedes Insolvenzgericht des Bundes in den USA versendet. Die Verwaltungsbehörde der Justiz, das Administrative Office, gab den Vorfall am 15. Oktober 2026 bekannt, und vier zugehörige Websites waren am 16. Oktober noch offline. Der Ausfall zeigt, wie ein Einbruch bei einem einzigen Dienstleister einen öffentlichen Dienst lahmlegen kann, der von ihm abhängt.
BAE Systems betreibt für die Bundesgerichte das Bankruptcy Noticing Center, kurz BNC. Das BNC erstellt und versendet die Mitteilungen, die Gläubiger und andere Beteiligte über Insolvenzverfahren informieren. Der Vorfall „hat die Erstellung und den Versand von Insolvenzmitteilungen durch das BNC gestoppt“, heißt es in der Erklärung der Gerichte.
Was offline ist
Laut den Gerichten ist jeder Zugriff auf die BNC-Systeme und die Websites, die BAE für die Justiz betreibt, nicht möglich. Die Erklärung der Gerichte, CyberScoop, Infosecurity Magazine und das ABA Journal nennen dieselben vier Dienste als offline:
- bnc.uscourts.gov, die Website des Bankruptcy Noticing Center
- bankruptcynotices.uscourts.gov
- notices.uscourts.gov
- der National Creditor Registration Service
Der Rest des Insolvenzsystems läuft weiter. Die Gerichte nehmen weiterhin Einreichungen an, eröffnen Verfahren und bearbeiten Unterlagen, berichtet CyberScoop.
Wie die Offenlegung ablief
Das Problem begann eine Woche, bevor die Gerichte es einen Cybervorfall nannten. Erstellung und Versand der Mitteilungen stoppten laut CyberScoop am 9. Oktober. Eine Website eines Insolvenzgerichts veröffentlichte dann am Dienstag, dem 13. Oktober, einen Hinweis auf eine „landesweite Dienstunterbrechung“, ohne Sicherheit zu erwähnen.
Die Erklärung des Administrative Office vom 15. Oktober verwendete als erste die Worte „cybersecurity incident“ (Cybersicherheitsvorfall), berichtet CyberScoop. Darin hieß es, BAE „untersucht diesen Vorfall aktiv und arbeitet daran, den Betrieb wiederherzustellen“.
Ein Sprecher von BAE Systems sagte: „Uns ist ein Sicherheitsvorfall bekannt, der auf das BNC-System beschränkt ist, und wir haben sofort Schritte unternommen, um ihn zu beheben.“ Der Sprecher fügte hinzu: „Andere Systeme sind nicht betroffen.“ BAE stimmt sich eng mit den Gerichten ab, berichtet Infosecurity Magazine.
Was noch unbekannt ist
Weder die Gerichte noch BAE haben gesagt, um welche Art von Angriff es sich handelte. Keiner von beiden hat gesagt, ob auf Daten zugegriffen wurde oder ob Daten abgeflossen sind. Einen Termin für die Wiederherstellung des Dienstes gibt es nicht.
Das BNC wird von einer US-Tochter von BAE Systems betrieben, dem britischen Luft- und Raumfahrtkonzern, berichtet das ABA Journal. CyberScoop nennt dies den zweiten Vorfall binnen zwei Jahren, der die US-Gerichte trifft, nach einem Einbruch in das elektronische Einreichungssystem der Bundesgerichte im Jahr 2025.
Hinweise für alle, die Mitteilungen zustellen müssen
Solange das BNC ausgefallen ist, erreicht der eigene Mitteilungsdienst der Gerichte die Beteiligten nicht. CyberScoop zufolge können Einreicher, die Dokumente zustellen müssen, die Adressen von Beteiligten und Gläubigern in CM/ECF suchen, dem elektronischen Einreichungssystem der Gerichte, und die Ergebnisse abgleichen.
Es gibt einen Haken. Diese Listen enthalten möglicherweise keine Adressen, die über die elektronische Benachrichtigung des BNC oder den National Creditor Registration Service registriert wurden. Manche Beteiligte, denen eine Mitteilung zusteht, könnten daher übersehen werden.
Was das für Entwickler bedeutet
- Erfassen, welche Dienstleister Ihre kritischen Abläufe betreiben. Das Einreichungssystem der Gerichte funktioniert noch, aber die Mitteilungen stoppten, weil das System eines einzigen Auftragnehmers ausfiel. Listen Sie jeden externen Dienst auf, ohne den Ihr Produkt nicht laufen kann.
- Eine manuelle Ausweichlösung planen. Einreicher sollen sich die Adressen hier nun von Hand aus einem anderen System holen. Legen Sie im Voraus fest, wie Ihre Nutzer eine wichtige Nachricht erhalten, wenn der übliche Kanal ausfällt.
- Früh und klar informieren. Der erste öffentliche Hinweis nannte dies eine „Dienstunterbrechung“. Eine klare frühe Erklärung hilft den Menschen, die von einem System abhängen, sich darauf einzustellen.
- Mit Phishing rechnen, das den Ausfall nachahmt. Wenn ein bekannter Dienst ausfällt, ist das ein Köder für gefälschte E-Mails mit „Dienst wiederhergestellt“. Wenn Sie einen öffentlichen Dienst betreiben, sagen Sie den Nutzern, wo echte Updates erscheinen.
- Systeme trennen, damit ein Einbruch begrenzt bleibt. BAE sagt, der Vorfall sei auf das BNC-System beschränkt. Erst Netzwerktrennung macht eine solche Aussage möglich.
Quellen
- Cybersecurity Incident Disrupting Bankruptcy Court Operations - U.S. Courts
- Cybersecurity incident at BAE Systems disrupts US bankruptcy court system - CyberScoop
- Cyber Incident at BAE Systems Disrupts US Federal Bankruptcy Noticing - Infosecurity Magazine
- Cybersecurity incident disrupts federal bankruptcy courts - ABA Journal
Ähnliche Artikel
Citrix-NetScaler-Lücken: CISA setzt Frist auf 30. September
CISA hat zwei Citrix-NetScaler-Lücken mit einem CVSS-Wert von 9,5 am 27. September in die Liste aktiv ausgenutzter Schwachstellen aufgenommen. Bundesbehörden müssen bis zum 30. September patchen.
Deezer lässt Hörer bald KI-generierte Musik aus der Suche ausblenden
Deezer führt einen Schalter ein, der vollständig KI-generierte Titel, Alben und Künstler aus der Suche ausblendet. Täglich gehen bei Deezer inzwischen fast 90.000 KI-Titel ein.
USA klagen 14 Personen im Fall nordkoreanischer IT-Arbeiter bei über 70 Firmen an
Das US-Justizministerium hat 14 Personen wegen nordkoreanischer Remote-IT-Arbeiter angeklagt, die mehr als 70 US-Firmen eingestellt hatten. Zudem beschlagnahmte es rund 187 Geräte.