Ciberataque esquenta refrigeradores em centenas de lojas na França
Um ciberataque entre 11 e 12 de outubro de 2026 alterou configurações de controladores da Danfoss e esquentou refrigeradores em centenas de supermercados franceses. Lojas jogaram alimentos fora.
4 min de leitura
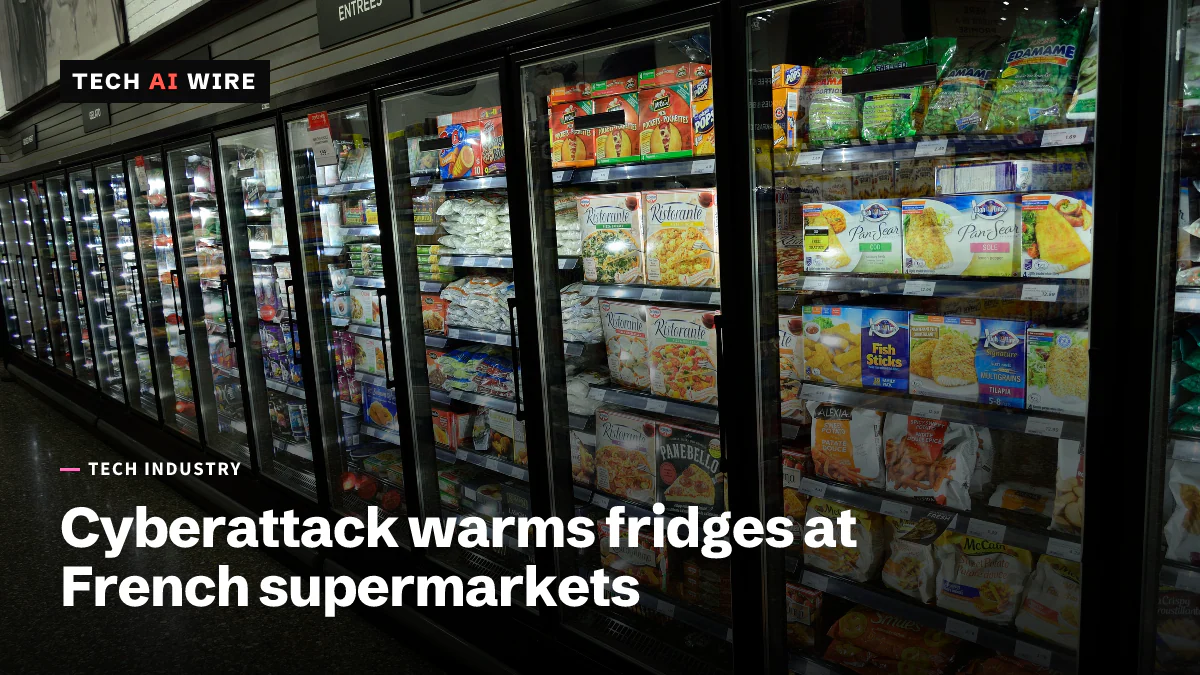
Um ciberataque na noite de 11 para 12 de outubro de 2026 elevou a temperatura dentro de refrigeradores e congeladores de centenas de supermercados franceses. Muitas lojas tiveram que jogar fora seus alimentos frescos e congelados. Os atacantes alteraram configurações de controladores de refrigeração fabricados pela Danfoss, uma empresa dinamarquesa. A Danfoss diz que a maioria dos dispositivos afetados são modelos antigos que já não recebem atualizações de segurança.
O que aconteceu nas lojas
O ataque começou durante a noite de domingo para segunda-feira. Segundo o Je Bosse en Grande Distribution, um site especializado em varejo, os atacantes alteraram remotamente os pontos de ajuste de temperatura dos controladores da Danfoss. O ponto de ajuste é a temperatura que um refrigerador deve manter. O site diz que alguns valores subiram em até 50 graus, e que um congelador passou de -20 °C para +30 °C.
O grupo Les Mousquetaires, controlador do Intermarché, disse ao franceinfo que congeladores e refrigeradores foram ajustados para 50 °C. As reportagens divergem sobre se 50 foi o aumento ou o novo valor. A BFM TV informou que os hackers também forçaram refrigeradores a entrar no modo de degelo em muitas lojas, segundo a AFP.
O Intermarché disse à AFP que as lojas afetadas devem jogar fora todos os produtos frescos e congelados. Várias lojas do Intermarché disseram ter perdido todos os seus produtos frescos, informa o site especializado. A reportagem da AFP diz que o Ministério Público de Paris confirmou o ataque e abriu uma investigação. O órgão também disse que o ataque havia causado incêndios.
As estimativas de prejuízo variam. Os primeiros números internos citados pelo site especializado calculam as perdas em várias centenas de milhares de euros para algumas lojas. Uma fonte próxima ao caso disse à France Inter que o total chega a vários milhões de euros, informa o franceinfo.
Quais redes de supermercados foram atingidas
As reportagens concordam sobre as redes, mas não sobre o número de lojas.
| Rede | O que foi informado | Informado por |
|---|---|---|
| Intermarché e Netto (Les Mousquetaires) | Cerca de 150 lojas, segundo uma fonte do setor; de 200 a 300, segundo a France Inter; pelo menos 300, segundo a AFP | Site especializado, franceinfo, AFP |
| Coopérative U (Système U) | Menos de 100 lojas, segundo o franceinfo; mais de 100, segundo a AFP | franceinfo, AFP |
| E.Leclerc | Um ataque a um de seus fornecedores de refrigeração atingiu várias lojas | franceinfo, AFP |
| Monoprix | Cerca de 5% de suas lojas, segundo o franceinfo; não confirmado à AFP | franceinfo, AFP |
| Carrefour Market | Citada pelo site especializado; não confirmado | Site especializado, AFP |
Dominique Schelcher, diretor-executivo da Coopérative U, confirmou o ataque no X. Ele escreveu que um ciberataque vinha atingindo os equipamentos de refrigeração do grupo "desde a noite passada". Ele também o chamou de "inaceitável". O Les Mousquetaires disse ao franceinfo que um ataque dessa escala não tinha precedentes.
O que a Danfoss diz sobre seus controladores
A Danfoss falou em "incidentes na França que afetam um número limitado de sistemas de gerenciamento de refrigeração", informa o franceinfo. Isso é muito menos do que o número de lojas informado pelos varejistas e pela imprensa.
A empresa diz que a maioria dos dispositivos afetados são produtos legados. Ela citou dois gerenciadores de sistema, o AK-SM800 e o AK-SC355. São os equipamentos que controlam os refrigeradores, as câmaras frias e a central de frio de uma loja. A Danfoss diz que eles já não recebem atualizações de software nem de segurança. A AFP acrescenta que uma versão do AK-SM800 executava um firmware desatualizado, o software embutido em um dispositivo. O site de notícias de energia Enerzine informa que estão envolvidas versões de software anteriores à versão 4.
A Danfoss recomenda que os clientes atualizem o firmware e reforcem a segurança de suas redes. Também recomenda remover o acesso direto à internet "quando aplicável" e migrar para produtos mais novos. Segundo o Enerzine, a empresa planejava uma reunião com empresas de manutenção de refrigeração em 12 de outubro.
Ainda não se sabe como os atacantes entraram
Nenhuma das reportagens diz como os atacantes chegaram aos controladores. O gabinete do primeiro-ministro encaminhou o caso à ANSSI, a agência nacional de cibersegurança da França. Pessoas próximas ao primeiro-ministro Sébastien Lecornu disseram que a ANSSI havia encontrado uma falha em um software de uma empresa dinamarquesa. Nenhuma das reportagens cita um alerta de segurança público sobre ela. A AFP diz que a ANSSI trabalha com seus pares europeus e procura outras empresas francesas afetadas.
O site especializado lembra pesquisas anteriores. O laboratório Team82, da Claroty, já encontrou falhas em controladores Danfoss AK-SM 800A, que a Danfoss corrigiu. Não se sabe se este ataque as explorou. Nenhum grupo reivindicou o ataque.
Antoine Hautin, da consultoria de segurança Almond, disse à AFP que o ataque mostrou "um certo nível de sofisticação". Christophe Hansen, comissário europeu da Agricultura e Alimentação, escreveu que "a segurança alimentar exige mais atenção em todos os níveis".
O que isso significa para os desenvolvedores
Para quem cria, compra ou opera equipamentos prediais conectados, o ataque oferece uma lista de verificação clara:
- Descubra o que pode ser acessado pela internet. A própria Danfoss recomenda remover o acesso direto à internet. Verifique se cada controlador de refrigeração, de aquecimento e predial tem um endereço público ou um acesso remoto aberto.
- Faça uma lista dos dispositivos em fim de vida. O AK-SM800 e o AK-SC355 já não recebem correções de segurança. Coloque os controladores antigos atrás de um firewall ou de uma VPN, e reserve orçamento para substituí-los.
- Não dependa do controlador como único alarme. Uma loja não recebeu nenhum alerta, e o alarme de outra só chegou depois que as temperaturas tinham subido, informa o site especializado. Um sensor de temperatura separado, com seus próprios alertas, dá um segundo aviso.
- Revise as plataformas de gerenciamento central. Um funcionário afirmou que todas as lojas monitoradas pela plataforma da Danfoss foram atingidas, embora algumas lojas tenham sido poupadas. Uma plataforma que pode mudar configurações em muitas lojas ao mesmo tempo precisa de sua própria revisão de acessos.
- Acompanhe as conclusões da ANSSI. Um alerta que nomeie a falha diria aos outros operadores exatamente o que corrigir.
Fontes
- Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques - franceinfo
- French supermarkets suffer fridge shutdown after 'unprecedented' cyberattack - AFP via Yahoo Finance
- Une cyberattaque coupe le froid dans plusieurs supermarchés (Intermarché, U, Market, Monoprix, Leclerc concernés) - Je Bosse en Grande Distribution
- Cyberattaque massive contre les frigos des supermarchés Intermarché, Leclerc et U - Enerzine
Artigos relacionados

Japão reforça alertas cibernéticos após ataques a mais de 20 empresas
O Japão pediu a empresas e bancos que reforçassem a segurança em 9 de outubro de 2026, depois que mais de 20 companhias relataram ataques. Só a Times Car vazou cerca de 6,6 milhões de contas.
Yandex fecha data center de Vladimir após ataque com drones
A Yandex diz que um ataque com drones em 11 de outubro fechou seu data center de Vladimir, o terceiro local da Yandex atingido em quatro dias. Mais de 80 serviços de nuvem teriam saído do ar.
Kiteworks pede que clientes desliguem seus servidores neste fim de semana
A Kiteworks pediu a todos os clientes que desliguem seus servidores por seis horas no sábado, 26 de setembro, depois que autoridades policiais alertaram sobre um ataque iminente.