VS Code 1.141 isola agentes de IA em sandbox no Windows, macOS e Linux
O VS Code 1.141 isola agentes de IA em sandbox no Windows, macOS e Linux, mostra as sessões de agentes em uma grade e retoma chats do Codex e do Copilot iniciados em outros apps.
4 min de leitura
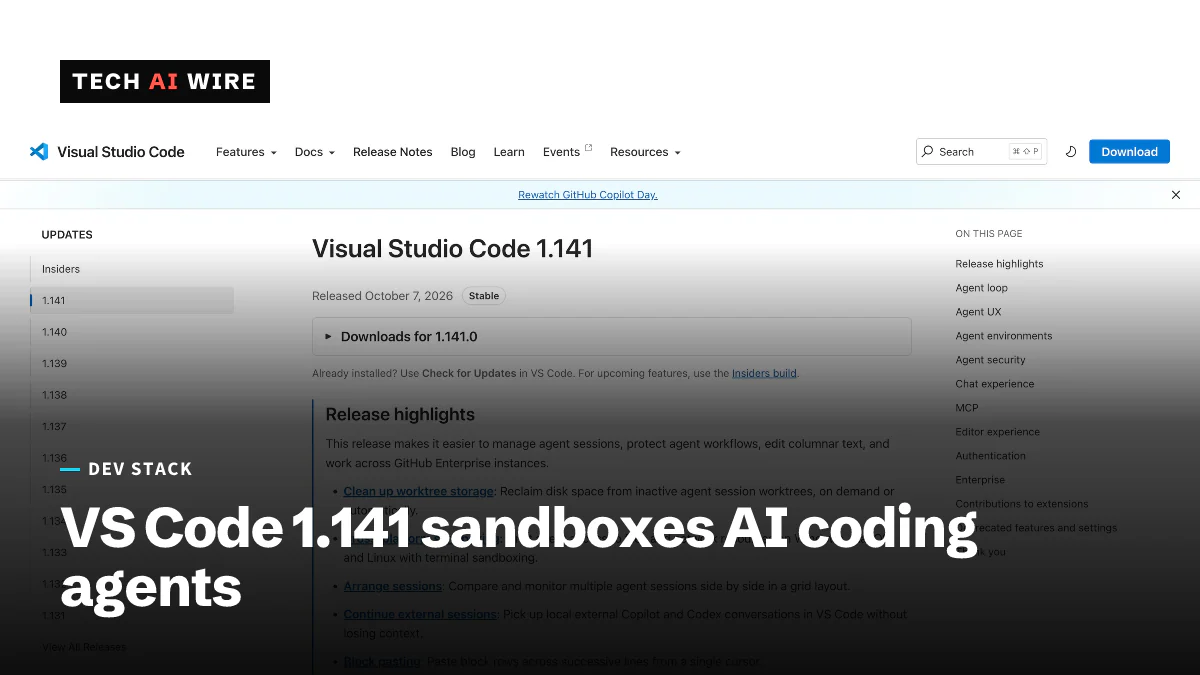
A Microsoft lançou o Visual Studio Code 1.141 em 7 de outubro de 2026, e sua maior mudança limita o que os agentes de programação com IA podem fazer na sua máquina. O sandboxing de agentes agora funciona no Windows, macOS e Linux, restringindo os arquivos e o acesso à rede que um agente pode alcançar, segundo as notas de versão. A atualização também organiza as sessões de agentes em uma grade e permite que os chats passem entre o VS Code, o app do Copilot e o Codex CLI. Para equipes que deixam agentes executarem comandos sem supervisão, o sandbox é a mudança a testar primeiro.
Sandboxing para agentes de IA
Um agente de IA no VS Code pode editar arquivos e executar comandos de terminal por você. Um sandbox ergue paredes em volta desse trabalho. Na 1.141, o sandboxing limita o acesso a arquivos e à rede das operações de agentes nos três sistemas de desktop.
A Microsoft é cuidadosa com o que promete. «O sandboxing adiciona uma camada de proteção, mas não substitui a segurança de endpoint nem fornece uma fronteira de segurança independente», dizem as notas de versão. Segurança de endpoint significa o antivírus e as ferramentas de monitoramento que uma empresa já roda em seus notebooks.
As duas fontes descrevem seu status de forma diferente. O Warp2Search diz que o sandboxing multiplataforma está «disponível para todos». As notas de versão não o rotulam como prévia nem como estável.
Vários controles relacionados também chegaram:
- Sandboxing for terminal, uma opção no menu Permissions, cobre os comandos que os agentes executam no terminal.
- Managed sandbox (Preview) permite que as empresas definam
sandbox.enabledcomo true esandbox.allowBypasscomo false por meio de configurações gerenciadas unificadas, para que os usuários não possam desativá-lo. - A política de dispositivo
ChatAgentSandboxEnabledagora define um padrão que os usuários podem substituir, em vez de uma exigência rígida.
Sessões de agentes em uma grade e entre apps
A janela Agents agora tem uma grade bidimensional. Você pode arrastar as divisões e redimensionar os painéis para acompanhar várias sessões de agentes ao mesmo tempo.
As sessões também viajam entre apps. Conversas do Copilot CLI e do app GitHub Copilot continuam dentro do VS Code como sessões externas. Chats do Codex iniciados no app do ChatGPT ou no Codex CLI na mesma máquina também podem ser retomados. Um banner com a mensagem «This chat is open in another app» (este chat está aberto em outro app) avisa quando isso acontece.
Por baixo, o harness do Copilot agora roda sobre o Copilot SDK, em um processo separado de host de agentes. Várias janelas do VS Code podem se conectar à mesma sessão. Uma nova ferramenta send_message oferece quatro formas de falar com um agente em execução: direcionar (steer), enfileirar (queue), substituir (replace) e cancelar (cancel).
Essas mudanças se apoiam em versões recentes. O VS Code 1.136 adicionou o Agent Merge em setembro para ajudar os agentes a concluir pull requests.
Limpeza de worktrees
Os agentes costumam trabalhar em worktrees do Git, cópias extras de um repositório que permitem que várias tarefas rodem lado a lado. Elas ocupam espaço em disco. O novo comando Chat: Open Worktree Cleanup recupera esse espaço, e o VS Code também pode fazer a limpeza automaticamente ou sugerir o que remover. Sessões ativas, em execução, aguardando entrada ou fixadas ficam protegidas.
Configurações corporativas
Os administradores recebem três mudanças, segundo as notas de versão:
| Configuração | O que mudou |
|---|---|
github-enterprise.uris | Nova configuração de lista que aceita várias instâncias do GitHub Enterprise |
github-enterprise.uri | Obsoleta; ainda é lida quando a nova configuração não existe, e a nova prevalece se as duas estiverem definidas |
telemetry.capture.identity | Desativada por padrão; quando ativada, adiciona à telemetria o nome de usuário do sistema operacional, o nome do host e o nome de usuário do GitHub |
Definir github-enterprise.uris como uma lista vazia, [], desativa o login no GitHub Enterprise. Um valor definido pela política da empresa substitui a preferência de telemetria do próprio usuário.
A versão também adiciona exemplos experimentais de Dev Container para Go, .NET, Node.js, PHP, Python e Rust. A versão 0.168.0 da extensão GitHub Pull Requests adiciona pull requests empilhados por trás da configuração githubPullRequests.experimental.stacks, um dia depois de o GitHub liberar os pull requests empilhados para todos.
O que isso significa para os desenvolvedores
- Ative o sandbox antes de confiar em agentes sem supervisão. Ele limita o estrago se um agente executar um comando ruim. Trate-o como uma camada, como diz a Microsoft, e não como sua única proteção.
- Teste sua cadeia de ferramentas dentro dele. Builds que baixam pacotes ou escrevem fora do projeto podem falhar quando o acesso a arquivos e à rede é limitado. Encontre essas falhas agora, não no meio de uma tarefa.
- Administradores: travem o sandbox com configurações gerenciadas. Defina
sandbox.enabledcomo true esandbox.allowBypasscomo false se a sua política exigir que os agentes fiquem contidos. - Migre para
github-enterprise.uris. A antiga configuração de valor único ainda funciona por enquanto, mas está obsoleta. Faça a troca enquanto as duas são lidas. - Verifique a telemetria antes de ativar a captura de identidade. Ativar
telemetry.capture.identityenvia nomes de usuário e nomes de host. Confirme primeiro que isso se encaixa nas suas regras de privacidade. - Limpe worktrees antigas. Se você roda muitas tarefas de agentes, execute o comando de limpeza para recuperar espaço em disco.
Atualize para a 1.141 e depois execute uma tarefa rotineira de agente com o sandbox ativado para ver o que ele bloqueia.
Fontes
- Visual Studio Code 1.141 release notes - Visual Studio Code
- Visual Studio Code 1.141 Adds Cross-Platform Sandboxing for AI Agents - Warp2Search
Artigos relacionados
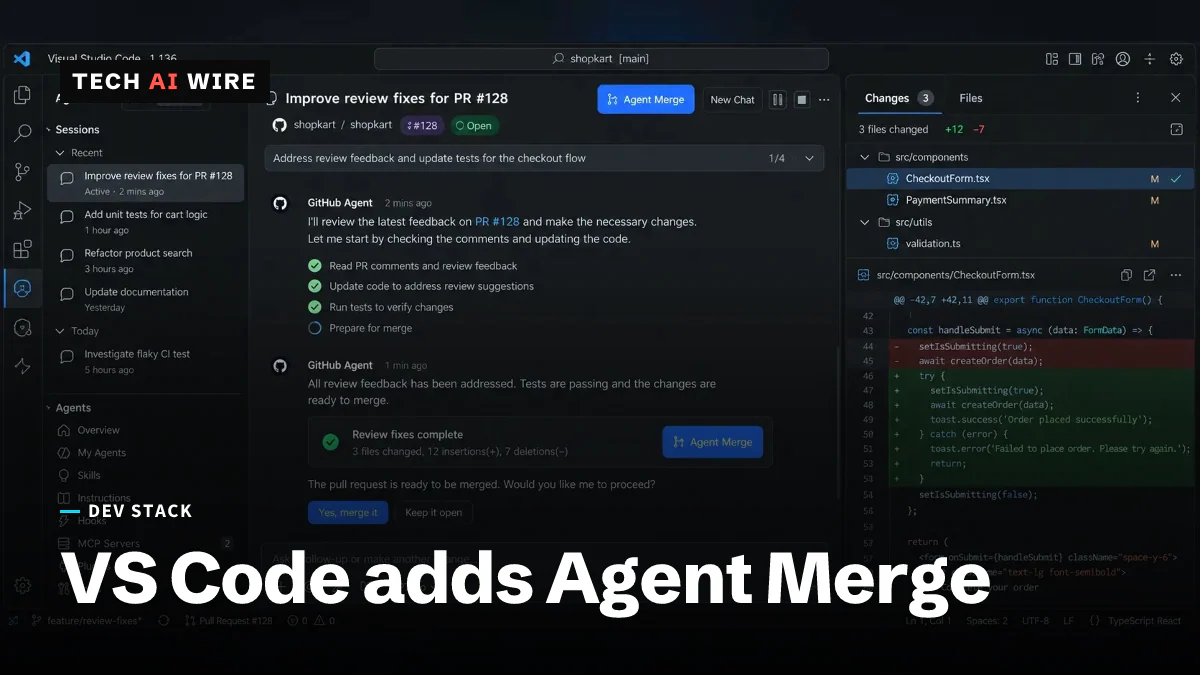
VS Code 1.136 adiciona Agent Merge para fechar pull requests
O VS Code 1.136 traz o Agent Merge em pré-visualização. Um agente responde a comentários de revisão, corrige verificações falhadas e resolve conflitos até o pull request ficar pronto.
Microsoft Titan: falha expôs 17,3 trilhões de linhas de dados a um adolescente
O Titan aceitava tokens de login sem assinatura, e um jovem de 16 anos pôde consultar 17 bancos de dados com 17,3 trilhões de linhas. A Microsoft corrigiu a falha e lhe pagou US$ 5.000.
Atlassian coloca os modelos da OpenAI no Rovo e no Jira
Atlassian e OpenAI ampliaram a parceria: os modelos da OpenAI agora alimentam o Rovo, e o ChatGPT e o Codex chegam ao Jira por um servidor MCP que recebe 15 mi de chamadas por dia.