開発ツール
GitLab 19.5.1、CVSS 10.0のコード実行の脆弱性を修正
GitLab(ギットラボ)は2026年10月21日、CVE-2026-110264の修正版を公開しました。認証なしでセルフマネージドのサーバー上でコードを実行できる、CVSS 10.0の脆弱性です。
開発者が毎日インストールして頼りにするエディタ、コンパイラ、ランタイム、CLI、クラウドサービスのリリース情報です。バージョン番号、破壊的変更、移行手順を、変更履歴やプルリクエストへのリンク付きで報告します。今日アップグレードするべきか、一読で判断できます。
GitLab(ギットラボ)は2026年10月21日、CVE-2026-110264の修正版を公開しました。認証なしでセルフマネージドのサーバー上でコードを実行できる、CVSS 10.0の脆弱性です。
2026年10月22日公開のBun(バン)1.4.4は、Prettier(プリティア)互換のフォーマッターbun fmtを追加しました。BunによるとPrettier自身のリポジトリのチェックはPrettierより286倍速いとしています。
悪意あるLiteLLM(ライトLLM)1.107.0のwheelが2026年10月21日11時39分から13時23分(UTC)までPyPIで公開され、Pythonの起動のたびに認証情報窃取プログラムを実行しました。
Node.js(ノード・ジェイエス)は2026年10月21日に脆弱性10件を修正しました。うち4件は深刻度「高」で、リモートからのコード実行につながりうるBrotliデコーダーのバグも含まれます。
DuckDB 2.0.0は10月21日に公開された長期サポート(LTS)リリースで、サーバーモード、トリガー、VARIANT(バリアント)型を追加しました。2.0より前のバージョンは、2.0のファイルを読み込めません。
AMDのHIP向けレイトレーシングライブラリHIPRT 3.2は、Medusa APU向けの3つのターゲットとCUDA 13への対応を追加します。ただし、3.1向けにビルドしたアプリは再コンパイルが必要です。
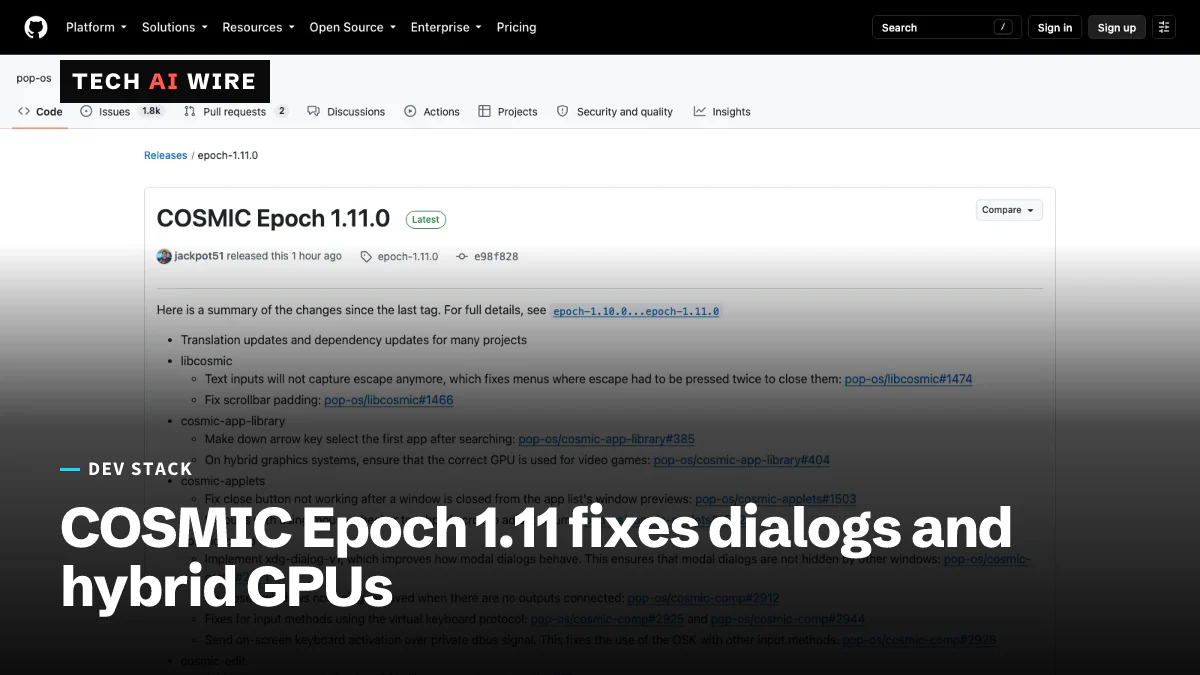
COSMIC(コズミック)Epoch 1.11は、Waylandのxdg-dialog-v1でモーダルダイアログを最前面に保ち、ハイブリッド構成のノートPCではゲームを正しいGPUで起動します。1.10の12日後の公開です。
TorchTPU(トーチTPU)は、GoogleのTPU上でPyTorchをネイティブに動かします。テストした4,917のHugging Faceモデルのうち98%が合格しました。PyTorch/XLAは非推奨となり、11月15日にアーカイブされます。
PyTorch(パイトーチ)2.15は、AppleのGPUでFP8テンソルに対応し、新しいMetalカーネルを追加します。M3 UltraでのQwen3.6-35B-A3Bのデコードは、毎秒9.4トークンから61.3トークンに跳ね上がります。
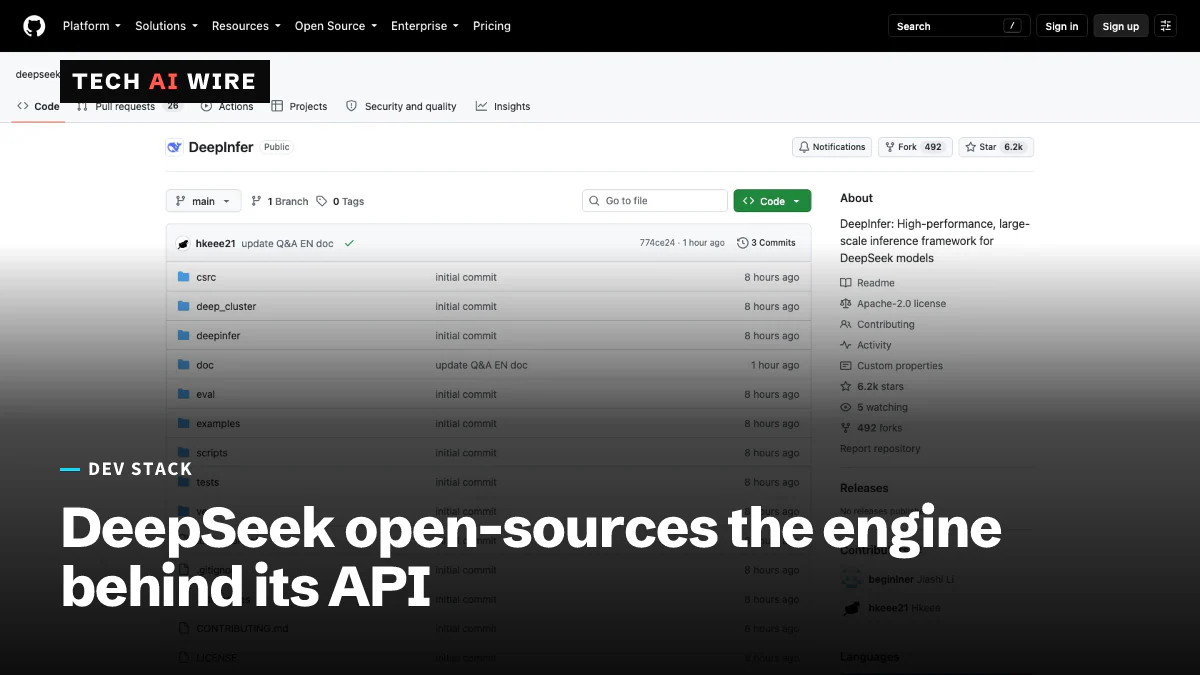
DeepSeek(ディープシーク)が自社APIを支えるエンジンを、Apache 2.0のコードとして公開しました。NvidiaのSM100 GPUとHuaweiのAscend 950チップでV4.1-Flashを動かします。ただし、KVキャッシュの層は含まれていません。
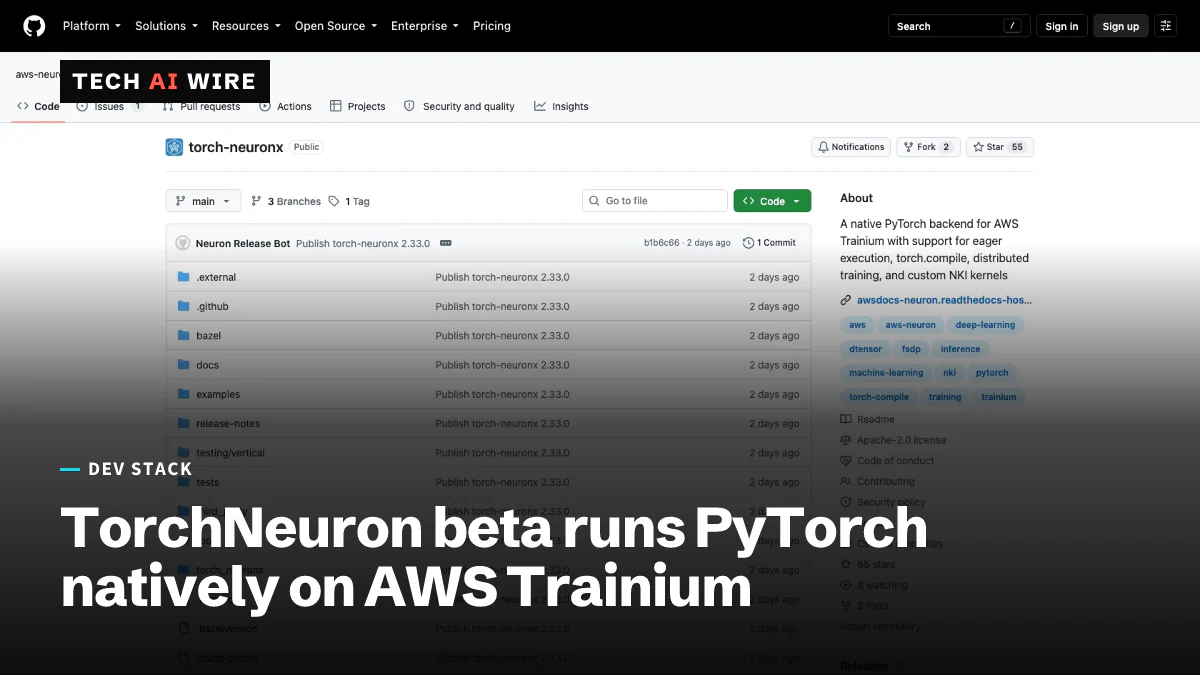
TorchNeuron(トーチニューロン)のPyTorchバックエンドがパブリックベータになり、テキスト生成モデル上位100のうち89%がAWS Trainium(トレイニアム)でそのまま動くようになりました。以前は46%でした。
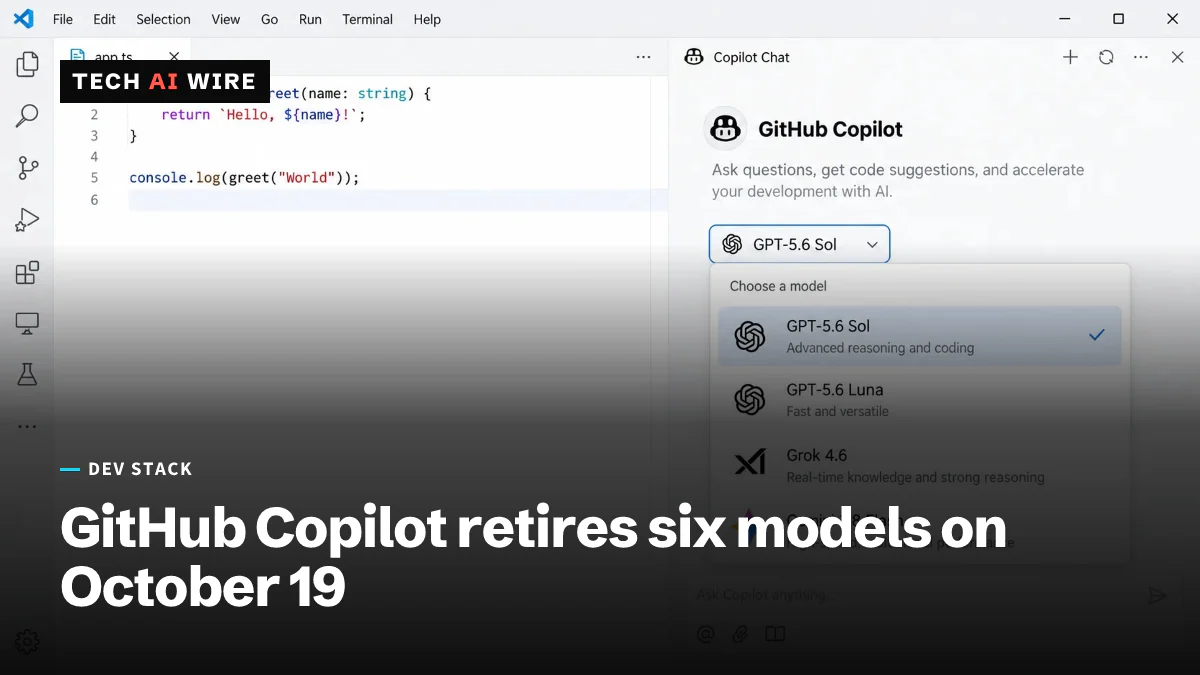
GitHub Copilot(コパイロット)は2026年10月19日に6つのモデルを廃止する。GPT-5.5とGrok 4.5も含まれる。モデル名を固定している場合は、GPT-5.6 Sol、GPT-5.6 Luna、Grok 4.6への移行が必要だ。
GitHubによると、CodeQLはXcode 27でのビルドをトレースできず、Swift 6.4(スウィフト6.4)も解析できません。AppleがCodeQLの頼っていたIntel向けのコードを外したためです。GitHubは、当面はXcode 26を使い続けるよう勧めています。
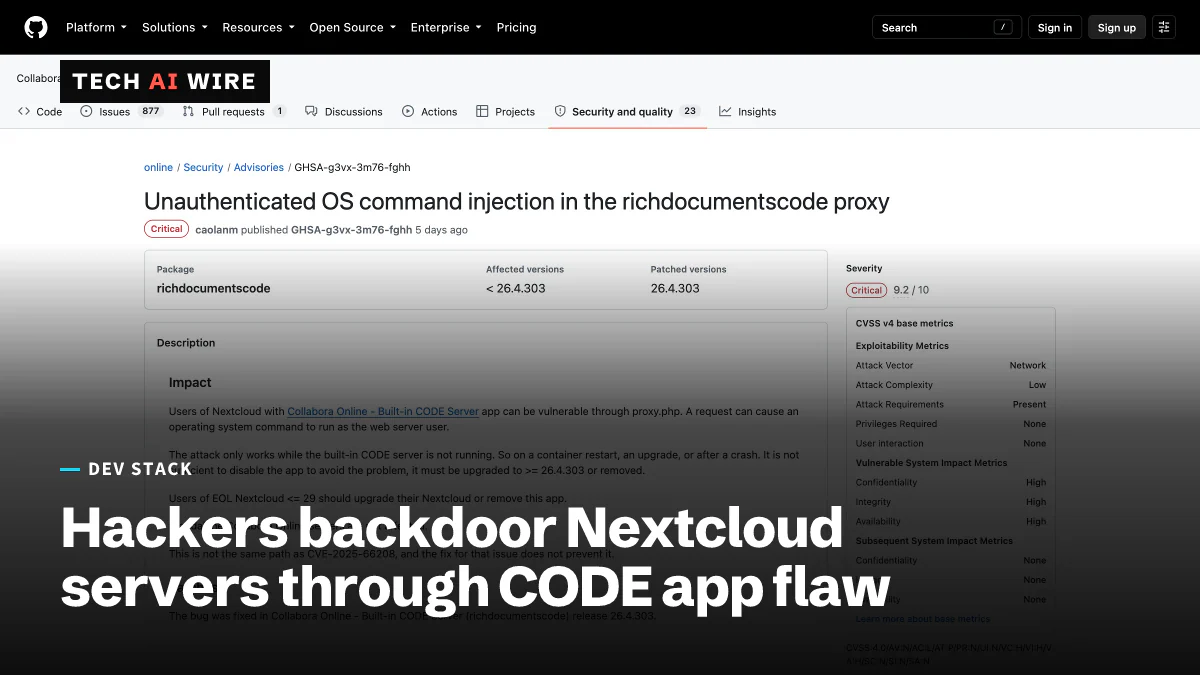
攻撃者は9月10日から、Nextcloudに組み込まれたCollabora CODEアプリの脆弱性CVE-2026-110447(評価9.2)を悪用し、web shell(ウェブシェル)を設置しました。バージョン26.4.303で修正されています。
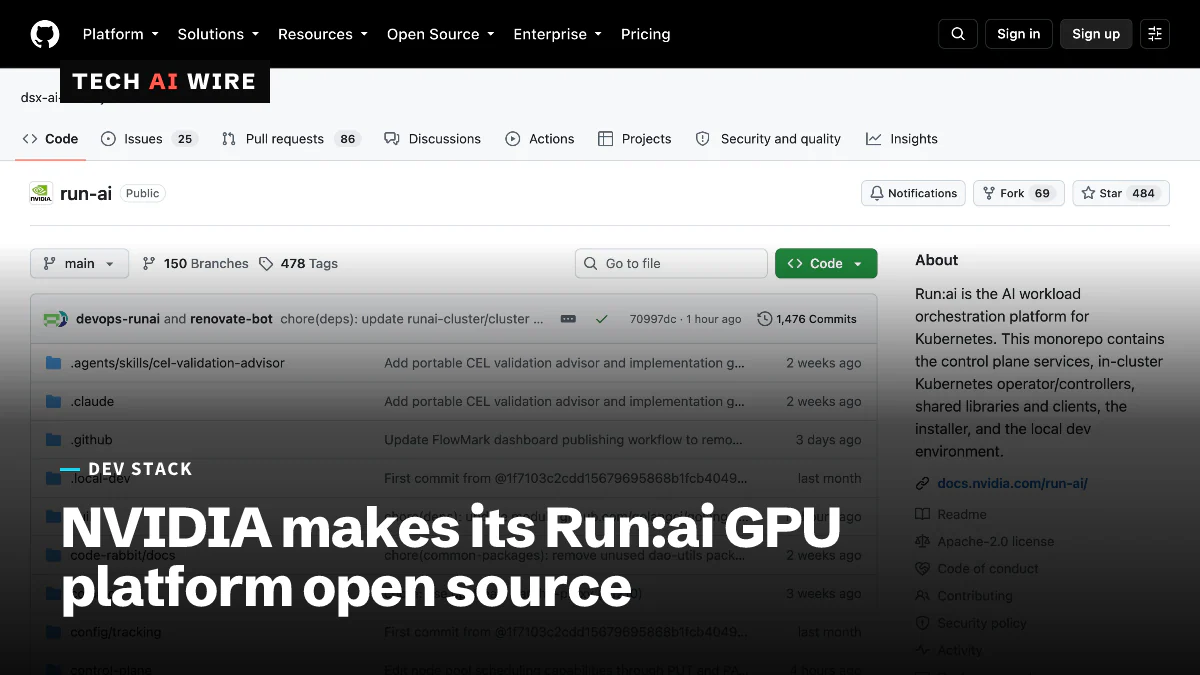
NVIDIAは10月13日、GPUオーケストレーション基盤Run:ai(ランエーアイ)の全体をオープンソースとして公開しました。GPU分割(フラクショニング)を含む4つのモジュールに分かれ、1つずつ導入できます。
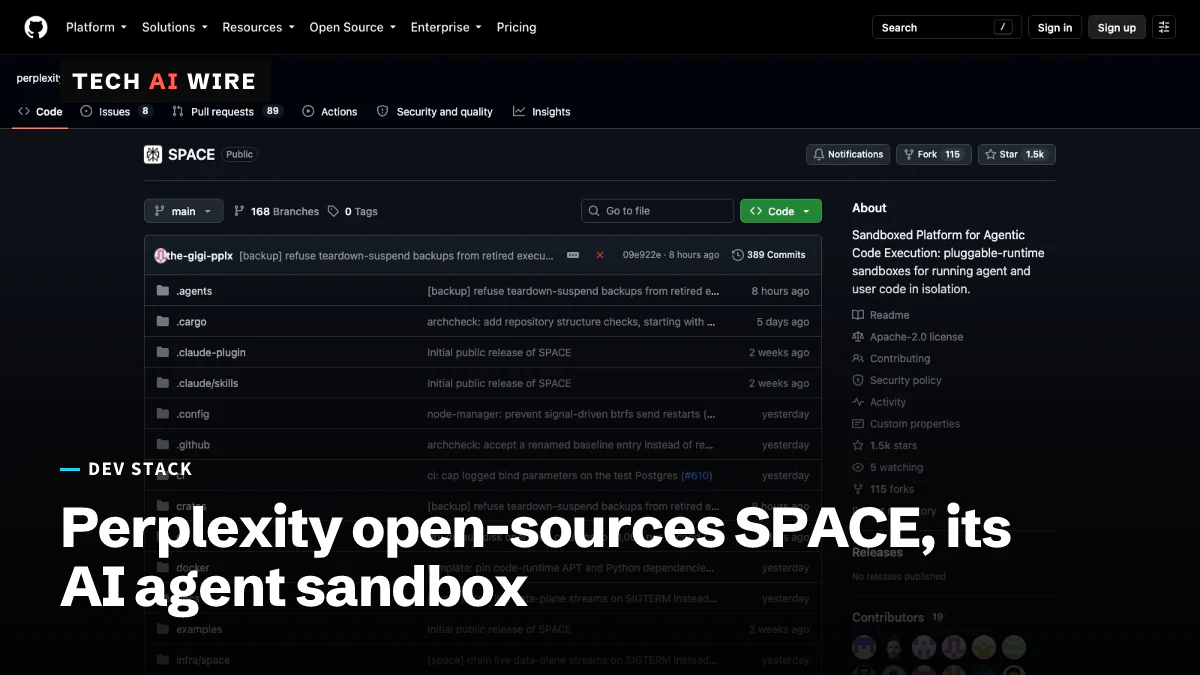
Perplexityは10月15日、Computerエージェントを支えるFirecrackerベースのサンドボックスSPACEを、Apache 2.0のオープンソースとして公開しました。自社のテストでは、108回の試行で脱出は0回でした。
Huntressによると、攻撃者は2026年10月15日から、ConnectWise(コネクトワイズ)Cloud Backupのアプリのアイデンティティを使い、少なくとも162のMicrosoft 365テナントにサインインしました。多要素認証(MFA)では防げませんでした。
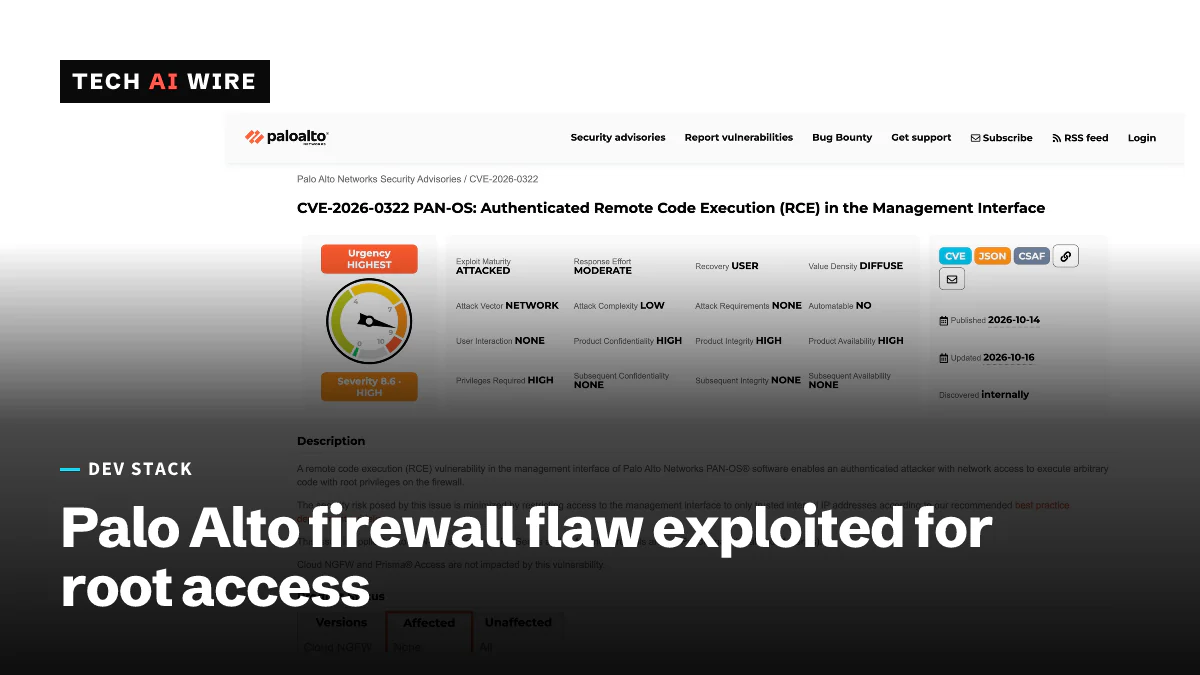
Palo Alto Networks(パロアルトネットワークス)によると、CVSS 8.6のPAN-OSの脆弱性CVE-2026-0322が、ごく限定的な攻撃を受けています。この脆弱性を突くと、管理インターフェイス経由でファイアウォールのroot権限を得られます。
OpenCode(オープンコード)は2026年10月17日、侵害がOpenCode Consoleユーザーの1.4%に及んだと明らかにしました。保存されていたOpenAI、Anthropic、GoogleのAPIキーが流出した可能性があります。
Replit(レプリット)のCEO、Amjad Masad氏は2026年10月16日、コストと性能を理由に、同社はもうAnthropic(アンソロピック)と協業していないと述べました。一方で、提携は続いているとする情報筋もいます。
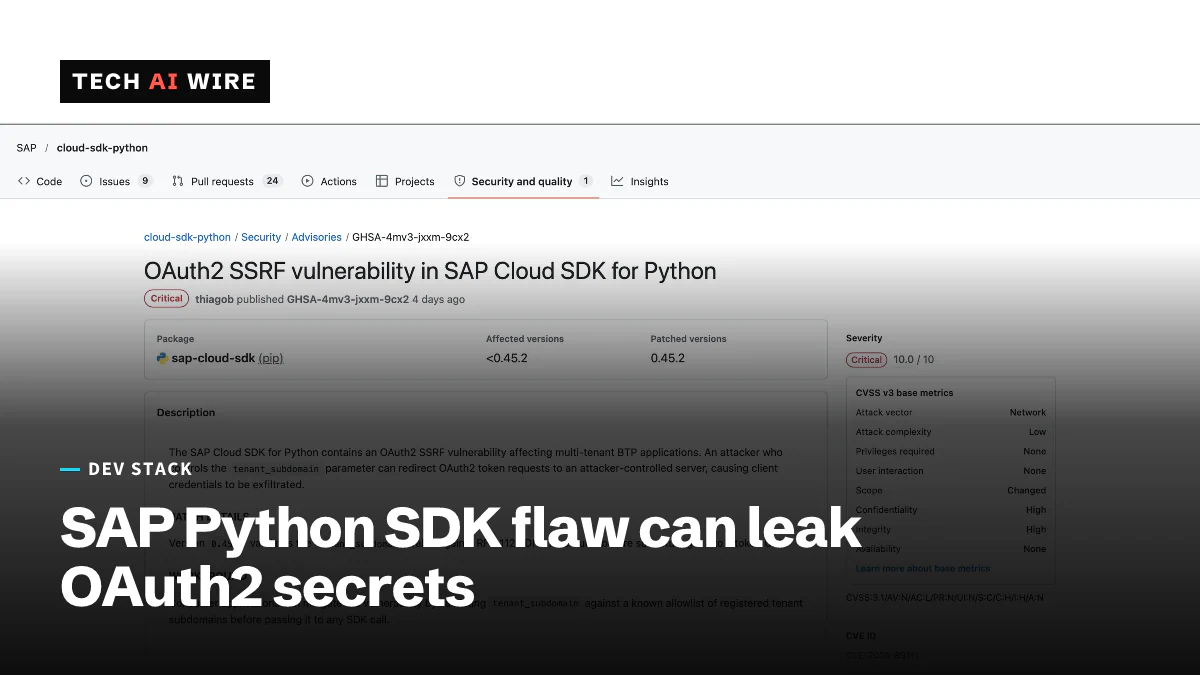
SAP Cloud SDK for PythonにCVSS 10.0の脆弱性が見つかりました。攻撃者はOAuth2のトークン要求をリダイレクト(転送)し、アプリのシークレット(秘密情報)を盗めます。バージョン0.45.2以降で修正されています。
中国とつながりのあるグループが、2026年8月29日からBeyondTrust Remote Supportのゼロデイ脆弱性を悪用していました。セルフホスト型の26.2.3以前は、今すぐパッチBT26-05-RSの適用が必要です。
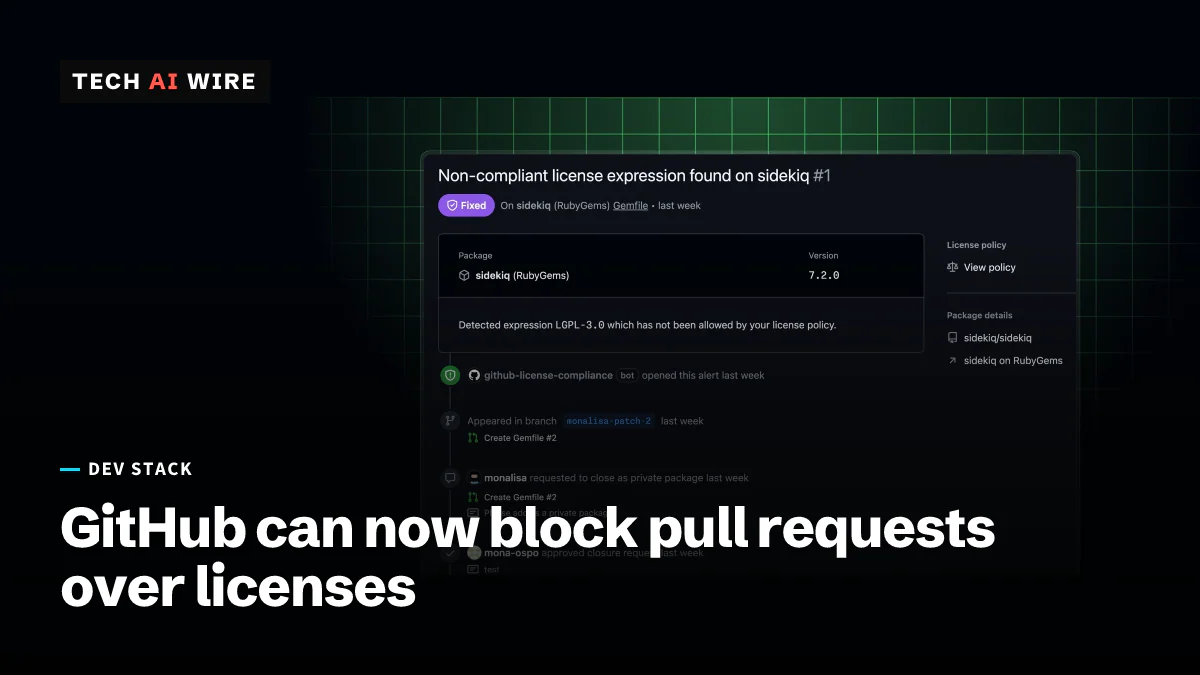
GitHub(ギットハブ)のオープンソースライセンスコンプライアンスが2026年10月16日に一般提供となりました。承認されていないライセンスを追加するプルリクエストを、rulesetでブロックできます。
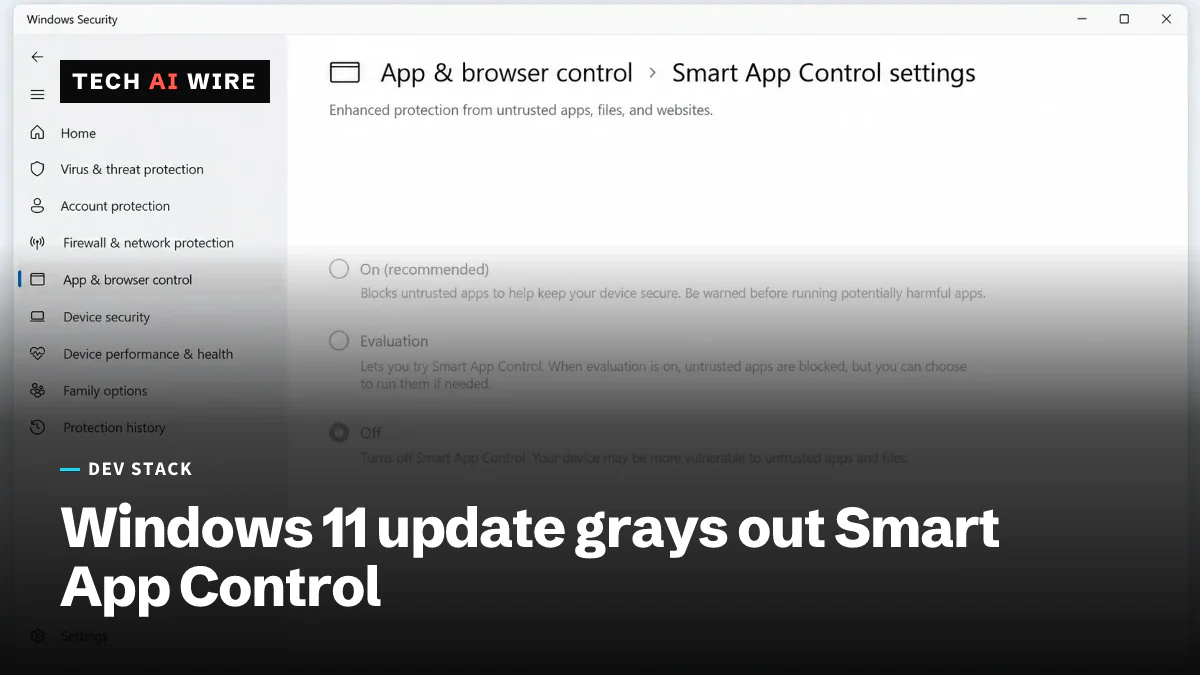
Windows 11の10月の更新プログラムKB5127648を適用すると、一部のPCでSmart App Control(スマート アプリ コントロール)を再びオンにできなくなります。Microsoftは修正に取り組む間の回避策として、レジストリの変更を案内しています。
毎週金曜日に1通、AI、開発ツール、プログラミング、テック業界、スタートアップ、トレンドの6つのカテゴリーから、その週の重要なニュースをお届けします。無料、スパムなし。