VS Code 1.141、Windows、macOS、LinuxでAIエージェントをサンドボックス化
VS Code 1.141は、Windows、macOS、LinuxでAIエージェントをサンドボックス化します。エージェントのセッションをグリッドで表示し、ほかのアプリで始めたCodexやCopilotのチャットも引き継げます。
4 分で読めます
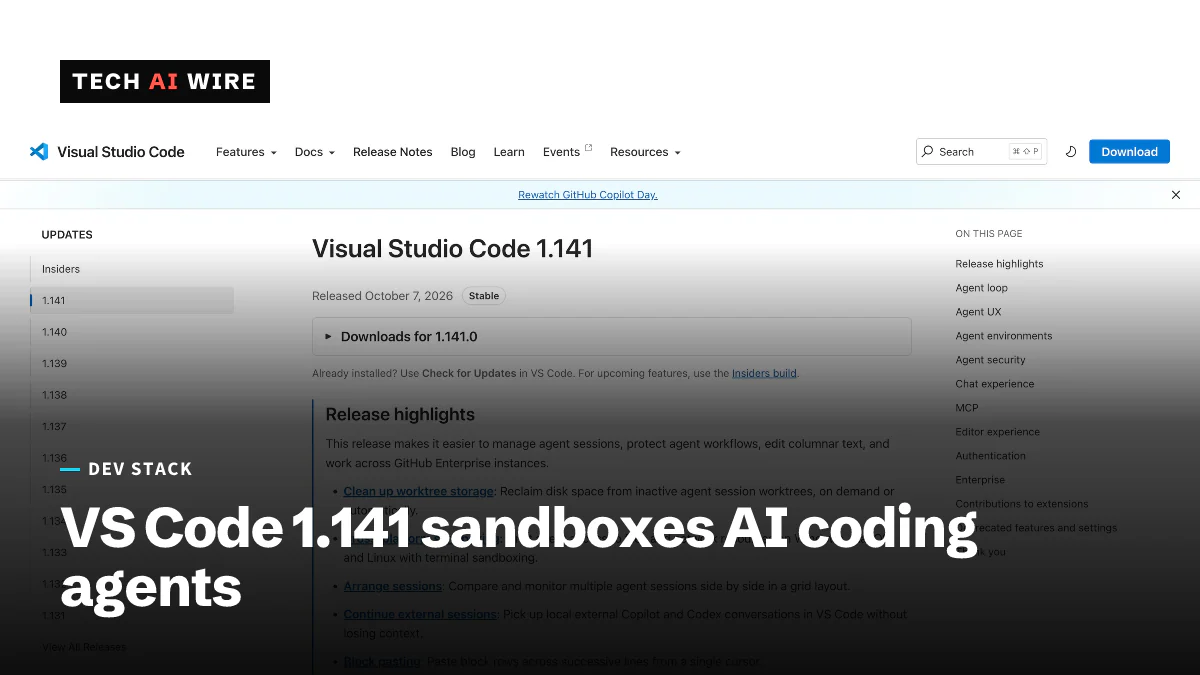
Microsoftは2026年10月7日、Visual Studio Code 1.141を公開しました。最大の変更は、AIコーディングエージェントがあなたのマシン上でできることを制限するものです。リリースノートによると、エージェントのサンドボックス化がWindows、macOS、Linuxで動くようになり、エージェントが触れられるファイルとネットワークアクセスを制限します。このアップデートでは、エージェントのセッションをグリッド状に並べられるようになり、チャットをVS Code、Copilotアプリ、Codex CLIの間で移せるようにもなりました。エージェントに無人でコマンドを実行させているチームにとって、最初に試すべき変更はサンドボックスです。
AIエージェントのサンドボックス化
VS CodeのAIエージェントは、あなたの代わりにファイルを編集し、ターミナルのコマンドを実行できます。サンドボックスは、その作業の周りに壁を築きます。1.141では、3つのデスクトップOSすべてで、サンドボックス化がエージェントの操作によるファイルアクセスとネットワークアクセスを制限します。
Microsoftは、約束する内容に慎重です。リリースノートは「サンドボックス化は保護の層を1つ加えますが、エンドポイントセキュリティに代わるものではなく、単独のセキュリティ境界を提供するものでもありません」と述べています。エンドポイントセキュリティとは、企業がすでにノートパソコンで動かしているウイルス対策ツールや監視ツールのことです。
2つの情報源は、この機能の位置付けを異なる形で説明しています。Warp2Searchは、クロスプラットフォームのサンドボックス化を「一般提供」と呼んでいます。リリースノートは、これをプレビューとも安定版とも表示していません。
関連する制御もいくつか加わりました。
- Sandboxing for terminalはPermissionsメニューにある切り替えで、エージェントがターミナルで実行するコマンドを対象にします。
- **Managed sandbox (Preview)**により、企業は統合された管理設定を通じて
sandbox.enabledをtrueに、sandbox.allowBypassをfalseに設定できるため、ユーザーはこれをオフにできなくなります。 - **
ChatAgentSandboxEnabled**デバイスポリシーは、厳格な要件ではなく、ユーザーが上書きできる既定値を設定するものになりました。
グリッド表示とアプリをまたぐエージェントのセッション
Agentsウィンドウに、2次元のグリッドが加わりました。分割線をドラッグしてペインの大きさを変え、複数のエージェントのセッションを同時に見ることができます。
セッションは、アプリの間も移動します。Copilot CLIとGitHub Copilotアプリでの会話は、外部セッションとしてVS Codeの中で続けられます。同じマシン上のChatGPTアプリやCodex CLIで始めたCodexのチャットも引き継げます。その場合は、「This chat is open in another app」(このチャットは別のアプリで開かれています)というバナーが知らせます。
内部では、Copilotのハーネスが、独立したエージェントホストプロセスの中でCopilot SDK上で動くようになりました。複数のVS Codeウィンドウが、同じセッションに接続できます。新しいsend_messageツールは、実行中のエージェントとやり取りする4つの方法を提供します。steer(方向修正)、queue(キューへの追加)、replace(置き換え)、cancel(取り消し)です。
これらの変更は、最近のリリースの上に積み重なるものです。9月にはVS Code 1.136がAgent Mergeを追加し、エージェントがプルリクエストを仕上げるのを助けるようになりました。
ワークツリーの整理
エージェントは、Gitのワークツリーの中で作業することがよくあります。ワークツリーとはリポジトリの追加のコピーで、複数のタスクを並行して進められるようにするものです。ワークツリーはディスク容量を使います。新しいChat: Open Worktree Cleanupコマンドは、その容量を取り戻します。VS Codeは、自動で整理したり、削除するものを提案したりすることもできます。アクティブなセッション、実行中のセッション、入力待ちのセッション、ピン留めされたセッションは保護されます。
エンタープライズ向けの設定
リリースノートによると、管理者向けには3つの変更があります。
| 設定 | 変更点 |
|---|---|
github-enterprise.uris | 複数のGitHub Enterpriseインスタンスを受け付ける新しいリスト設定 |
github-enterprise.uri | 非推奨。新しい設定がない場合は引き続き読み込まれ、両方が設定されている場合は新しい設定が優先される |
telemetry.capture.identity | 既定ではオフ。オンにすると、OSのユーザー名、ホスト名、GitHubのユーザー名をテレメトリに加える |
github-enterprise.urisを空のリスト[]に設定すると、GitHub Enterpriseへのサインインが無効になります。会社のポリシーで設定された値は、ユーザー自身のテレメトリの設定より優先されます。
このリリースでは、Go、.NET、Node.js、PHP、Python、Rust向けの実験的なDev Containerのサンプルも加わりました。GitHub Pull Requests拡張機能のバージョン0.168.0は、githubPullRequests.experimental.stacks設定で有効にできるスタック型プルリクエストを追加しました。GitHubがスタック型プルリクエストを一般提供にした翌日のことです。
開発者にとっての意味
- エージェントを無人で任せる前に、サンドボックスをオンにすること。 エージェントがまずいコマンドを実行しても、被害を抑えられます。Microsoftが言うとおり、これを唯一の防御としてではなく、1つの層として扱ってください。
- サンドボックスの中でツールチェーンを試すこと。 パッケージをダウンロードしたり、プロジェクトの外に書き込んだりするビルドは、ファイルアクセスとネットワークアクセスが制限されると失敗するかもしれません。作業の途中ではなく、今のうちにそうした失敗を見つけてください。
- 管理者は、管理設定で固定すること。 エージェントを封じ込めておくことがポリシーで求められているなら、
sandbox.enabledをtrueに、sandbox.allowBypassをfalseに設定してください。 github-enterprise.urisに移行すること。 古い単一値の設定は当面は動きますが、非推奨です。両方が読み込まれているうちに切り替えてください。- ID情報の収集を有効にする前に、テレメトリを確認すること。
telemetry.capture.identityをオンにすると、ユーザー名とホスト名が送信されます。まず、それがプライバシーのルールに合うかを確認してください。 - 古いワークツリーを片付けること。 多くのエージェントのタスクを実行しているなら、整理コマンドを実行してディスク容量を取り戻してください。
1.141にアップデートしたら、サンドボックスをオンにしていつものエージェントのタスクを1つ実行し、何がブロックされるかを確認してください。
出典
- Visual Studio Code 1.141 release notes - Visual Studio Code
- Visual Studio Code 1.141 Adds Cross-Platform Sandboxing for AI Agents - Warp2Search
関連記事
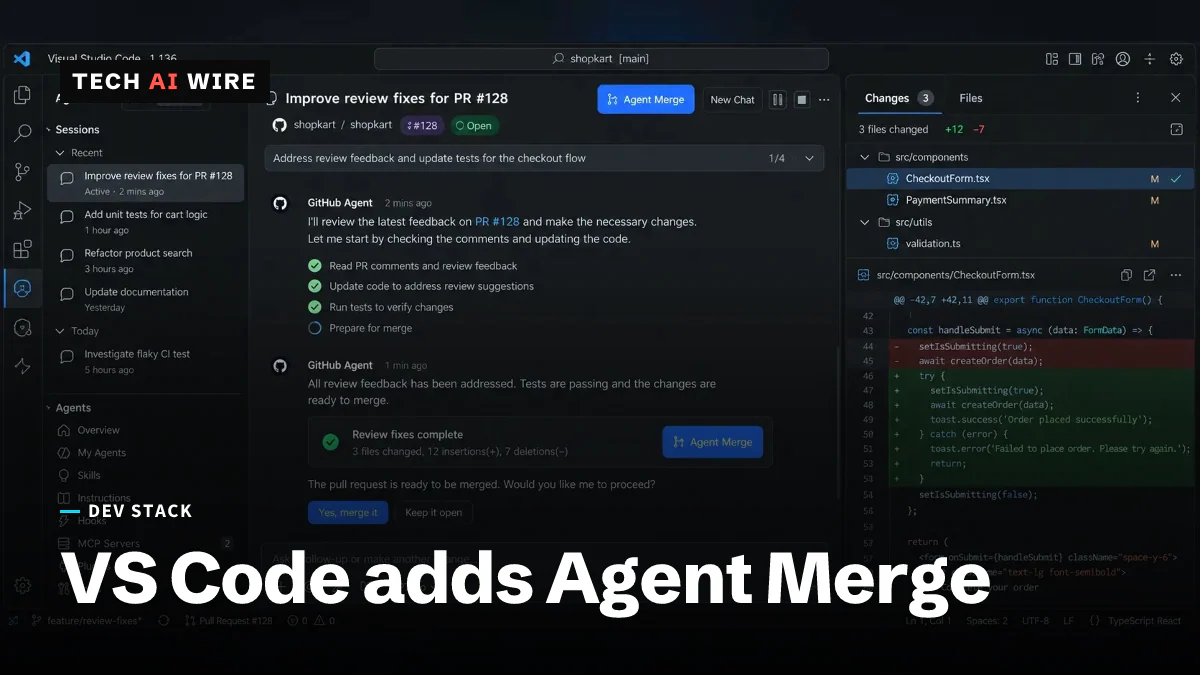
VS Code 1.136、プルリクエストを仕上げるAgent Mergeを追加
VS Code 1.136がAgent Merge(エージェントマージ)をプレビュー提供。エージェントがレビュー指摘に対応し、失敗したチェックを直し、コンフリクトを解消します。
Microsoft TitanのJWT欠陥、17.3兆行のデータが10代の研究者に露出
Titanは署名のないログイン用JWT(JSON Webトークン)を受け入れていたため、16歳の研究者が17.3兆行を保持する17のデータベースに照会できました。Microsoftは修正し、同氏に5,000ドルを支払いました。
AtlassianがOpenAIのモデルをRovoとJiraに組み込む
AtlassianとOpenAIが提携を拡大した。OpenAIのモデルがRovoを動かし、ChatGPTとCodexはMCPサーバー経由でJiraにつながる。このサーバーは1日1500万回の呼び出しを処理する。