VS Code 1.141 place les agents d'IA en bac à sable sur Windows, macOS et Linux
VS Code 1.141 place les agents d'IA en bac à sable sur Windows, macOS et Linux, affiche les sessions d'agents dans une grille et reprend les chats Codex et Copilot lancés dans d'autres applications.
4 min de lecture
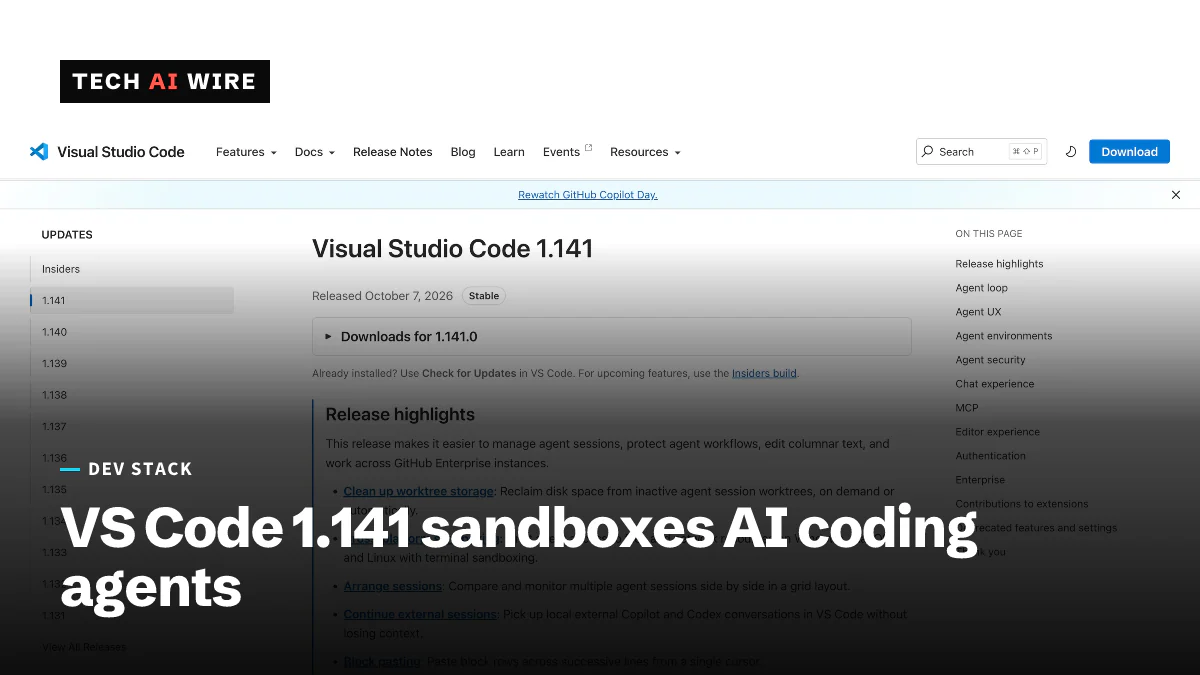
Microsoft a publié Visual Studio Code 1.141 le 7 octobre 2026, et son principal changement limite ce que les agents de codage IA peuvent faire sur votre machine. Le bac à sable pour agents fonctionne désormais sous Windows, macOS et Linux, et restreint l'accès aux fichiers et au réseau dont dispose un agent, selon les notes de version. La mise à jour dispose aussi les sessions d'agents dans une grille et permet aux chats de circuler entre VS Code, l'application Copilot et la CLI Codex. Pour les équipes qui laissent des agents exécuter des commandes sans surveillance, le bac à sable est le changement à tester en premier.
Le bac à sable pour les agents d'IA
Un agent d'IA dans VS Code peut modifier des fichiers et exécuter des commandes de terminal à votre place. Un bac à sable dresse des murs autour de ce travail. Dans la version 1.141, le bac à sable limite l'accès aux fichiers et au réseau pour les opérations des agents sur les trois systèmes de bureau.
Microsoft reste prudent sur ce qu'il promet. « Le bac à sable ajoute une couche de protection, mais ne remplace pas la sécurité des postes de travail et ne constitue pas une frontière de sécurité autonome », indiquent les notes de version. La sécurité des postes de travail désigne les antivirus et les outils de surveillance qu'une entreprise fait déjà tourner sur ses ordinateurs portables.
Les deux sources décrivent son statut différemment. Warp2Search qualifie le bac à sable multiplateforme de « généralement disponible ». Les notes de version ne le classent ni en préversion ni en version stable.
Plusieurs contrôles associés sont aussi arrivés :
- Sandboxing for terminal, une option du menu Permissions, couvre les commandes que les agents exécutent dans le terminal.
- Managed sandbox (Preview) permet aux entreprises de régler
sandbox.enabledsur true etsandbox.allowBypasssur false via les paramètres gérés unifiés, afin que les utilisateurs ne puissent pas le désactiver. - La stratégie d'appareil
ChatAgentSandboxEnableddéfinit désormais une valeur par défaut que les utilisateurs peuvent remplacer, et non plus une obligation stricte.
Des sessions d'agents en grille et entre applications
La fenêtre Agents dispose désormais d'une grille à deux dimensions. Vous pouvez faire glisser les séparations et redimensionner les volets pour suivre plusieurs sessions d'agents à la fois.
Les sessions passent aussi d'une application à l'autre. Les conversations de la Copilot CLI et de l'application GitHub Copilot se poursuivent dans VS Code sous forme de sessions externes. Les chats Codex lancés dans l'application ChatGPT ou dans la CLI Codex sur la même machine peuvent aussi être repris. Une bannière indiquant « Ce chat est ouvert dans une autre application » vous prévient lorsque cela se produit.
En coulisses, le harnais Copilot fonctionne désormais sur le Copilot SDK, dans un processus hôte d'agent distinct. Plusieurs fenêtres VS Code peuvent se connecter à la même session. Un nouvel outil send_message offre quatre façons de s'adresser à un agent en cours d'exécution : orienter (steer), mettre en file d'attente (queue), remplacer (replace) et annuler (cancel).
Ces changements prolongent des versions récentes. VS Code 1.136 a ajouté Agent Merge en septembre pour aider les agents à finaliser les pull requests.
Nettoyer les worktrees
Les agents travaillent souvent dans des worktrees Git, des copies supplémentaires d'un dépôt qui permettent de mener plusieurs tâches côte à côte. Ils occupent de l'espace disque. La nouvelle commande Chat: Open Worktree Cleanup permet de le récupérer, et VS Code peut aussi faire le ménage automatiquement ou suggérer ce qu'il faut supprimer. Les sessions actives, en cours d'exécution, en attente d'une saisie ou épinglées sont protégées.
Paramètres pour les entreprises
Les administrateurs bénéficient de trois changements, selon les notes de version :
| Paramètre | Ce qui change |
|---|---|
github-enterprise.uris | Nouveau paramètre de type liste qui accepte plusieurs instances GitHub Enterprise |
github-enterprise.uri | Obsolète ; toujours lu quand le nouveau paramètre est absent, et le nouveau l'emporte si les deux sont définis |
telemetry.capture.identity | Désactivé par défaut ; une fois activé, il ajoute à la télémétrie le nom d'utilisateur du système d'exploitation, le nom d'hôte et le nom d'utilisateur GitHub |
Régler github-enterprise.uris sur une liste vide, [], désactive la connexion à GitHub Enterprise. Une valeur fixée par la politique de l'entreprise prime sur la préférence de télémétrie propre à l'utilisateur.
La version ajoute aussi des exemples expérimentaux de Dev Container pour Go, .NET, Node.js, PHP, Python et Rust. La version 0.168.0 de l'extension GitHub Pull Requests ajoute les pull requests empilées derrière le paramètre githubPullRequests.experimental.stacks, un jour après que GitHub a rendu les pull requests empilées disponibles pour tous.
Ce que cela signifie pour les développeurs
- Activez le bac à sable avant de laisser des agents travailler sans surveillance. Il limite les dégâts si un agent exécute une mauvaise commande. Considérez-le comme une couche, ainsi que le dit Microsoft, et non comme votre seule protection.
- Testez votre chaîne d'outils à l'intérieur. Les builds qui téléchargent des paquets ou écrivent hors du projet peuvent échouer une fois l'accès aux fichiers et au réseau limité. Repérez ces échecs maintenant, pas en pleine tâche.
- Administrateurs : verrouillez-le avec les paramètres gérés. Réglez
sandbox.enabledsur true etsandbox.allowBypasssur false si votre politique exige que les agents restent confinés. - Passez à
github-enterprise.uris. L'ancien paramètre à valeur unique fonctionne encore pour l'instant, mais il est obsolète. Faites la transition tant que les deux sont lus. - Vérifiez la télémétrie avant d'activer la capture d'identité. Activer
telemetry.capture.identityenvoie des noms d'utilisateur et des noms d'hôte. Vérifiez d'abord que cela respecte vos règles de confidentialité. - Supprimez les anciens worktrees. Si vous lancez beaucoup de tâches d'agents, exécutez la commande de nettoyage pour récupérer de l'espace disque.
Passez à la version 1.141, puis lancez une tâche d'agent courante avec le bac à sable activé pour voir ce qu'il bloque.
Sources
- Visual Studio Code 1.141 release notes - Visual Studio Code
- Visual Studio Code 1.141 Adds Cross-Platform Sandboxing for AI Agents - Warp2Search
Articles liés
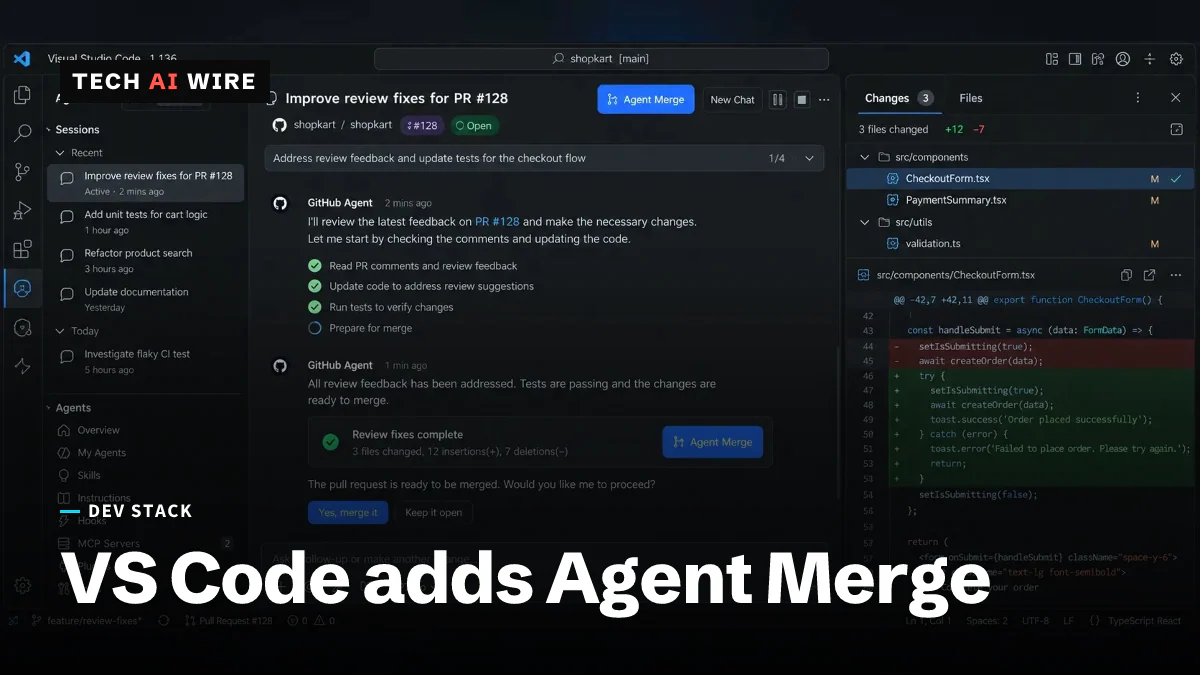
VS Code 1.136 ajoute Agent Merge pour finir les pull requests
VS Code 1.136 livre Agent Merge en préversion. Un agent répond aux commentaires de revue, corrige les vérifications en échec et résout les conflits jusqu'à ce que la pull request soit prête.
Microsoft Titan : une faille a exposé 17 300 milliards de lignes à un adolescent
Titan acceptait des jetons de connexion non signés : un adolescent de 16 ans a pu interroger 17 bases de données contenant 17 300 milliards de lignes. Microsoft a corrigé la faille et lui a versé 5 000 dollars.
Atlassian intègre les modèles d'OpenAI dans Rovo et Jira
Atlassian et OpenAI élargissent leur partenariat : les modèles d'OpenAI alimentent désormais Rovo, et ChatGPT et Codex accèdent à Jira via un serveur MCP qui reçoit 15 M d'appels par jour.