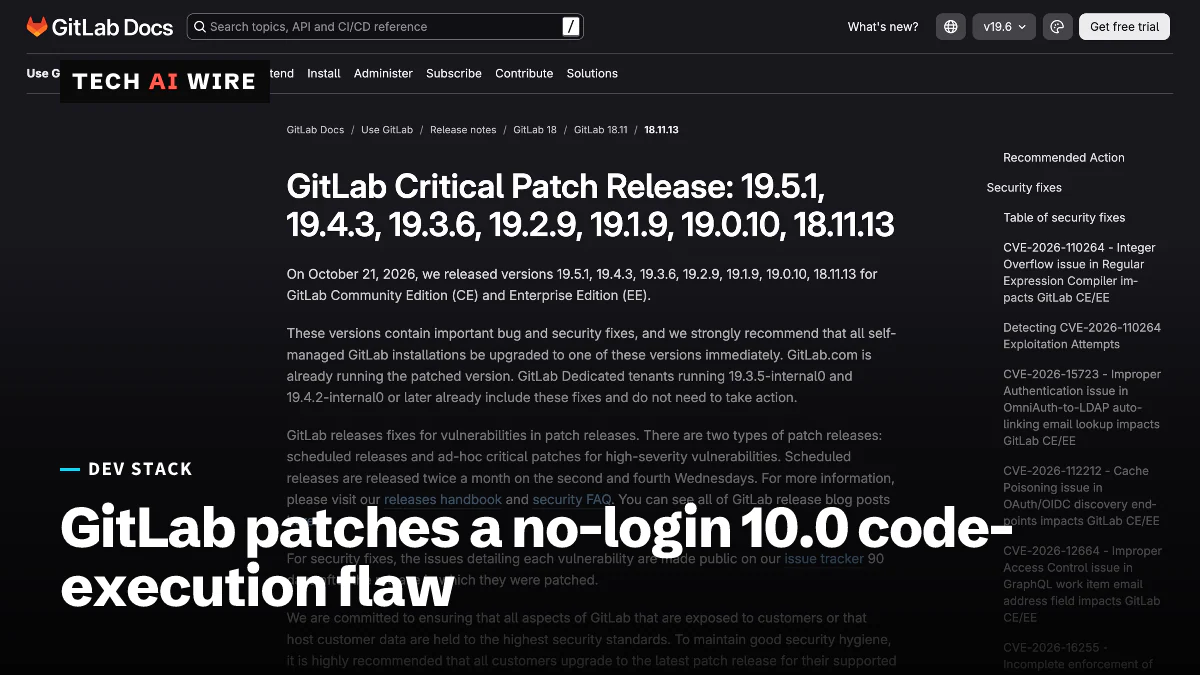
GitLab 19.5.1 corrige une faille d'exécution de code notée 10.0
GitLab a publié le 21 octobre 2026 des correctifs pour CVE-2026-110264, une faille notée 10.0 qui permet à un attaquant sans compte d'exécuter du code sur les serveurs autogérés.
Les sorties d'éditeurs, de compilateurs, de runtimes, d'outils en ligne de commande et de services cloud que les développeurs installent chaque jour. Numéros de version, changements incompatibles et étapes de migration, avec le lien vers le changelog ou la pull request, pour décider en une lecture si vous mettez à jour aujourd'hui.

GitLab a publié le 21 octobre 2026 des correctifs pour CVE-2026-110264, une faille notée 10.0 qui permet à un attaquant sans compte d'exécuter du code sur les serveurs autogérés.

Bun 1.4.4, sorti le 22 octobre 2026, ajoute bun fmt, un formateur compatible avec Prettier qui, selon Bun, vérifie le dépôt de Prettier 286 fois plus vite que Prettier.

Des wheels malveillants de LiteLLM 1.107.0 sont restés sur PyPI de 11 h 39 à 13 h 23 UTC le 21 octobre 2026 et lançaient un voleur d'identifiants à chaque démarrage de Python.

Node.js a corrigé dix vulnérabilités le 21 octobre 2026, dont quatre de gravité élevée, parmi lesquelles un bug du décodeur Brotli qui peut permettre l'exécution de code à distance.

DuckDB 2.0.0, une version à support long terme sortie le 21 octobre, ajoute un mode serveur, les déclencheurs et VARIANT. Les versions antérieures à la 2.0 ne peuvent pas lire ses fichiers.

HIPRT 3.2, la bibliothèque de ray tracing d'AMD pour HIP, ajoute trois cibles d'APU Medusa et CUDA 13, mais les applications compilées avec la 3.1 doivent être recompilées.

COSMIC Epoch 1.11 garde les dialogues modaux au premier plan avec xdg-dialog-v1 de Wayland et lance les jeux sur le bon GPU des portables hybrides, 12 jours après la 1.10.

TorchTPU exécute PyTorch nativement sur les TPU de Google et a validé 98 % des 4 917 modèles Hugging Face testés. PyTorch/XLA est déprécié et sera archivé le 15 novembre.
PyTorch 2.15 ajoute les tenseurs FP8 sur les GPU d'Apple et de nouveaux kernels Metal. Le décodage de Qwen3.6-35B-A3B sur un M3 Ultra bondit de 9,4 à 61,3 tokens par seconde.

Le moteur qui fait tourner la propre API de DeepSeek est désormais du code sous Apache 2.0. Il exécute V4.1-Flash sur les GPU Nvidia SM100 et les puces Huawei Ascend 950, sans couche de cache KV.

89 % des 100 principaux modèles de génération de texte tournent désormais sur AWS Trainium sans modification, contre 46 %, avec l'entrée en bêta publique du backend PyTorch TorchNeuron.

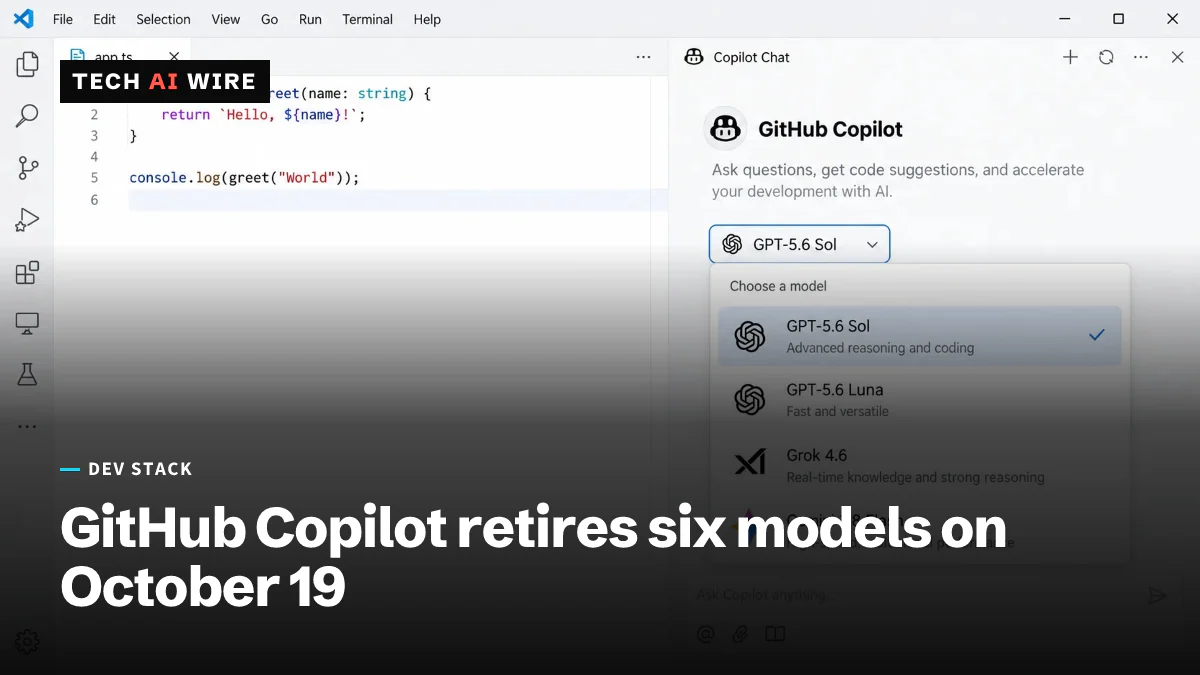
GitHub Copilot abandonne six modèles le 19 octobre 2026, dont GPT-5.5 et Grok 4.5. Les noms de modèle épinglés doivent passer à GPT-5.6 Sol, GPT-5.6 Luna ou Grok 4.6.

GitHub indique que CodeQL ne peut pas tracer les builds sous Xcode 27 ni analyser Swift 6.4, après qu'Apple a retiré du code Intel dont il dépendait. Son conseil : rester sur Xcode 26 pour l'instant.

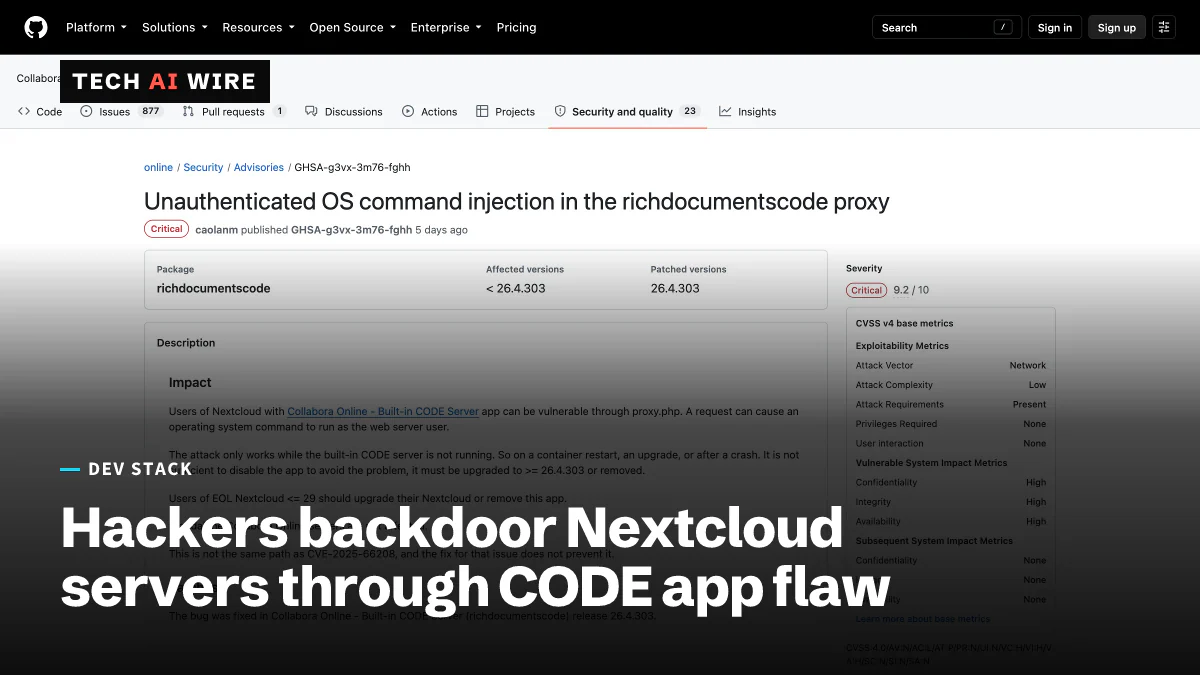
Des attaquants ont exploité CVE-2026-110447, notée 9,2, dans l'app Collabora CODE intégrée à Nextcloud pour implanter des web shells dès le 10 septembre. La version 26.4.303 la corrige.

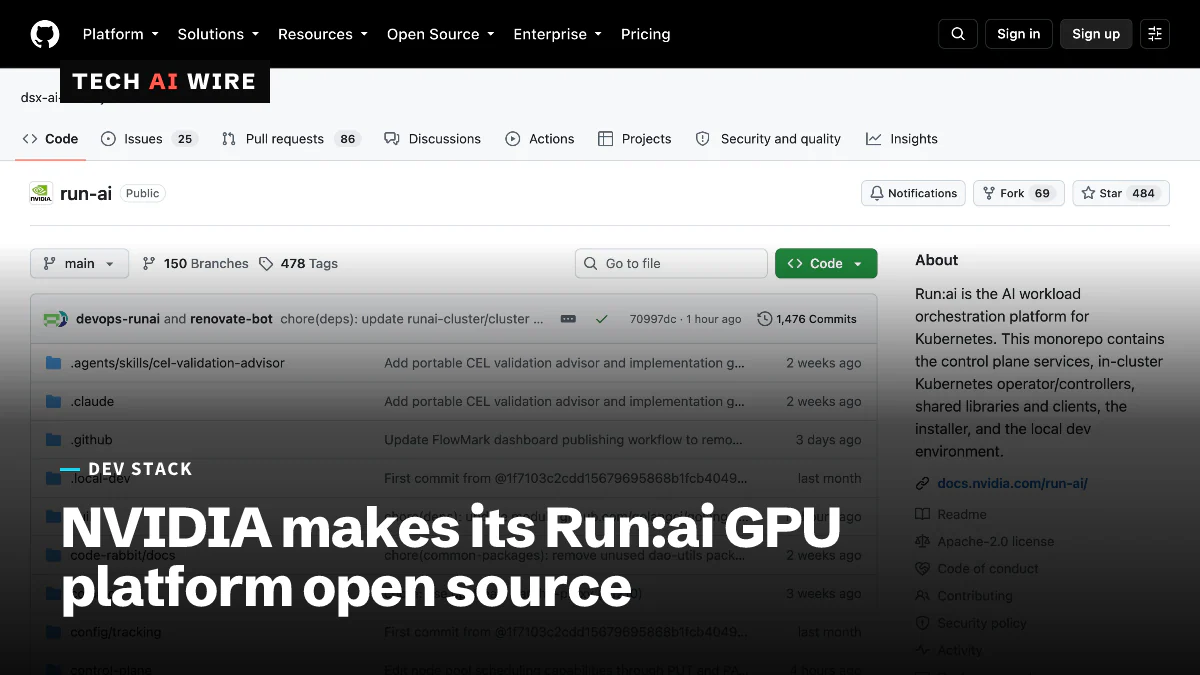
NVIDIA a publié le 13 octobre l'intégralité de sa plateforme d'orchestration GPU Run:ai en open source, découpée en quatre modules que les équipes peuvent adopter un par un.

Perplexity a publié le 15 octobre sous licence Apache 2.0 SPACE, le bac à sable Firecracker de son agent Computer. Ses propres tests ont relevé 0 évasion en 108 tentatives.

Des attaquants ont utilisé l'identité d'application de ConnectWise Cloud Backup pour se connecter à au moins 162 tenants Microsoft 365 à partir du 15 octobre 2026, selon Huntress. Aucune MFA ne les a arrêtés.

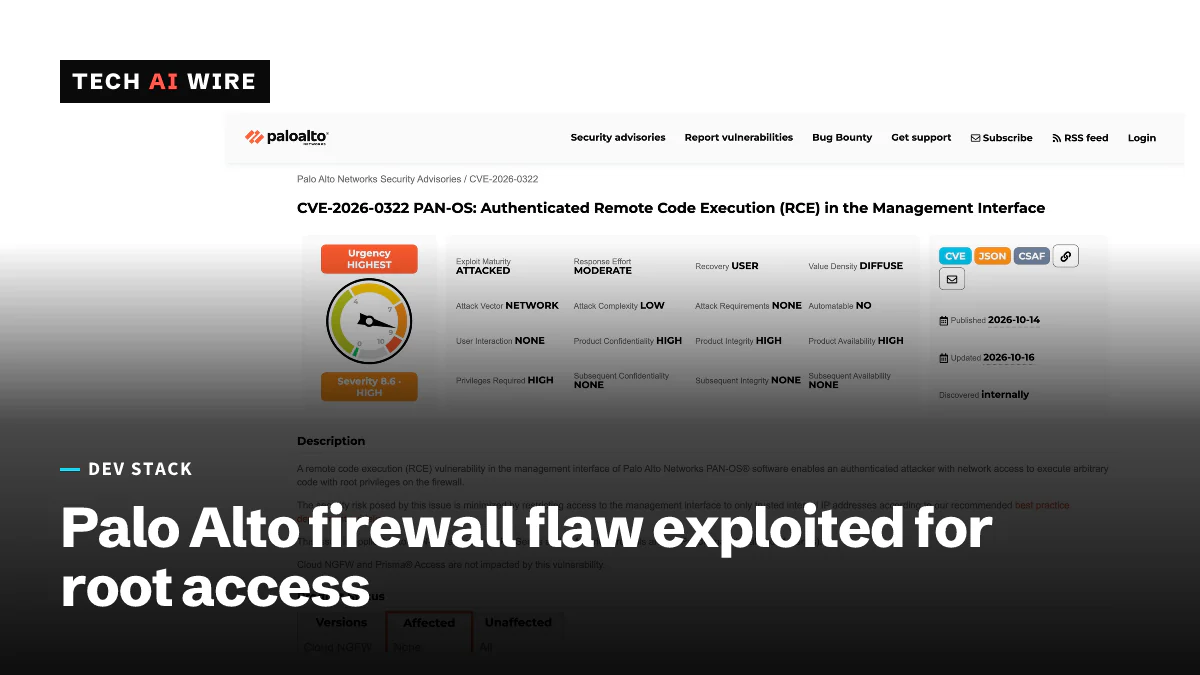
Selon Palo Alto Networks, CVE-2026-0322, une faille de PAN-OS notée 8,6 au CVSS, fait l'objet d'attaques très limitées. Elle donne les droits root sur les pare-feu via l'interface de gestion.

OpenCode a indiqué le 17 octobre 2026 qu'une faille avait touché 1,4 % des utilisateurs d'OpenCode Console. Leurs clés d'API OpenAI, Anthropic et Google stockées ont pu fuiter.

Le PDG de Replit, Amjad Masad, a déclaré le 16 octobre 2026 que Replit ne travaillait plus avec Anthropic, en invoquant le coût et les performances. Une source affirme que l'accord tient toujours.

Une faille notée CVSS 10.0 dans le SAP Cloud SDK for Python permet de rediriger les requêtes de jetons OAuth2 et de voler les secrets d'une application. Les versions 0.45.2 et suivantes la corrigent.

Un groupe lié à la Chine a exploité une faille de BeyondTrust Remote Support dès le 29 août 2026. Les versions auto-hébergées 26.2.3 et antérieures doivent recevoir le correctif BT26-05-RS dès maintenant.

La conformité des licences open source de GitHub est disponible pour tous depuis le 16 octobre 2026. Les rulesets peuvent bloquer les pull requests qui ajoutent des licences non approuvées.

Après la mise à jour d'octobre KB5127648 de Windows 11, certains PC ne peuvent plus réactiver Smart App Control. Microsoft indique un contournement par le registre en attendant un correctif.
Un e-mail chaque vendredi avec les sujets clés de la semaine dans nos six rubriques : IA, outils dev, programmation, industrie tech, start-up et tendances. Gratuit, sans spam.