Windows 11 KB5127648 : un bug grise Smart App Control
Après la mise à jour d'octobre KB5127648 de Windows 11, certains PC ne peuvent plus réactiver Smart App Control. Microsoft indique un contournement par le registre en attendant un correctif.
3 min de lecture
En chiffres
- October 13, 2026 Windows 11 security update
- KB5127648
- Windows 11 versions affected: 24H2, 25H2, 26H2
- 3
- known issues listed by Microsoft
- 3
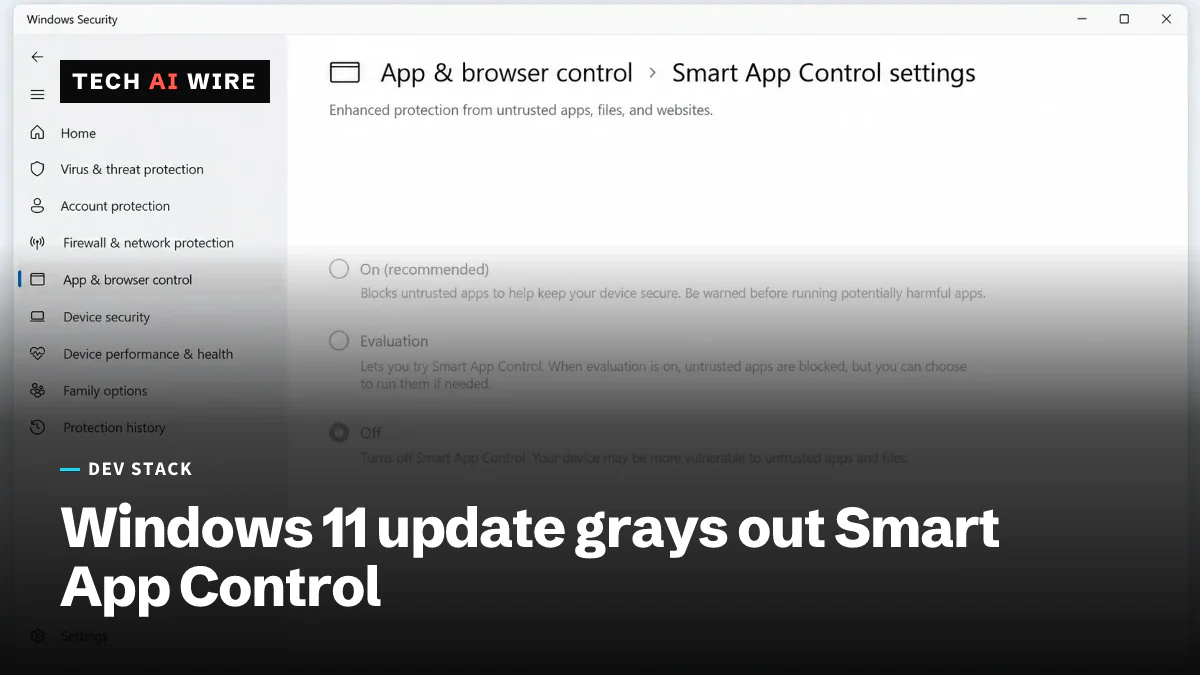
Microsoft a confirmé que sa mise à jour de sécurité d'octobre 2026 pour Windows 11, KB5127648, peut empêcher certains PC de réactiver Smart App Control (Contrôle intelligent des applications). Sur les machines concernées, l'interrupteur de l'application Windows Security (Sécurité Windows) est grisé. Smart App Control est une fonction de Windows 11 qui bloque les applications auxquelles Windows ne fait pas confiance. Un PC qui la perd fonctionne donc avec une couche de protection en moins.
Le bug touche les appareils sur lesquels la fonction avait été désactivée auparavant. « Les appareils sur lesquels Smart App Control est déjà activé ne sont pas concernés et restent protégés », indique l'avis de Microsoft, comme l'a rapporté BleepingComputer le 16 octobre. Il n'existe pas encore de correctif. Microsoft dit y travailler pour une prochaine version.
Quels PC reçoivent la mise à jour
KB5127648 a été publiée le 13 octobre 2026, selon la page d'assistance de Microsoft. Elle couvre toutes les éditions de trois versions de Windows 11 :
| Version de Windows 11 | Build après la mise à jour |
|---|---|
| 26H2 | 26300.9711 |
| 25H2 | 26200.9711 |
| 24H2 | 26100.9711 |
C'est aussi la dernière mise à jour mensuelle pour Windows 11 24H2 Home et Pro. Ces éditions ont atteint la fin de leur maintenance ce mois-ci, et la version 26H2 de Microsoft est la voie à suivre pour elles.
Les contournements
Microsoft propose deux contournements temporaires. Le premier ajoute deux valeurs au registre. Le registre est la base de données où Windows conserve ses paramètres. Exécutez ces commandes en tant qu'administrateur, puis redémarrez :
reg add "HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides" /v 2883193997 /t REG_DWORD /d 1 /f
reg add "HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides" /v 2850574478 /t REG_DWORD /d 1 /f
Le second s'adresse aux équipes informatiques qui gèrent leurs PC avec Group Policy (Stratégie de groupe), l'outil Windows qui sert à déployer des paramètres sur de nombreuses machines. Elles peuvent installer deux packages Feature Preview, KB5074105 261015_19222 et 261015_19221. Elles passent ensuite les deux stratégies sur Enabled (Activé) et redémarrent. Selon BleepingComputer, les deux contournements visent les appareils gérés par une entreprise.
Deux autres problèmes connus
La page de Microsoft signale deux autres problèmes non résolus liés à la mise à jour.
- Bureau à distance pour les non-administrateurs. Sur les hôtes où Administrator protection est activée, le Bureau à distance peut échouer pour les utilisateurs standard avec l'erreur 0xC000000D. Le message indique « Le jeton transmis à la fonction n'est pas valide. » Le problème est apparu avec la mise à jour KB5124010 ou une mise à jour ultérieure. Le contournement temporaire consiste à désactiver Administrator protection.
- Audio USB. Certains périphériques USB Audio Class 1.0 ne fonctionnent plus ou ne produisent aucun son après la mise à jour du 8 septembre 2026. Une mise à jour hors bande du 14 septembre, KB5129195, a corrigé l'audio 8 canaux et l'audio 3D. Microsoft travaille encore sur le reste.
Ce que corrige la mise à jour
La mise à jour corrige aussi plusieurs bugs, selon Microsoft. Parmi eux figurent des plantages de l'Explorateur et des écrans noirs dans les environnements Azure Virtual Desktop multi-utilisateurs. Les connexions Always On VPN qui restaient bloquées sur « Connexion en cours » après une mise à jour précédente fonctionnent désormais. La connexion par empreinte digitale avec Windows Hello échouait sur certains PC après un démarrage à froid. Ce problème est lui aussi corrigé.
Un changement concerne une nouvelle valeur par défaut. L'authentification unique NTLMv1 passe désormais du mode Audit au mode Enforce lorsque le paramètre BlockNtlmv1SSO n'est pas défini. NTLMv1 est un ancien protocole de connexion de Windows.
La mise à jour fait partie de la grande publication de sécurité de ce mois-ci. Le Patch Tuesday d'octobre de Microsoft a corrigé plus de 1 400 failles.
Ce que cela signifie pour les développeurs
- Vérifiez avant de vous croire protégé. Si Smart App Control était désactivé sur vos PC, ouvrez Windows Security après la mise à jour et vérifiez que l'interrupteur fonctionne encore. Un interrupteur grisé signifie que le bug a touché cette machine.
- Ne sautez pas la mise à jour. Le bug ne concerne que la réactivation de la fonction. Les correctifs de sécurité de KB5127648 restent importants, et les machines où la fonction était déjà activée ne sont pas concernées.
- Testez d'abord le correctif du registre sur une seule machine. Il modifie des valeurs de stratégie système. Essayez-le sur un PC de test, vérifiez que l'interrupteur fonctionne après un redémarrage, puis déployez-le.
- Surveillez les pannes liées à NTLMv1. La nouvelle valeur par défaut Enforce peut bloquer d'anciennes applications qui se connectent encore avec NTLMv1. Si une ancienne application échoue après la mise à jour, vérifiez ce paramètre en premier.
- Suivez la prochaine mise à jour. Microsoft annonce un correctif dans une prochaine version. Supprimez le contournement dès la sortie du correctif, pour que vos PC retrouvent leurs paramètres normaux.
Sources
- KB5127648 Windows security update may break Smart App Control - BleepingComputer
- October 13, 2026 - KB5127648 (OS Builds 26100.9711, 26200.9711 and 26300.9711) - Microsoft Support
Articles liés
Le Patch Tuesday d'octobre de Microsoft corrige un record de plus de 1 400 failles
Les mises à jour d'octobre 2026 de Microsoft corrigent plus de 1 400 failles, un record. Une faille de Windows Shell est déjà exploitée, et deux autres étaient publiques avant le correctif.
Les Microsoft Execution Containers pour agents d'IA passent en disponibilité générale
Les Microsoft Execution Containers, en disponibilité générale depuis le 7 octobre, isolent les agents d'IA des fichiers et des réseaux sous Windows 11, macOS et Linux.
Rust est désormais un langage de niveau 1 chez Microsoft
Microsoft a fait de Rust un langage de niveau 1 aux côtés de C++, C# et TypeScript. Plus de 100 de ses dépôts compilent déjà du code Rust.