Codeberg.org en panne : un clientHold chez NameSilo bloque le correctif de Forgejo
Codeberg.org ne se résout plus depuis un clientHold posé à 05:52 UTC le 18 novembre. Un test de Tech AI Wire montre que ses serveurs répondent encore, et le correctif de Forgejo attend.
Par Claire Whitmore
4 min de lecture
Traduit automatiquement de l'original anglais, vérifié et édité par Claire Whitmore. La version anglaise fait foi. Notre méthode
En chiffres
- heure à laquelle le statut clientHold a été posé le 18 novembre, selon l'enregistrement du registre
- 05:52 UTC
- date à laquelle l'enregistrement de codeberg.org expire réellement
- juillet 2028
- code HTTP renvoyé par le serveur de Codeberg, joint par son adresse IP lors du test
- 200
Codeberg.org, un hébergeur Git à but non lucratif utilisé par de nombreux projets open source, est tombé le 18 novembre 2026. Son bureau d'enregistrement, NameSilo, a placé le domaine en "clientHold", si bien que le nom ne se résout plus. Toute page web, tout clone et tout push Git qui passe par codeberg.org échoue. La panne a aussi bloqué une version de sécurité de Forgejo dont les correctifs avaient déjà été brièvement publics.
Ce qui est arrivé à codeberg.org
L'enregistrement du registre a changé à 05:52 UTC, et les premiers échecs de résolution ont été signalés vers 07:20 UTC, selon PrivacyAffairs. À 08:13 UTC, le compte de statut de Codeberg a écrit que le domaine avait "entièrement disparu de notre compte". Il a ajouté : "Non, nous n'avons pas oublié de le renouveler. Il n'y a aucune connexion suspecte dans l'historique des connexions."
Un second message de Codeberg, à 08:17 UTC, précisait que le domaine n'avait ni expiré ni été transféré. Il a disparu sans aucun avis par e-mail et "est actuellement au statut clientHold". À 08:53 UTC, Codeberg indiquait que "notre domaine a été suspendu et notre dossier a été transmis à l'équipe chargée des abus" chez NameSilo. Aucune décision finale n'avait été publiée au moment de la rédaction de cet article. Aucune des deux entreprises n'a donné de cause.
Ce que signifie clientHold
L'ICANN, l'organisme qui coordonne les noms de domaine, explique chaque code de statut sur sa page consacrée aux codes de statut EPP. L'EPP est le système que les bureaux d'enregistrement utilisent pour gérer les domaines. Pour clientHold, l'ICANN indique que le code "demande au registre de votre domaine de ne pas activer votre domaine dans le DNS", de sorte qu'"il ne se résoudra pas".
Le "client" du nom signifie que c'est le bureau d'enregistrement qui le pose, et non le registre. L'ICANN parle d'"un statut peu courant, généralement appliqué lors de litiges juridiques ou de non-paiement", ou avant une suppression. Le titulaire doit demander au bureau d'enregistrement de le retirer. Codeberg ne peut donc pas régler le problème depuis ses propres serveurs ni chez son fournisseur DNS.
Test de Tech AI Wire : les serveurs répondent encore
Le test a été mené à 10:45 UTC sous macOS 26.6 avec git 2.51.0. Les données publiques du registre correspondaient au récit de Codeberg. whois codeberg.org indiquait NameSilo comme bureau d'enregistrement, clientHold et clientTransferProhibited comme statuts, et une date d'expiration au 5 juillet 2028. L'enregistrement RDAP du registre, son service de consultation lisible par machine, affichait la même heure de "dernière modification", 05:52:56 UTC.
Une résolution normale échouait. Interrogé sur codeberg.org, le propre serveur du registre .org renvoyait NXDOMAIN, c'est-à-dire "domaine inexistant". Mais le fournisseur DNS de Codeberg, deSEC, détenait toujours les enregistrements. Interrogé directement, il renvoyait l'adresse du site :
$ dig @ns1.desec.io codeberg.org A +short
217.197.84.140
$ curl -s -o /dev/null -w '%{http_code}\n' --resolve codeberg.org:443:217.197.84.140 https://codeberg.org/
200
$ git -c http.curloptResolve=codeberg.org:443:217.197.84.140 ls-remote https://codeberg.org/forgejo/forgejo.git HEAD
63ef89f671931eeaf909b86ba48c21cf0211d77e	HEAD
Le certificat HTTPS a passé la vérification normale de curl : il s'agit donc du vrai serveur de Codeberg, pas d'une imitation. Le port 22, utilisé pour Git en SSH, acceptait aussi une connexion à cette adresse. Un push en SSH n'a pas été testé. Le domaine de secours n'aidait pas encore : https://codeberg.eu/ échouait avec une alerte TLS "internal error". Cela correspond au message de Codeberg de 09:20 UTC, qui disait : "nous avons décidé de ne pas activer codeberg.eu comme solution de contournement rapide."
Fixer l'adresse est un pis-aller, pas un conseil de Codeberg. L'adresse peut changer : retirez donc ce réglage dès que le domaine se résout de nouveau.
La version de sécurité de Forgejo retardée
Forgejo est le logiciel open source qui fait tourner Codeberg, et de nombreuses équipes l'hébergent elles-mêmes. À 07:46 UTC, Forgejo a annoncé qu'une version de sécurité prévue ce jour-là était suspendue "en raison de problèmes urgents avec Codeberg". Les correctifs avaient été "temporairement accessibles publiquement dans le cadre du processus de publication", si bien que le correctif était visible avant sa sortie.
Le conseil provisoire de Forgejo est de désactiver le serveur SSH intégré ou d'en bloquer l'accès. Le réglage est START_SSH_SERVER, dans la section [server] de app.ini. Dans des réponses, Forgejo a indiqué qu'une installation Docker qui n'est pas "rootless" ne pose pas de problème, et que le réglage y vaut false par défaut. PrivacyAffairs ajoute que les images Docker rootless utilisent le serveur intégré, et que les serveurs qui passent par l'OpenSSH du système ne sont pas concernés. Forgejo n'a nommé ni les versions touchées ni la faille.
Ce que cela change pour les développeurs
Si vous faites tourner Forgejo, vérifiez aujourd'hui si app.ini contient START_SSH_SERVER = true. Si c'est le cas, passez-le à false et redémarrez, ou retirez la redirection du port SSH de votre fichier Docker Compose. Surveillez le compte Mastodon de Forgejo pour la sortie de la version, puis mettez à jour. Selon PrivacyAffairs, les images de conteneur de Forgejo sont aussi disponibles en miroir sur data.forgejo.org, ce qui aide si votre build les récupère depuis codeberg.org.
Si votre CI clone depuis codeberg.org, attendez-vous à ce que ces tâches échouent jusqu'à la levée du blocage. Les sites Codeberg Pages sur codeberg.page se chargent toujours, rapporte PrivacyAffairs. La résolution de ce domaine faite pour cet article a elle aussi fonctionné.
La leçon de fond porte sur les points de défaillance uniques. Une seule action d'un bureau d'enregistrement a mis hors ligne tout un hébergeur Git alors que ses serveurs tournaient encore. Gardez un second dépôt distant pour tout projet que vous ne pouvez pas vous permettre de perdre, par exemple un miroir push chez un autre hébergeur. Un domaine mort vous coûtera alors une heure, pas une version.
Sources
- codeberg.org is entirely unreachable - Codeberg Status (Mastodon)
- codeberg.org is unfortunately down right now - Codeberg (Mastodon)
- Forgejo security release delayed - Forgejo (Mastodon)
- Codeberg.org Down: Domain on Hold, Forgejo Security Fix Delayed - PrivacyAffairs
- EPP Status Codes: What Do They Mean, and Why Should I Know? - ICANN
Articles liés
Un malware caché dans un hook git post-checkout cible les développeurs
Le développeur Frank Wiles dit qu'un faux client lui a envoyé un dépôt dont le hook git post-checkout téléchargeait un malware au changement de branche. Les candidats à l'emploi subissent la même ruse.
Le SHA-256 par défaut de Git 3.0 est une erreur coûteuse, selon Chacon
Scott Chacon affirme que le SHA-256 par défaut de Git 3.0 règle un problème qu'aucun dépôt n'a rencontré et casse les hachages de 40 caractères partout. Git ne fixe aucune date.
OpenSSH 10.6p2 corrige un contournement de mot de passe sur Alpine Linux
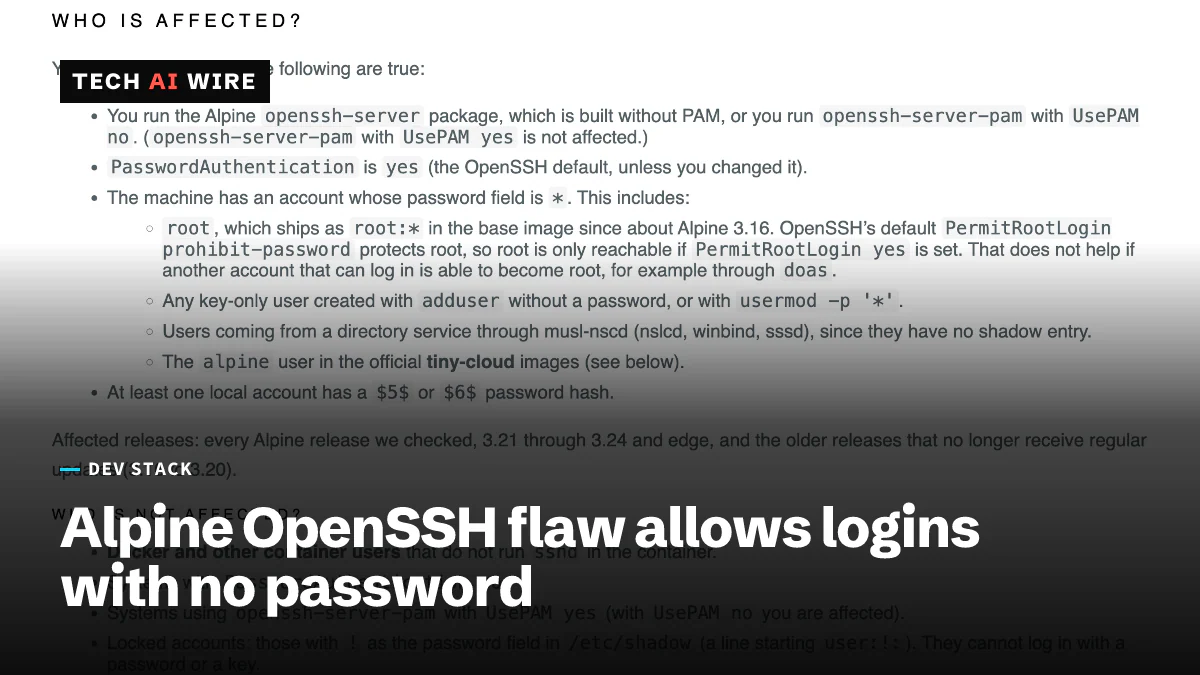
OpenSSH 10.6p2 et Alpine ont corrigé le 5 novembre une connexion SSH sans mot de passe. Un test de Tech AI Wire sur cinq images Alpine montre qui est exposé.