WordPress 7.1.2 schließt RCE-Lücke in get_page_template()
WordPress 7.1.2 behebt CVE-2026-87902, einen Fehler zur Remote-Codeausführung in get_page_template(), der bis Version 4.7 zurückreicht. Das Projekt rät, sofort zu aktualisieren.
3 Min. Lesezeit
Die Zahlen
- fixed WordPress release
- 7.1.2
- oldest branch that gets the backport
- 4.7
- contributors to the release
- 30+
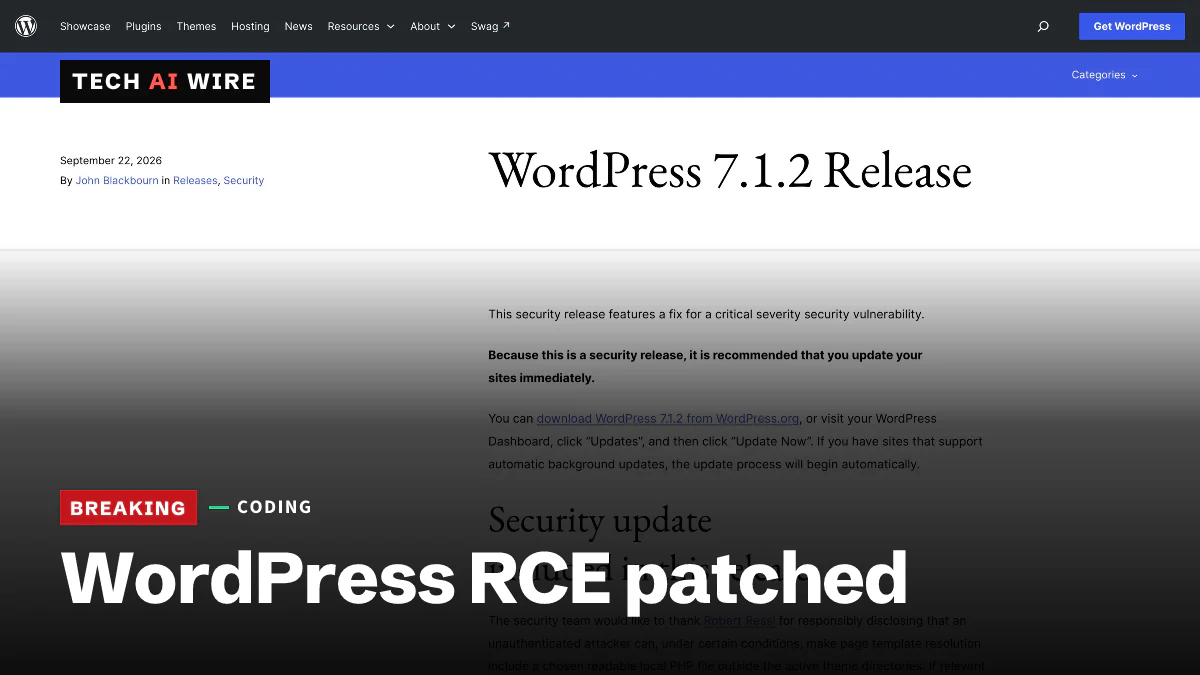
WordPress 7.1.2 erschien am 22. September 2026 und behebt eine Lücke, über die ein Angreifer ohne Anmeldung Code auf einer Website ausführen kann. Der Fehler steckt in get_page_template(), der Funktion, die auswählt, welche Template-Datei eine Seite darstellt. Betroffen ist jede WordPress-Version ab 4.7. Fast jede Website, die noch Updates erhält, braucht also dieses Update.
Der Beitrag zum Sicherheitsrelease WordPress 7.1.2 führt den Fehler als CVE-2026-87902 und GHSA-7hp8-65ch-5whp. Er sagt Seitenbetreibern klar: "Da es sich um ein Sicherheitsrelease handelt, wird empfohlen, Ihre Websites sofort zu aktualisieren."
Was die Schwachstelle bewirkt
Die Lücke liegt in der Auflösung von Seiten-Templates. In diesem Schritt entscheidet WordPress, welche PHP-Datei des aktiven Themes eine Seite zeichnen soll.
Laut dem Release-Beitrag kann ein Angreifer diesen Schritt so lenken, dass er eine PHP-Datei seiner Wahl lädt. Die Datei muss auf dem Server bereits lesbar sein, darf aber außerhalb des Ordners des aktiven Themes liegen. Dass eine beliebige PHP-Datei geladen und ausgeführt wird, macht daraus eine Remote-Codeausführung, kurz RCE.
Der Bericht von LWN.net beschreibt es als Path-Traversal-Fehler. Path Traversal ist eine Klasse von Lücken, bei der präparierte Eingaben aus dem Ordner ausbrechen, in dem ein Programm bleiben sollte. LWN zufolge braucht der Angreifer kein Konto, "unter einigen begrenzten Umständen".
Wer betroffen ist
Nicht jede Website ist angreifbar. Der Release-Beitrag sagt, ein Angriff erfordere "bestimmte Bedingungen bei der Serverumgebung und beim Theme". Keine der beiden Quellen nennt diese Bedingungen im Detail.
| Punkt | Detail |
|---|---|
| Behobene Version | WordPress 7.1.2, 22. September 2026 |
| Kennungen | CVE-2026-87902, GHSA-7hp8-65ch-5whp |
| Betroffen | WordPress 4.7 und neuer |
| Anmeldung nötig | Nein |
| Bedingung | Bestimmte Server- und Theme-Konfigurationen |
| Gemeldet von | Robert Ressl |
| Release-Leitung | John Blackbourn |
Die Korrektur wurde auf jeden Zweig bis hinunter zu 4.7 zurückportiert. Das WordPress-Projekt weist darauf hin, dass nur die neueste Version aktiv unterstützt wird. Ältere Zweige sind also ein Entgegenkommen, kein Versprechen.
LWN ergänzt, dass auch ClassicPress betroffen ist, ein Community-Fork von WordPress. Dessen Sicherheitsupdate stand zum Zeitpunkt des LWN-Berichts noch aus.
Wie der Fehler gefunden wurde
Robert Ressl meldete den Fehler im Rahmen einer verantwortungsvollen Offenlegung, so der Release-Beitrag. Das heißt, das Projekt erfuhr vertraulich davon und lieferte eine Korrektur aus, bevor die Details öffentlich wurden. Mehr als 30 Mitwirkende arbeiteten an dem Release.
Was das für Entwickler bedeutet
Erst aktualisieren, dann untersuchen. Prüfen Sie die Version jeder Website im Dashboard oder mit wp core version aus WP-CLI, dem Kommandozeilenwerkzeug von WordPress. Alles unter 7.1.2 im aktuellen Zweig braucht das Update. Websites, die auf einen älteren Zweig festgelegt sind, sollten auf das neueste Punkt-Release dieses Zweigs wechseln.
Verlassen Sie sich nicht darauf, dass automatische Updates Sie abgedeckt haben. Automatische Updates lassen sich abschalten, und Staging-Kopien vergisst man leicht. Prüfen Sie jede Umgebung, nicht nur die Produktion.
Wenn Sie Themes bauen, prüfen Sie, wie Ihr Code Template-Dateien auswählt. Der Fehler dreht sich darum, dass die Template-Auflösung Dateien außerhalb des Theme-Ordners erreicht. Themes, die einen Template-Pfad aus Anfragedaten zusammensetzen, verdienen einen zweiten Blick.
ClassicPress-Nutzer sollten auf die eigene Korrektur ihres Projekts achten, denn das WordPress-Release deckt den Fork nicht ab. Bis sie kommt, sollten Sie diese Websites als angreifbar behandeln. Beschränken Sie, wo möglich, wer sie erreichen kann.
Behalten Sie Ihre Logs auf ungewöhnliche Template-Anfragen im Blick. Da die Korrektur nun öffentlich ist, können Angreifer den Patch studieren, um zu erfahren, wo die Schwachstelle lag.
Quellen
- WordPress 7.1.2 Security Release - WordPress.org
- Critical WordPress RCE vulnerability announced - LWN.net
Ähnliche Artikel
Rust warnt Maintainer vor gefälschten Job-Videocalls
Rusts Sicherheitsteam meldet: Angreifer vereinbaren unter falschen Jobangeboten Videocalls mit Crate-Ownern und bitten dann um die Installation eines fehlenden Codecs.
Rustls 0.23.45 behebt einen TLS-1.3-Fehler von 2024
Die Versionen 0.23.13 bis 0.23.44 akzeptierten TLS-1.3-Handshake-Nachrichten auf der falschen Verschlüsselungsebene, ein Fehler aus dem September 2024.
Ein manipuliertes strip kann ganz NixOS mit einer Hintertür versehen
Forscher haben Ken Thompsons Trusting-Trust-Angriff aus GNU strip gebaut, nicht aus einem Compiler, und damit fast jede Binärdatei eines NixOS-Installers unterwandert.