Quelloffene Firmware startet auf einem AMD-Desktop-Board für Endkunden
Coreboot und AMDs openSIL laufen jetzt auf dem MSI B850P, einem echten Desktop-AM5-Board. Das senkt den Anteil an Closed-Source-Firmware-Code um 79,1 Prozent, aber es ist ein kostenpflichtiges Produkt, kein kostenloser Download.
Von Claire Whitmore
3 Min. Lesezeit
Maschinell übersetzt aus dem englischen Original, das Claire Whitmore auf Fakten geprüft und redigiert hat. Es gilt die englische Fassung. So arbeiten wir
Die Zahlen
- less closed-source firmware code
- 79.1%
- cold-boot memory training time
- 30-60s
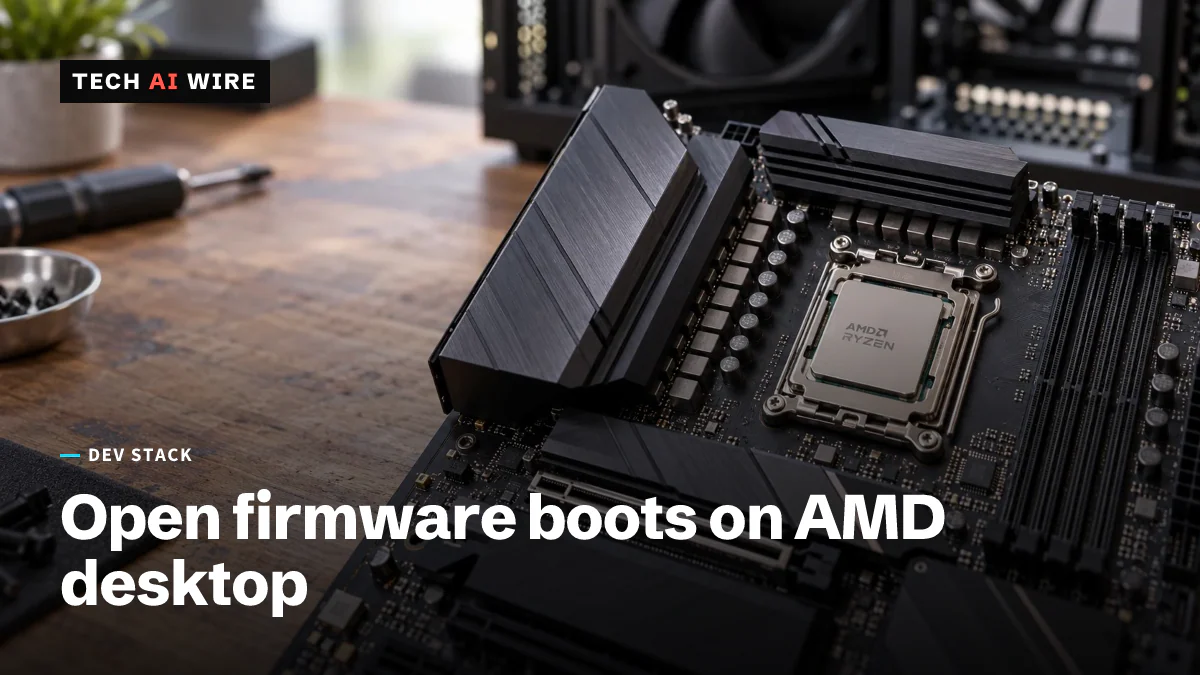
Eine Firmware-Beratungsfirma hat einen quelloffenen Boot-Stack auf einem gewöhnlichen Desktop-Mainboard zum Laufen gebracht, das man tatsächlich kaufen kann. 3mdeb hat Version 0.9.0 seines Coreboot- und AMD-openSIL-Ports für das MSI PRO B850P am 30. Juli 2026 veröffentlicht, und Phoronix hat nun praktische Tests dazu veröffentlicht. Das Board ist das erste Consumer-AM5-Desktop-System, das diesen Stack ausführt; für ein EPYC-Serverboard hatte 3mdeb das bereits früher im Jahr geschafft.
Jedes PC-Mainboard führt Firmware aus, bevor das Betriebssystem übernimmt. Auf diesem AMD-Board übernimmt diese Aufgabe normalerweise AGESA, AMDs Closed-Source-Initialisierungscode, verpackt in UEFI-Firmware, die der Board-Hersteller geschrieben hat. Keinen der beiden Codes kann jemand außerhalb von AMD und MSI einsehen.
Was den geschlossenen Code ersetzt
openSIL ist AMDs eigene quelloffene Bibliothek für die Silizium-Initialisierung, also die grundlegende Arbeit, Speicher und I/O eines Chips lauffähig zu machen. Coreboot ist das quelloffene Firmware-Projekt, das den Rest der UEFI-Aufgabe übernimmt. Zusammen ersetzen sie AGESA und die serienmäßige UEFI-Firmware von MSI.
3mdeb nennt das Ergebnis: eine Reduzierung des Closed-Source-Firmware-Codes um 79,1 Prozent gegenüber der Werksfirmware. Das heißt nicht, dass das Board null proprietären Code ausführt. AMDs fTPM-2.0-Sicherheitsmodul läuft weiterhin auf dem Chip selbst, und laut 3mdeb hängen Tuning-Optionen weiterhin von APCB und dem Platform Security Processor ab, die beide teilweise geschlossen bleiben.
Was heute funktioniert
Der Port unterstützt bisher nur Ryzen-8000-Chips der "Phoenix"-Serie. Phoronix testete mit einem Ryzen 7 8700G, 8 Kernen und 16 Threads, und bestätigte, dass das System sowohl Ubuntu 26.04 LTS als auch Windows 11 25H2 bootet. Das Speicher-Training beim Kaltstart, also das Kalibrieren der DDR5-Timings beim Hochfahren, dauert 30 bis 60 Sekunden.
Das Board unterstützt UEFI Secure Boot, ROM-Armor-3-Schreibschutz und TCG-OPAL-Festplattenverschlüsselung. Die Grafik zum Laufen zu bringen, erforderte echte Ingenieursarbeit. Ein früherer 3mdeb-Beitrag vom 3. Juni 2026 beschreibt rund 6.400 neue Zeilen openSIL-Code und 2.000 Zeilen Coreboot-Code allein, um den I/O-Erweiterungschip zum Laufen zu bringen. Die Grafik-Initialisierung brauchte noch einmal rund 2.000 Zeilen obendrauf.
Bekannte Unebenheiten
Phoronix' Tests förderten vier Probleme zutage, mit denen jeder rechnen sollte, der das ausprobiert.
| Problem | Auswirkung |
|---|---|
| UEFI-Capsule-Updates | Überstehen einen Reset nicht |
| S5-Energiezustand | Wiederherstellung funktioniert nicht |
| Serielle Konsole | Hängt sich gelegentlich auf |
| WLAN-Karte | Verschwindet zeitweise aus der PCI-Geräteliste |
Ryzen-9000-Chips werden noch nicht unterstützt. Linux' eigener amdgpu-Grafiktreiber löst auf diesem Setup weiterhin einen Hard Fault aus. 3mdebs eigener Bericht zur Grafikarbeit besagt, dass ein nomodeset-Workaround nötig ist, um mit Bildschirmausgabe zu starten.
Der Teil, den man leicht falsch versteht
Das ist kein kostenloser Download. 3mdeb verkauft die fertige Firmware als "Dasharo Pro Package" über den eigenen Shop. Der zugrunde liegende openSIL- und Coreboot-Code ist quelloffen, aber ihn für dieses spezifische Board zusammenzustellen, zu testen und zu unterstützen, ist 3mdebs kommerzielles Produkt.
Was das für Entwickler bedeutet
Wer einen prüfbaren, offenen Firmware-Stack auf echter Desktop-Hardware will, kommt damit so nah heran wie bisher kein Mainstream-AM5-Board. Es ist zugleich ein kostenpflichtiges Produkt, das man heute kaufen kann, kein Projekt, das man selbst bauen muss. Prüfen Sie zuerst die Liste bekannter Probleme gegen Ihren eigenen Anwendungsfall. Eine WLAN-Karte, die zeitweise verschwindet, ist für manche Aufbauten ein Ausschlusskriterium und für andere irrelevant.
Firmware-Transparenz und CPU-seitige Sicherheit waren dieses Jahr beide aktive Themen bei AMD-Hardware. Diese Seite berichtete vor zwei Tagen darüber, dass Zen 6 eine der Spekulations-Mitigationen von Linux überflüssig macht. Ein offener Firmware-Stack ersetzt diesen Schutz auf Chip-Ebene nicht, erlaubt aber, zu überprüfen, was läuft, bevor das Betriebssystem überhaupt geladen wird.
Wer selbst Firmware baut oder prüft, für den sind die konkreten Zahlen hier ein realistischer Maßstab. 6.400 Zeilen neuer Code allein für die I/O-Inbetriebnahme eines Chipsatzes zeigen, was das Portieren von Coreboot auf ein neues Consumer-Board tatsächlich an Aufwand kostet. Offene Firmware-Arbeit wird manchmal als Projekt im Hobby-Maßstab dargestellt. Das hier ist es nicht.
Quellen
Ähnliche Artikel
OpenSSH 10.6p2 behebt Passwort-Umgehung unter Alpine Linux
OpenSSH 10.6p2 und Alpine haben am 5. November einen SSH-Login ohne Passwort behoben. Ein Test von Tech AI Wire mit fünf Alpine-Images zeigt, wer betroffen ist.
GitLab CVE-2026-97229: Alpine meldet einen Angriffsversuch
Alpine Linux meldet, dass ein Angreifer CVE-2026-97229 am 20. und 21. Oktober auf seinem GitLab-Server ausprobierte. Ein GitLab-Upgrade allein half nicht: Der Patch steckt in Ruby.
OpenSSH 10.6 bringt Post-Quanten-Signaturen und schnellere Releases
OpenSSH 10.6, erschienen am 6. Oktober, bringt einen Post-Quanten-Signaturtyp, schaltet die LZ77-Kompression ab und verspricht schnellere Fixes, während KI-Fehlerberichte hereinströmen.