Androidの開発者認証、4カ国で適用開始
2026年9月30日から、ブラジル、インドネシア、シンガポール、タイでは、Android(アンドロイド)アプリを7つのアプリストアからインストールするには、Googleの認証を受けた開発者であることが必要になりました。
4 分で読めます
数字で見る
- launch countries: Brazil, Indonesia, Singapore, Thailand
- 4
- app stores that now check developers
- 7
- one-time fee for a full developer account
- $25
- devices a free limited account can reach
- 20
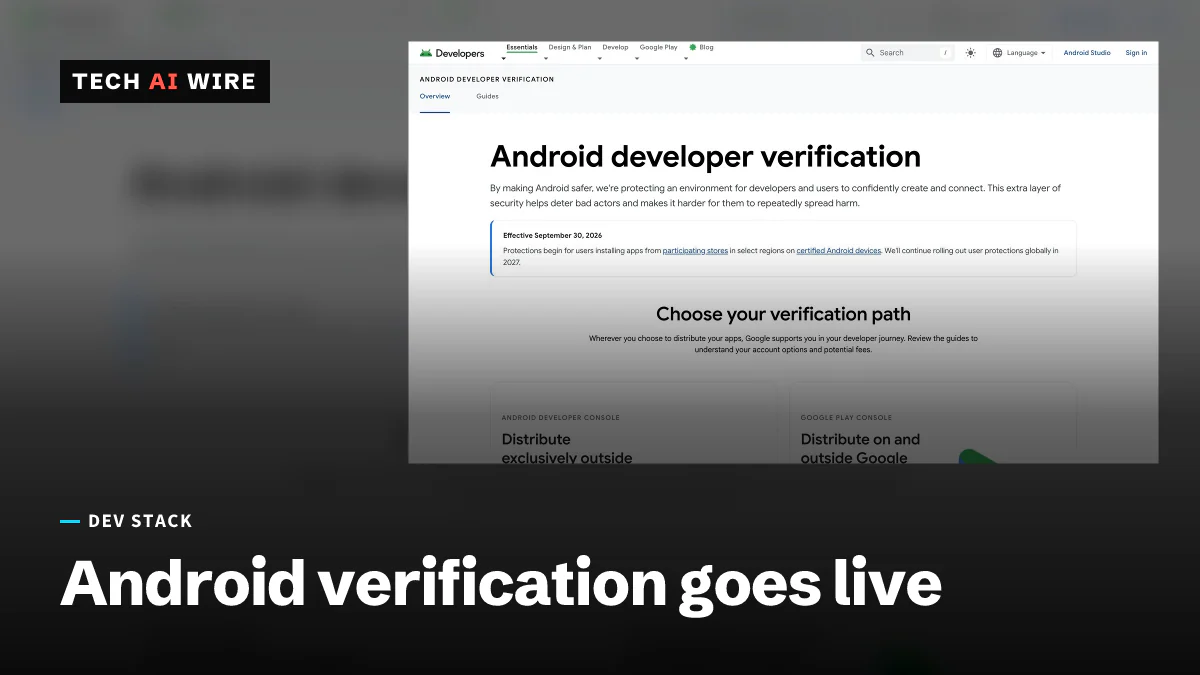
GoogleのAndroid開発者認証のルールが、2026年9月30日にブラジル、インドネシア、シンガポール、タイで施行されました。これらの国の認定Androidスマートフォンでは、7つのアプリストアからアプリをインストールまたはアップデートできるのは、その開発者がGoogleに登録している場合だけになりました。このルールが実際に適用されるのは世界で初めてです。Googleは2027年に世界全体へ広げる計画です。
認定端末とは、Google自身のアプリとサービスを搭載して出荷される端末のことです。この変更は、これらの市場向けにAndroidアプリを公開するすべての人に影響します。Google Playで公開している場合も、スマートフォンメーカー独自のストアで公開している場合も同じです。
9月30日に変わったこと
Googleの開発者認証ページによると、適用の対象は、4つの開始国にあるAndroid 7以降の認定端末です。Gadget Hacksは、この第1段階の対象が次の7つのアプリストアに限られると報じています。
- Google Play
- HONOR App Market
- OPPO App Market
- Samsung Galaxy Store
- Palm Store
- vivo V-Appstore
- Xiaomi GetApps
この確認は、Android Developer Verifierというシステムサービスを通じて行われます。Gadget Hacksの説明では、このサービスはスマートフォン上で com.google.android.verifier として表示され、「マルウェアではなく、正規のGoogleシステムサービス」です。2つの情報源は、どの端末にこのサービスが入るかで食い違っています。Googleのページは適用対象をAndroid 7以降としていますが、Gadget Hacksは、このverifierサービスがAndroid 8以降の端末に配信されたとしています。
認証済みの開発者であることは、アプリが安全であることと同じではありません。Gadget Hacksによると、それが意味するのは「本人確認に合格した」ことと、アプリがその開発者に登録されていることだけです。Googleがアプリそのものを審査したという意味ではありません。
登録が必要な人と費用
Googleは施行に先立ち、2026年8月に開発者向けツール、無料のアカウント区分、インストールの回避策を公開しました。現在、アカウントは2種類あります。
| アカウント | 費用 | 必要な身分証明書 | 配布範囲 |
|---|---|---|---|
| フル配布 | 25ドル、1回のみ | 政府発行の身分証明書 | 一般公開 |
| 限定配布 | 無料 | 不要 | 最大20台 |
Googleによると、限定アカウントは学生、教師、趣味の開発者向けです。フルアカウントでは、各アプリのパッケージ名を登録する必要があります。パッケージ名とは、com.example.app のような固有のIDです。Gadget Hacksによると、署名証明書のフィンガープリントの登録も必要です。署名証明書は、アップデートが同じ開発者から来たことを証明する鍵です。
ほとんどのPlay開発者は、することがほとんどありません。Googleによると、Google Playはアプリの99%を自動的に登録します。Googleのページによると、オープンソースのアプリには独自の登録手続きがあります。
認証なしでも使えるもの
サイドローディングは禁止されていません。Gadget Hacksはこのルールを「サイドローディングそのものの禁止ではなく、インストール経路に追加された新しい検問所」と呼んでいます。
3つの経路が残っています。1つ目は、ADBによるインストールです。ADB(Android Debug Bridge)は、開発者がコンピューターからアプリを送り込むためのツールです。ADBによるインストールでは、同じ「ワークフローと使い勝手」が保たれます。2つ目に、「高度なフロー」を使えば、上級ユーザーは未認証の開発者のアプリをインストールできます。Gadget Hacksによると、この経路には24時間の待機期間があり、ADBではそれが省かれます。Googleはこの遅延について、強要型の詐欺を断ち切るための「重要な時間と余裕」を与えるものだと説明しています。強要型の詐欺とは、誰かが被害者に圧力をかけてアプリをインストールさせる手口です。
3つ目に、この段階の対象は上記の7つのストアだけです。Gadget Hacksによると、ダウンロードしたAPKファイルを直接インストールする場合は、まだ対象外です。オープンソースのアプリストアで、先週バージョン2.0を公開したF-Droidも、7つに含まれないため対象外です。
これが開発者にとって意味すること
今日のうちに、Android Developer ConsoleまたはGoogle Play Consoleで自分のステータスを確認してください。ブラジル、インドネシア、シンガポール、タイで販売している場合、参加ストア上の未登録アプリは、もうこれらの国でインストールもアップデートもできません。アップデートは新規インストールと同じくらい重要です。既存のユーザーに修正が届かなくなります。
メインのアプリだけでなく、配布するすべてのパッケージを登録してください。派生ビルド、ホワイトレーベル版、Galaxy StoreやXiaomi GetAppsだけで公開しているアプリには、それぞれパッケージ名と署名フィンガープリントの登録が必要です。署名鍵は安全に保管してください。フィンガープリントが、今後のすべてのアップデートとあなたの身元を結びつけるからです。
テストや小さなグループには、無料の区分を使いましょう。限定アカウントは、身分証明書も料金もなしで最大20台の端末をカバーします。ベータテスター、教室、社内ツールに向いています。それより大きな規模には、25ドルのアカウントが必要です。
ADBはワークフローに残しておきましょう。ADBで送り込む開発ビルドは、認証と24時間の待機を省略できるので、ローカルでのテストは変わりません。
今から2027年に備えましょう。Googleによると、認証は世界中のすべての認定Android端末に広がります。Gadget Hacksは、第2段階ではすべてのインストール元が対象になると報じています。自分のウェブサイトでAPKファイルを配布している場合、その経路は今は使えますが、閉じられる予定です。ユーザーがインストールのブロックに気づき始めてからではなく、世界展開の前に登録してください。
出典
- Android developer verification - Android Developers
- Google Android Sideloading Restrictions: Sept 30 Explained - Gadget Hacks
- What Is the Android Developer Verifier App and Why Is It on Your Phone? - Gadget Hacks
関連記事
Chrome、メジャー更新を2週間ごとに
Chrome 153から、メジャーマイルストーンの間隔が4週間から2週間になります。Chrome 149と150だけで1,072件のセキュリティバグを修正しました。大規模言語モデル(LLM)が脆弱性を大量に見つけています。
Google、AI生成の報告急増でオープンソースのバグ報奨金プログラムを一時停止
Googleは10月1日、OSS VRP(オープンソース向けのバグバウンティ)へのバグ報告の受け付けを停止しました。AIが生成した投稿が急増し、その大半が無効だったためです。2027年第1四半期に最新情報を示す予定です。
デンマークのCPR登録簿から情報流出、880万人分の個人記録が露出
攻撃者は、デンマーク企業が持つCPR登録簿への正規のアクセス権を悪用し、9月に880万人分の氏名、住所、ID番号を取得しました。