La vérification des développeurs Android démarre dans quatre pays
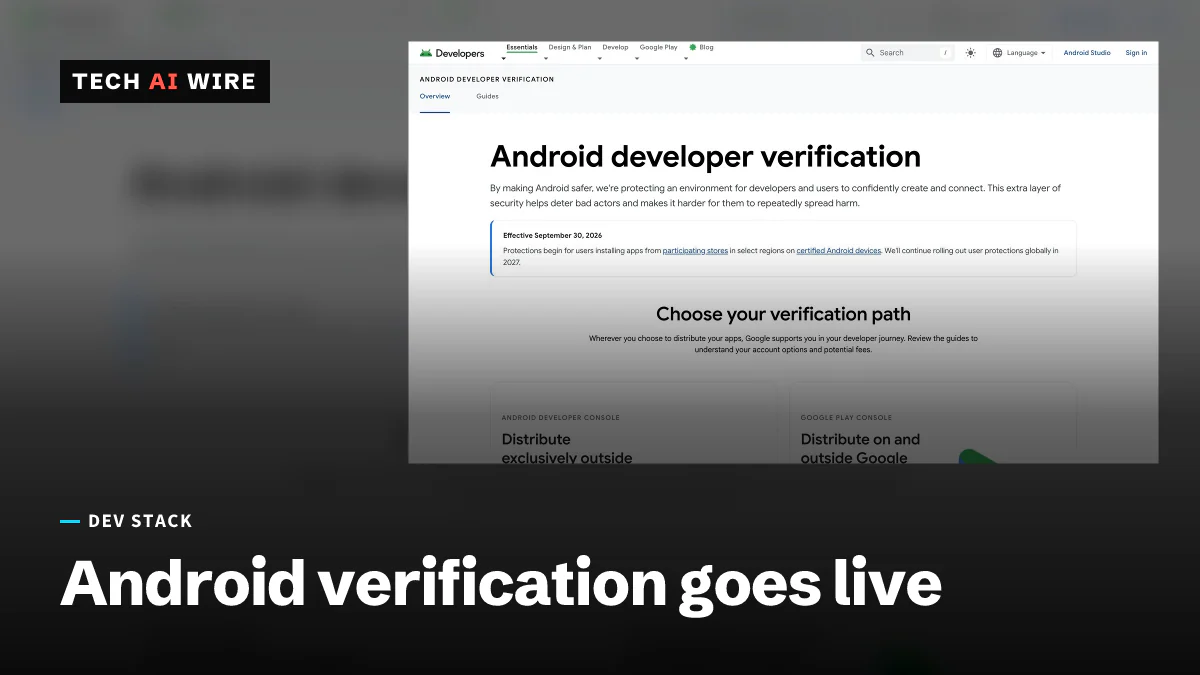
Depuis le 30 septembre 2026, au Brésil, en Indonésie, à Singapour et en Thaïlande, une app doit avoir un développeur vérifié par Google pour s'installer depuis sept boutiques d'applications.
4 min de lecture
En chiffres
- launch countries: Brazil, Indonesia, Singapore, Thailand
- 4
- app stores that now check developers
- 7
- one-time fee for a full developer account
- $25
- devices a free limited account can reach
- 20
La règle de vérification des développeurs Android de Google est entrée en vigueur le 30 septembre 2026 au Brésil, en Indonésie, à Singapour et en Thaïlande. Sur les téléphones Android certifiés de ces pays, une app ne s'installe ou ne se met à jour depuis sept boutiques d'applications que si son développeur est enregistré auprès de Google. C'est la première fois que la règle est appliquée où que ce soit, et Google prévoit de l'étendre au monde entier en 2027.
Un appareil certifié est livré avec les applications et les services de Google. Le changement concerne toute personne qui publie des applications Android pour ces marchés, que ce soit sur Google Play ou sur la boutique d'un fabricant de téléphones.
Ce qui a changé le 30 septembre
Selon la page de Google sur la vérification des développeurs, l'application de la règle couvre les appareils certifiés sous Android 7 ou version ultérieure dans les quatre pays de lancement. Gadget Hacks indique que cette première phase se limite à sept boutiques d'applications :
- Google Play
- HONOR App Market
- OPPO App Market
- Samsung Galaxy Store
- Palm Store
- vivo V-Appstore
- Xiaomi GetApps
Le contrôle passe par un service système appelé Android Developer Verifier. Gadget Hacks explique qu'il apparaît sur les téléphones sous le nom com.google.android.verifier et qu'il s'agit d'« un service système Google légitime, pas d'un logiciel malveillant ». Les deux sources divergent sur les téléphones qui le reçoivent. La page de Google situe l'application de la règle à Android 7 et versions ultérieures, tandis que Gadget Hacks affirme que le service de vérification a été déployé sur les appareils sous Android 8 et versions ultérieures.
Un développeur vérifié n'est pas synonyme d'application sûre. Gadget Hacks note que cela signifie seulement qu'« une vérification d'identité a été réussie » et que l'app est enregistrée au nom de ce développeur. Cela ne veut pas dire que Google a examiné l'application elle-même.
Qui doit s'enregistrer, et combien cela coûte
Google a lancé les outils pour développeurs, un niveau de compte gratuit et une solution de contournement pour l'installation en août 2026, avant l'entrée en vigueur. Il existe désormais deux types de comptes.
| Compte | Coût | Pièce d'identité requise | Portée |
|---|---|---|---|
| Distribution complète | 25 dollars, une seule fois | Pièce d'identité officielle | Diffusion générale |
| Distribution limitée | Gratuit | Aucune | Jusqu'à 20 appareils |
Le compte limité est destiné aux élèves et étudiants, aux enseignants et aux amateurs, selon Google. Un compte complet implique d'enregistrer le nom de package de chaque application, l'identifiant unique comme com.example.app. Il faut aussi enregistrer l'empreinte du certificat de signature, la clé qui prouve qu'une mise à jour vient du même développeur, rapporte Gadget Hacks.
La plupart des développeurs Play ont peu de choses à faire. Google indique que Google Play enregistre automatiquement 99 % de ses applications. Les applications open source disposent de leur propre procédure d'enregistrement, selon la page de Google.
Ce qui fonctionne encore sans vérification
Le sideloading n'est pas interdit. Gadget Hacks qualifie la règle de « nouveau point de contrôle ajouté au parcours d'installation, et non d'interdiction du sideloading lui-même ».
Trois voies restent ouvertes. D'abord, les installations via ADB, l'outil Android Debug Bridge que les développeurs utilisent pour envoyer des applications depuis un ordinateur, conservent le même « flux de travail et la même expérience ». Ensuite, un « parcours avancé » permet aux utilisateurs expérimentés d'installer des applications de développeurs non vérifiés. Gadget Hacks fait état d'un délai d'attente de 24 heures pour cette voie, qu'ADB évite. Google présente ce délai comme un moyen de donner « un temps et un espace essentiels » pour interrompre les arnaques par coercition, où quelqu'un pousse une victime à installer une application.
Enfin, cette phase ne couvre que les sept boutiques citées plus haut. L'installation directe d'un fichier APK téléchargé n'est pas encore concernée, rapporte Gadget Hacks. Cela laisse aussi de côté F-Droid, la boutique d'applications open source qui a publié sa version 2.0 la semaine dernière, parce qu'elle ne fait pas partie des sept.
Ce que cela signifie pour les développeurs
Vérifiez votre statut dès aujourd'hui dans l'Android Developer Console ou la Google Play Console. Si vous vendez au Brésil, en Indonésie, à Singapour ou en Thaïlande, une application non enregistrée sur une boutique participante ne peut plus y être installée ni mise à jour. Les mises à jour comptent autant que les nouvelles installations : vos utilisateurs actuels ne recevront plus vos correctifs.
Enregistrez chaque package que vous distribuez, pas seulement votre application principale. Les builds secondaires, les versions en marque blanche et les applications que vous publiez uniquement sur Galaxy Store ou Xiaomi GetApps ont chacune besoin d'un nom de package et d'une empreinte de signature enregistrés. Conservez vos clés de signature en lieu sûr, car l'empreinte relie votre identité à chaque mise à jour future.
Utilisez le niveau gratuit pour les tests et les petits groupes. Un compte limité couvre jusqu'à 20 appareils sans pièce d'identité ni frais, ce qui convient aux bêta-testeurs, aux salles de classe et aux outils internes. Au-delà, il faut le compte à 25 dollars.
Gardez ADB dans votre flux de travail. Les builds de développement envoyés via ADB évitent la vérification et l'attente de 24 heures, donc les tests en local ne changent pas.
Préparez 2027 dès maintenant. Google indique que la vérification s'étendra à tous les appareils Android certifiés dans le monde, et Gadget Hacks rapporte que la deuxième phase couvre toutes les sources d'installation. Si vous distribuez des fichiers APK depuis votre propre site web, cette voie est ouverte aujourd'hui mais doit fermer. Enregistrez-vous avant le déploiement mondial, plutôt qu'au moment où vos utilisateurs verront des installations bloquées.
Sources
- Android developer verification - Android Developers
- Google Android Sideloading Restrictions: Sept 30 Explained - Gadget Hacks
- What Is the Android Developer Verifier App and Why Is It on Your Phone? - Gadget Hacks
Articles liés
Chrome passe à un rythme de deux semaines
Chrome 153 lance un cycle de deux semaines pour les jalons, contre quatre avant. Chrome 149 et 150 ont corrigé à eux seuls 1 072 failles de sécurité, selon Google.
Google suspend son programme de bug bounty open source à cause des rapports d'IA
Google n'accepte plus de rapports de bugs pour l'OSS VRP depuis le 1er octobre, après une vague de soumissions générées par IA, pour la plupart invalides. Une mise à jour est prévue au premier trimestre 2027.
Danemark : la fuite du registre CPR expose 8,8 millions de fiches personnelles
Des attaquants ont détourné l'accès légal d'une entreprise danoise au registre CPR et récupéré en septembre les noms, adresses et numéros d'identité de 8,8 millions de personnes.