Drupal 11.4.10 corrige une faille RCE critique dans Field UI
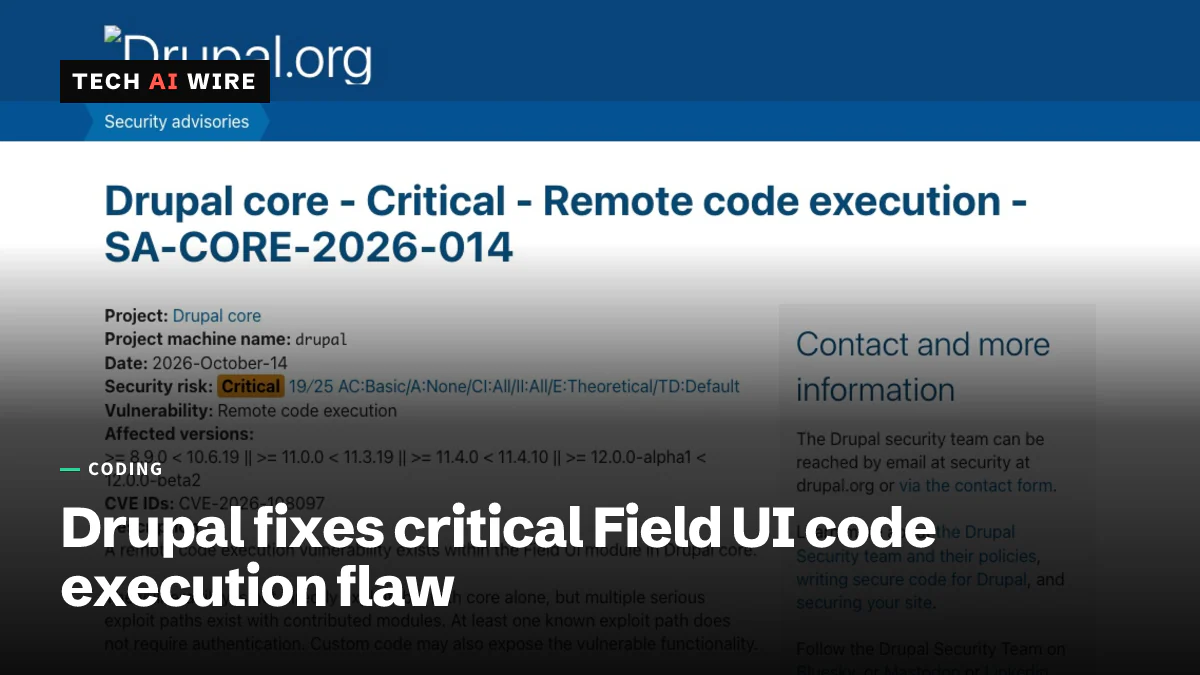
Drupal 11.4.10, 11.3.19 et 10.6.19 corrigent CVE-2026-108097, une faille critique d'exécution de code dans Field UI notée 19/25. Un chemin d'attaque connu ne demande aucune connexion.
4 min de lecture
En chiffres
- Drupal risk score, rated Critical
- 19/25
- newest fixed Drupal release
- 11.4.10
- fixed Entity List module release
- 3.0.10
L'équipe de sécurité de Drupal a publié le 14 octobre 2026 des correctifs pour une faille critique qui peut permettre à un attaquant d'exécuter du code sur un site Drupal. Le bug se trouve dans Field UI, un module livré avec Drupal lui-même. Il est suivi sous les identifiants SA-CORE-2026-014 et CVE-2026-108097. Le cœur seul n'est pas directement exploitable, mais des modules complémentaires ouvrent plusieurs voies d'accès, et au moins l'une d'elles ne demande aucune connexion.
L'avis de sécurité du cœur de Drupal note la faille 19 sur 25 sur l'échelle de risque propre à Drupal, ce qui la place dans la catégorie Critical. Les versions corrigées sont Drupal 11.4.10, 11.3.19 et 10.6.19.
En quoi consiste la faille de Field UI
Drupal est un système de gestion de contenu open source écrit en PHP. Field UI est la partie de Drupal qui fournit aux créateurs de sites des écrans pour ajouter des champs, comme une date ou une image, à un type de contenu.
L'avis qualifie le bug d'exécution de code à distance, ou RCE. Cela signifie qu'un attaquant pourrait faire exécuter au serveur les commandes de son choix. C'est l'un des types de failles web les plus graves, car il peut livrer le site entier.
Le piège tient à la façon dont on atteint le bug. "La vulnérabilité n'est pas directement exploitable avec le cœur seul, mais plusieurs chemins d'exploitation sérieux existent avec des modules contribués", indique l'avis. Les modules contribués sont les extensions gratuites que la plupart des sites Drupal installent depuis drupal.org. L'avis ajoute qu'au moins un chemin connu ne nécessite pas d'authentification, et que le code personnalisé d'un site peut aussi exposer la faille.
Comment Drupal évalue le risque
Drupal note chaque faille avec un code court. L'avis du cœur indique AC:Basic/A:None/CI:All/II:All/E:Theoretical/TD:Default. Voici ce que signifie chaque partie.
| Partie | Valeur | Sens en clair |
|---|---|---|
| AC | Basic | L'attaque demande quelques étapes, mais rien d'inhabituel |
| A | None | Aucune connexion n'est nécessaire sur le chemin évalué |
| CI | All | Toutes les données non publiques pourraient être lues |
| II | All | Toutes les données pourraient être modifiées ou supprimées |
| E | Theoretical | Aucun code d'exploitation public n'est connu |
| TD | Default | Les configurations par défaut ou courantes sont exposées |
"Theoretical" est le seul élément rassurant. Cela signifie que personne n'avait publié de code d'attaque fonctionnel au moment de la parution de l'avis. Aucune des deux sources ne fait état d'attaques réelles.
Quelles versions de Drupal doivent être mises à jour
| Branche | Versions touchées | Corrigé dans |
|---|---|---|
| Drupal 11.4.x | Toutes les versions antérieures à 11.4.10 | 11.4.10 |
| Drupal 11.3.x | Toutes les versions antérieures à 11.3.19 | 11.3.19 |
| Drupal 10.6.x | Toutes les versions antérieures à 10.6.19 | 10.6.19 |
| Versions de test de Drupal 12 | 12.0.0-alpha1 à 12.0.0-beta1 | La plage s'arrête avant 12.0.0-beta2 |
| 11.2.x et antérieures, 10.5.x et antérieures, 9, 8.9 | Touchées, en fin de vie | Aucun correctif |
La dernière ligne compte le plus pour les sites anciens. La note de version de Pantheon classe ces branches en fin de vie, elles ne recevront donc pas de correctif. Pantheon est une grande société d'hébergement Drupal. Elle conseille de migrer ces sites vers une version prise en charge.
L'avis attribue le signalement du bug à Drew Webber et Octavio Galland. Les membres de l'équipe de sécurité de Drupal catch, Lee Rowlands, Dave Long, Drew Webber et Jess ont écrit le correctif.
Un module complémentaire a reçu la même note
Le même jour, Drupal a publié SA-CONTRIB-2026-218 pour Entity List. C'est un module contribué qui construit des listes d'entités sans l'outil Views. Les entités sont le nom que Drupal donne aux éléments de contenu et à d'autres enregistrements. Il s'agit aussi d'une faille critique d'exécution de code, notée 19 sur 25.
Les versions antérieures à 3.0.10 sont touchées, et la 3.0.10 corrige le problème. Cet avis le dit clairement : "Au moins un chemin d'exploitation connu ne nécessite pas d'authentification." Il ne propose aucune solution de contournement, la mise à jour est donc le seul correctif.
Ce que cela signifie pour les développeurs
Mettez d'abord à jour le cœur. Passez chaque site en 11.4.10, 11.3.19 ou 10.6.19, selon sa branche. Sur un site géré avec Composer, cela veut dire mettre à jour le paquet du cœur et déployer, puis vérifier que le rapport d'état du site affiche la nouvelle version. Les clients de Pantheon peuvent utiliser la mise à jour du cœur en un clic dans le tableau de bord. "Mettez à jour vos sites Drupal vers une version corrigée dès que possible", indique la note de Pantheon.
Si vous ne pouvez pas mettre à jour aujourd'hui, désinstallez le module Field UI du cœur. Selon l'avis, cela "assurera une protection pendant la mise à jour des sites". Field UI n'est nécessaire que lorsque quelqu'un modifie la structure d'un site, donc beaucoup de sites en production peuvent s'en passer quelque temps. Vérifiez d'abord qu'aucun autre module installé n'en dépend. Réactivez-le après la mise à jour.
Vérifiez ensuite vos extensions. Tout site qui utilise Entity List a besoin de la version 3.0.10. Comme la faille du cœur est atteinte via du code contribué et personnalisé, examinez tout module personnalisé qui appelle des fonctions de Field UI depuis une page publique.
Ne comptez pas sur un pare-feu seul. Selon l'avis, Drupal Steward, le service de pare-feu de l'équipe de sécurité, bloque certains chemins d'attaque connus, mais pas tous. L'avis demande quand même aux sites protégés par ce service de faire la mise à niveau.
Considérez les sites en fin de vie comme exposés. Les sites sous Drupal 9 et sous d'anciennes versions 10.x ou 11.x ne recevront pas de correctif. Désinstaller Field UI est la solution d'attente la plus rapide pendant que vous préparez le passage à une branche prise en charge.
Surveillez vos journaux cette semaine. Le correctif est public, et les attaquants étudient les correctifs pour trouver le point faible. En septembre, WordPress a publié une version de sécurité pour un bug similaire d'exécution de code, et le conseil donné alors vaut aussi ici : corrigez chaque environnement, préproduction comprise.
Sources
Articles liés
Python 3.15.1, 3.14.9 et 3.13.17 livrent pip 26.2.2
Python 3.15.1, 3.14.9 et 3.13.17 sont sortis le 21 octobre 2026. Ils intègrent pip 26.2.2 et certifi 2026.10.19 pour ne plus faire confiance à l'autorité eMudhra.

PHP 8.5.12 et 8.4.27 corrigent deux failles RCE critiques
PHP a publié le 21 octobre les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 pour corriger deux failles notées 9.2. Selon PHP, la mise à jour est le seul correctif complet.

PHP programme un correctif d'urgence pour deux failles critiques notées 9.2
PHP publie le 21 octobre à 14:00 UTC des correctifs pour deux failles critiques notées 9.2. Seules les versions 8.2 à 8.5 sont corrigées, et des détails ont fuité un jour plus tôt.