Drupal 11.4.10 schließt eine kritische RCE-Lücke in Field UI
Drupal 11.4.10, 11.3.19 und 10.6.19 beheben CVE-2026-108097, eine kritische Lücke zur Codeausführung in Field UI mit 19/25 Punkten. Ein bekannter Angriffsweg braucht keine Anmeldung.
4 Min. Lesezeit
Die Zahlen
- Drupal risk score, rated Critical
- 19/25
- newest fixed Drupal release
- 11.4.10
- fixed Entity List module release
- 3.0.10
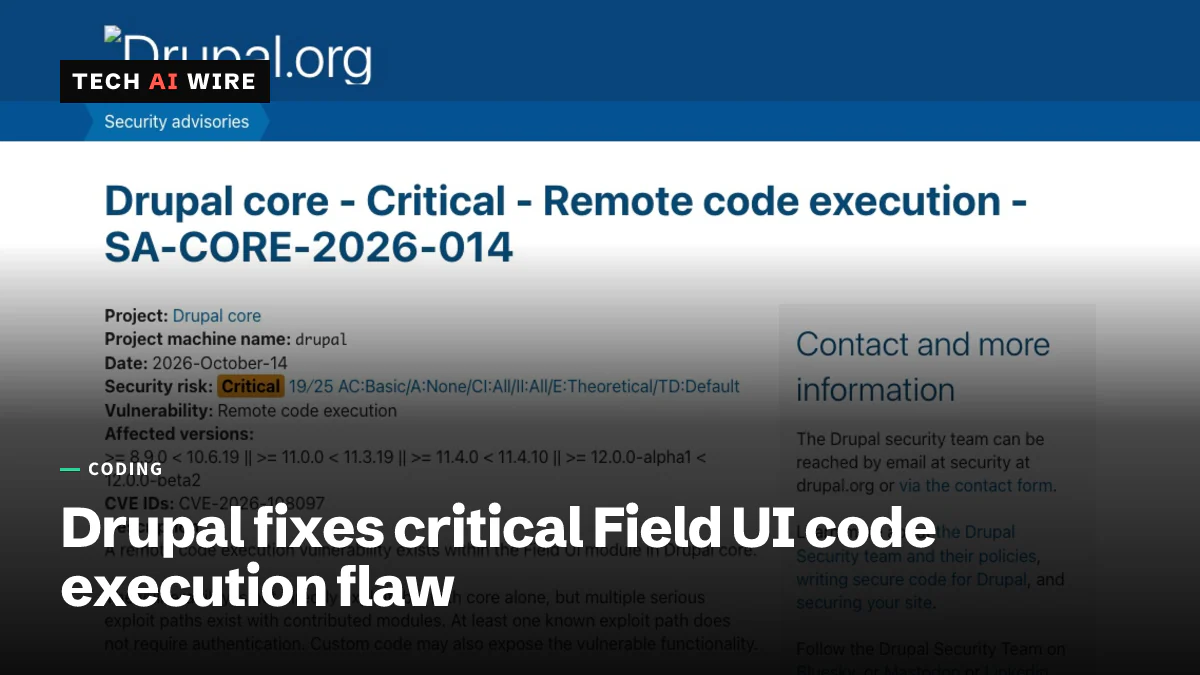
Das Sicherheitsteam von Drupal hat am 14. Oktober 2026 Korrekturen für eine kritische Lücke veröffentlicht, über die ein Angreifer Code auf einer Drupal-Website ausführen kann. Der Fehler steckt in Field UI, einem Modul, das mit Drupal selbst ausgeliefert wird. Er wird als SA-CORE-2026-014 und CVE-2026-108097 geführt. Der Core allein ist nicht direkt angreifbar, aber Zusatzmodule öffnen mehrere Wege hinein, und mindestens einer davon braucht keine Anmeldung.
Die Sicherheitsmeldung zum Drupal-Core bewertet die Lücke mit 19 von 25 Punkten auf Drupals eigener Risikoskala. Damit fällt sie in die Stufe Critical. Behoben ist sie in Drupal 11.4.10, 11.3.19 und 10.6.19.
Was die Field-UI-Lücke ist
Drupal ist ein Open-Source-Content-Management-System, geschrieben in PHP. Field UI ist der Teil von Drupal, der Site-Buildern Masken bietet, um einem Inhaltstyp Felder hinzuzufügen, etwa ein Datum oder ein Bild.
Die Sicherheitsmeldung nennt den Fehler Remote-Codeausführung, kurz RCE. Das bedeutet, ein Angreifer könnte den Server Befehle seiner Wahl ausführen lassen. Das gehört zu den schwersten Arten von Web-Lücken, weil es die ganze Website ausliefern kann.
Der Haken liegt darin, wie der Fehler erreicht wird. "Die Schwachstelle ist mit dem Core allein nicht direkt ausnutzbar, aber mit Contributed-Modulen gibt es mehrere ernste Angriffswege", heißt es in der Meldung. Contributed-Module sind die kostenlosen Erweiterungen, die die meisten Drupal-Websites von drupal.org installieren. Die Meldung fügt hinzu, dass mindestens ein bekannter Weg keine Authentifizierung erfordert und dass auch eigener Code einer Website die Lücke offenlegen kann.
Wie Drupal das Risiko bewertet
Drupal bewertet jede Lücke mit einem kurzen Code. Die Core-Meldung gibt AC:Basic/A:None/CI:All/II:All/E:Theoretical/TD:Default an. Das bedeuten die einzelnen Teile.
| Teil | Wert | Einfach erklärt |
|---|---|---|
| AC | Basic | Der Angriff erfordert einige Schritte, aber nichts Ungewöhnliches |
| A | None | Auf dem bewerteten Weg ist keine Anmeldung nötig |
| CI | All | Alle nicht öffentlichen Daten könnten gelesen werden |
| II | All | Alle Daten könnten geändert oder gelöscht werden |
| E | Theoretical | Es ist kein öffentlicher Exploit-Code bekannt |
| TD | Default | Standard- oder gängige Konfigurationen sind betroffen |
"Theoretical" ist der einzige hoffnungsvolle Teil. Es bedeutet, dass niemand funktionierenden Angriffscode veröffentlicht hatte, als die Meldung erschien. Keine der beiden Quellen berichtet von Angriffen in der Praxis.
Welche Drupal-Versionen das Update brauchen
| Zweig | Betroffen | Behoben in |
|---|---|---|
| Drupal 11.4.x | Jede Version unter 11.4.10 | 11.4.10 |
| Drupal 11.3.x | Jede Version unter 11.3.19 | 11.3.19 |
| Drupal 10.6.x | Jede Version unter 10.6.19 | 10.6.19 |
| Testversionen von Drupal 12 | 12.0.0-alpha1 bis 12.0.0-beta1 | Bereich endet vor 12.0.0-beta2 |
| 11.2.x und älter, 10.5.x und älter, 9, 8.9 | Betroffen, End of Life | Keine Korrektur |
Die letzte Zeile ist für ältere Websites am wichtigsten. Die Release-Notiz von Pantheon führt diese Zweige als End of Life, sie erhalten also keinen Patch. Pantheon ist ein großer Hosting-Anbieter für Drupal. Sein Rat lautet, diese Websites auf eine unterstützte Version umzustellen.
Die Meldung nennt Drew Webber und Octavio Galland als diejenigen, die den Fehler gemeldet haben. Die Mitglieder des Drupal-Sicherheitsteams catch, Lee Rowlands, Dave Long, Drew Webber und Jess schrieben die Korrektur.
Ein Zusatzmodul erhielt dieselbe Einstufung
Am selben Tag veröffentlichte Drupal SA-CONTRIB-2026-218 für Entity List. Das ist ein Contributed-Modul, das Listen von Entitäten ohne das Werkzeug Views erstellt. Entitäten sind Drupals Bezeichnung für Inhalte und andere Datensätze. Auch hier handelt es sich um eine kritische Lücke zur Codeausführung, bewertet mit 19 von 25 Punkten.
Betroffen sind Versionen vor 3.0.10, und 3.0.10 behebt den Fehler. Diese Meldung sagt deutlich: "Mindestens ein bekannter Angriffsweg erfordert keine Authentifizierung." Sie nennt keinen Workaround, ein Update ist also die einzige Lösung.
Was das für Entwickler bedeutet
Aktualisieren Sie zuerst den Core. Stellen Sie jede Website auf 11.4.10, 11.3.19 oder 10.6.19 um, je nachdem, welcher Zweig passt. Auf einer mit Composer verwalteten Website heißt das: das Core-Paket aktualisieren und ausrollen, dann prüfen, ob der Statusbericht der Website die neue Version zeigt. Pantheon-Kunden können das Core-Update mit einem Klick im Dashboard nutzen. "Aktualisieren Sie Ihre Drupal-Websites so schnell wie möglich auf eine gepatchte Version", heißt es in Pantheons Notiz.
Wenn Sie heute nicht aktualisieren können, deinstallieren Sie das Core-Modul Field UI. Laut der Meldung "bietet dies Schutz, während die Websites aktualisiert werden". Field UI wird nur gebraucht, während jemand die Struktur einer Website ändert. Viele Live-Websites kommen also eine Weile ohne das Modul aus. Prüfen Sie vorher, dass kein anderes installiertes Modul davon abhängt. Schalten Sie es nach dem Update wieder ein.
Prüfen Sie als Nächstes Ihre Erweiterungen. Jede Website mit Entity List braucht Version 3.0.10. Da die Core-Lücke über Contributed-Code und eigenen Code erreicht wird, sollten Sie jedes eigene Modul prüfen, das Funktionen von Field UI von einer öffentlichen Seite aus aufruft.
Verlassen Sie sich nicht allein auf eine Firewall. Laut der Meldung blockiert Drupal Steward, der Firewall-Dienst des Sicherheitsteams, einige bekannte Angriffswege, aber nicht alle. Die Meldung fordert trotzdem auch die so geschützten Websites zum Upgrade auf.
Behandeln Sie Websites mit End of Life als angreifbar. Websites mit Drupal 9 und älteren 10.x- oder 11.x-Versionen erhalten keinen Patch. Field UI zu deinstallieren ist die schnellste Notlösung, während Sie den Wechsel auf einen unterstützten Zweig planen.
Behalten Sie diese Woche Ihre Logs im Blick. Die Korrektur ist öffentlich, und Angreifer studieren Patches, um die Schwachstelle zu finden. Im September lieferte WordPress ein Sicherheitsrelease aus, das einen ähnlichen Fehler zur Codeausführung behob. Der Rat von damals gilt auch hier: Patchen Sie jede Umgebung, Staging eingeschlossen.
Quellen
Ähnliche Artikel
Python 3.15.1, 3.14.9 und 3.13.17 liefern pip 26.2.2
Python 3.15.1, 3.14.9 und 3.13.17 sind am 21. Oktober 2026 erschienen. Sie bringen pip 26.2.2 und certifi 2026.10.19 mit, damit die CA eMudhra nicht mehr vertraut wird.

PHP 8.5.12 und 8.4.27 schließen zwei kritische RCE-Lücken
PHP hat am 21. Oktober 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht, um zwei mit 9.2 bewertete Lücken zu schließen. Laut PHP ist ein Update die einzige vollständige Lösung.

PHP plant Notfall-Fix für zwei kritische Lücken mit Wert 9.2
PHP veröffentlicht am 21. Oktober um 14:00 UTC Korrekturen für zwei kritische Lücken mit Wert 9.2. Nur 8.2 bis 8.5 erhalten Patches, und Details sickerten einen Tag zu früh durch.