Python 3.15.1, 3.14.9 et 3.13.17 livrent pip 26.2.2
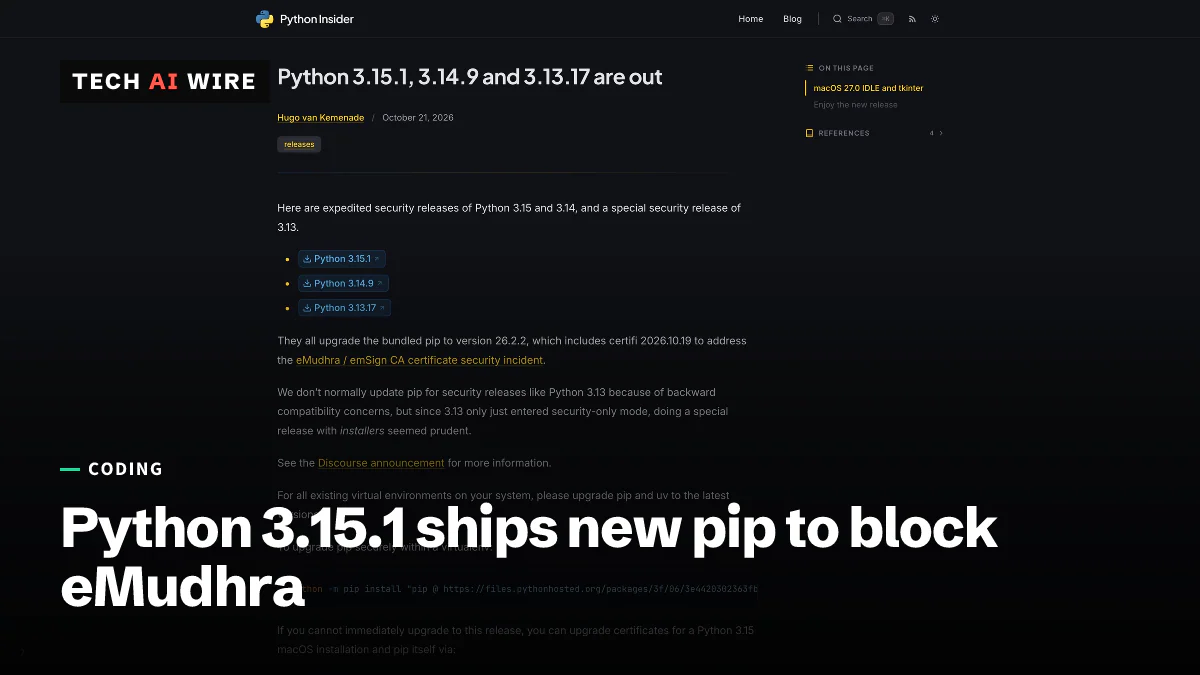
Python 3.15.1, 3.14.9 et 3.13.17 sont sortis le 21 octobre 2026. Ils intègrent pip 26.2.2 et certifi 2026.10.19 pour ne plus faire confiance à l'autorité eMudhra.
3 min de lecture
En chiffres
- Python release lines patched on October 21
- 3
- the pip version every installer now bundles
- 26.2.2
- the certifi version inside that pip
- 2026.10.19
L'équipe de publication de Python a sorti Python 3.15.1, 3.14.9 et 3.13.17 le 21 octobre 2026, pour que pip cesse de faire confiance à eMudhra. Les clés de cette autorité de certification ont été exposées cette semaine. Les nouveaux installeurs corrigent les installations neuves, mais chaque environnement virtuel existant doit être mis à jour séparément.
Ce que changent les trois versions
Les trois intègrent pip 26.2.2, selon le billet de Python Insider signé Hugo van Kemenade, de l'équipe de publication. Ce pip contient certifi 2026.10.19, la liste des autorités de certification de confiance, qui n'inclut plus eMudhra.
| Version | Type | Ce qu'elle intègre |
|---|---|---|
| 3.15.1 | Version de sécurité accélérée | pip 26.2.2, certifi 2026.10.19 |
| 3.14.9 | Version de sécurité accélérée | pip 26.2.2, certifi 2026.10.19 |
| 3.13.17 | Version de sécurité spéciale | pip 26.2.2, certifi 2026.10.19 |
Python 3.13 ne reçoit normalement pas de nouveau pip dans une version de sécurité, pour ne pas casser les installations anciennes. Van Kemenade explique l'exception : « comme 3.13 vient tout juste de passer en mode sécurité uniquement, une version spéciale avec installeurs semblait prudente. »
L'incident est couvert dans Clés de CA d'eMudhra compromises : Go, Firefox et NSS publient des correctifs. En bref, huit clés intermédiaires d'eMudhra étaient assez faibles pour être devinées. Qui les détenait pouvait forger des certificats HTTPS pour n'importe quel site.
Pourquoi une mise à jour du système ne suffit pas
Pip ne s'en remet pas au seul système d'exploitation pour décider à quels sites faire confiance. Linux Compatible explique que pip charge toujours certifi à côté du magasin de certificats du système. Aucun réglage officiel ne permet de désactiver certifi. Une mise à jour du système qui retire eMudhra laisse donc un ancien pip lui faire confiance.
C'est pourquoi le billet de Python demande d'agir dans chaque environnement : « Pour tous les environnements virtuels existants sur votre système, veuillez mettre à jour pip et uv vers les dernières versions. » Uv est un gestionnaire de paquets Python qui peut remplacer pip.
Linux Compatible ajoute quelques précisions :
- uv a une échappatoire. Avec
UV_SYSTEM_CERTS=true, uv utilise le magasin de certificats de l'hôte. Pip n'a pas d'équivalent. - Les conteneurs doivent être reconstruits. Les images qui figent un ancien pip font confiance à eMudhra jusqu'à leur reconstruction.
- Une correction plus profonde est proposée, pas livrée. Tiran, contributeur au cœur de Python, a ouvert un ticket pour que le module
sslbloque les clés intermédiaires connues comme mauvaises. « L'"incident de sécurité" est une mauvaise clé privée », a écrit Tiran.
Ce que contient encore Python 3.15.1
Python 3.15.1 est aussi la première version de correctifs depuis la sortie de 3.15.0 le 9 octobre. Linux Compatible compte environ 330 corrections de bugs venues de 117 contributeurs. Le journal des modifications de Python liste trois entrées de sécurité :
- Le pip intégré à
ensurepippasse à 26.2.2. - Sous Windows,
mimetypesne lit plusmimetypes.knownfilespar défaut et n'utilise que le registre. - L'analyseur XML intégré libexpat passe à 2.9.0.
Sous macOS, Ctrl-C déclenche de nouveau KeyboardInterrupt dans les programmes qui créent une fenêtre Tk. Les installeurs macOS incluent aussi une préversion de Tk qui corrige « un blocage possible sous macOS 27.0 » dans les applications tkinter comme IDLE. Enfin, multiprocessing se rabat désormais sur la méthode de démarrage « spawn » quand aucun dossier temporaire inscriptible n'existe.
Ce que cela signifie pour les développeurs
Voyez cela comme une tâche d'entretien des environnements, pas comme une mise à niveau de l'interpréteur.
- Mettez à jour pip dans chaque environnement virtuel. Le billet de Python donne une commande figée qui installe pip 26.2.2 par URL avec une somme de contrôle. Mettez aussi uv à jour.
- Corrigez les installations python.org sous macOS. Elles ont leur propre certifi. Lancez
pip install --upgrade certifiavec le Python de chaque version, comme le montre le billet pour 3.15, 3.14 et 3.13. - Reconstruisez images et caches de CI. Une image Docker ou un environnement virtuel en cache construit la semaine dernière contient encore l'ancien certifi.
- Surveillez la gestion des types MIME sous Windows. Si votre code lit
mimetypes.knownfiles, testez 3.15.1 avant de le déployer.
Si vous avez sauté 3.15.0, ses principaux changements sont dans Python 3.15.0 sort avec les imports paresseux et frozendict.
Sources
- Python 3.15.1, 3.14.9 and 3.13.17 are out - Python Insider
- Python Releases Emergency Update to Block Broken eMudhra Certificate Authority - Linux Compatible
- Changelog - Python 3.15.0 documentation - Python documentation
Articles liés
Python 3.10 arrive en fin de vie, cinq versions corrigent 8 CVE
Python 3.10.22 est la dernière version de la branche 3.10 : elle a atteint sa fin de vie le 1er octobre 2026, tandis que 3.11 à 3.14 recevaient des correctifs pour jusqu'à huit CVE.
Une faille XSS dans les logs de build de SourceHut permettait de pirater des comptes
Un log de build piégé pouvait exécuter un script dans le navigateur d'un utilisateur de SourceHut. ansi2html 1.9.4 corrige la faille CVE-2026-92973, qui touchait les versions 1.7.0 à 1.9.3.

PHP 8.5.12 et 8.4.27 corrigent deux failles RCE critiques
PHP a publié le 21 octobre les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 pour corriger deux failles notées 9.2. Selon PHP, la mise à jour est le seul correctif complet.