WordPress 7.1.2 corrige une faille RCE dans get_page_template()
WordPress 7.1.2 corrige CVE-2026-87902, une faille d'exécution de code à distance dans get_page_template() qui remonte à la version 4.7. Le projet appelle à mettre à jour sans attendre.
3 min de lecture
En chiffres
- fixed WordPress release
- 7.1.2
- oldest branch that gets the backport
- 4.7
- contributors to the release
- 30+
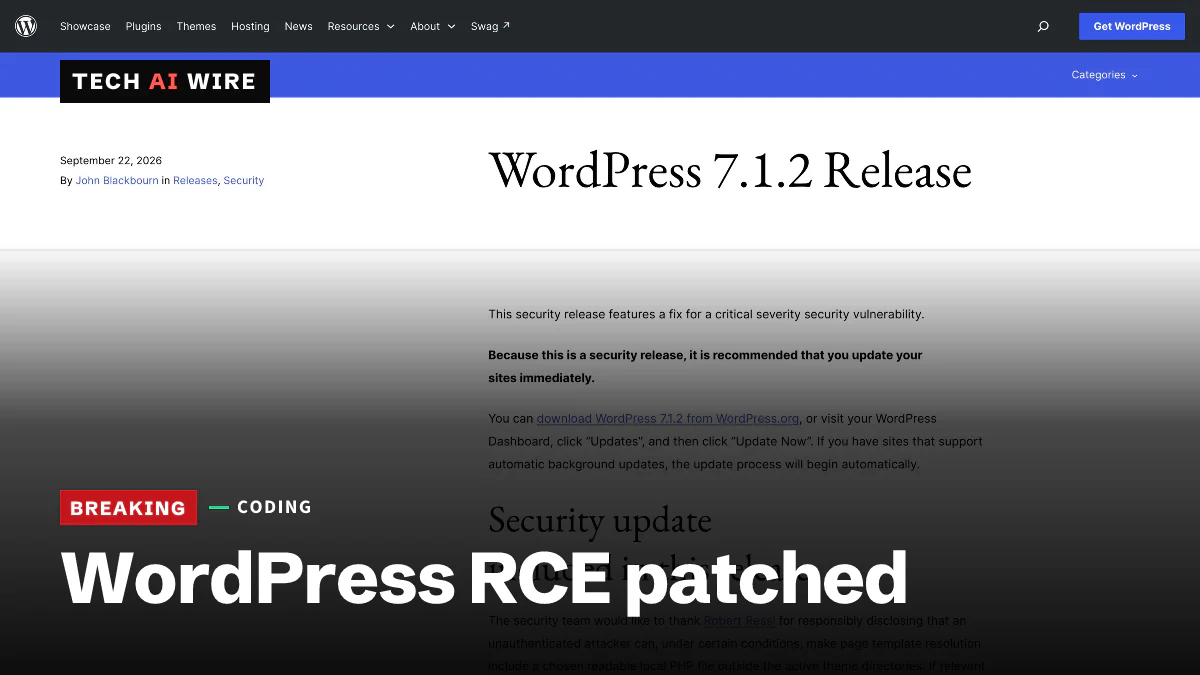
WordPress 7.1.2, publié le 22 septembre 2026, corrige une faille qui peut permettre à un attaquant d'exécuter du code sur un site sans se connecter. Le bug se trouve dans get_page_template(), la fonction qui choisit quel fichier de modèle affiche une page. Il touche toutes les versions de WordPress à partir de la 4.7. Presque tous les sites qui reçoivent encore des mises à jour ont donc besoin de celle-ci.
L'article sur la version de sécurité WordPress 7.1.2 référence le bug sous CVE-2026-87902 et GHSA-7hp8-65ch-5whp. Il le dit clairement aux propriétaires de sites : "Comme il s'agit d'une version de sécurité, il est recommandé de mettre à jour vos sites immédiatement."
Ce que fait la vulnérabilité
La faille se situe dans la résolution des modèles de page. C'est l'étape où WordPress décide quel fichier PHP du thème actif doit dessiner une page.
Selon l'article de publication, un attaquant peut orienter cette étape pour qu'elle charge un fichier PHP de son choix. Le fichier doit déjà être lisible sur le serveur, mais il peut se trouver hors du dossier du thème actif. Charger et exécuter un fichier PHP arbitraire, c'est ce qui en fait une exécution de code à distance, ou RCE.
Le compte rendu de LWN.net la décrit comme un bug de traversée de répertoires (path traversal). La traversée de répertoires est une classe de failles où une entrée forgée sort du dossier dans lequel un programme devait rester. Selon LWN, l'attaquant n'a pas besoin de compte, "dans certaines circonstances limitées".
Qui est exposé
Tous les sites ne sont pas exploitables. L'article de publication indique qu'une attaque nécessite "des conditions spécifiques d'environnement serveur et de thème". Aucune des deux sources ne détaille ces conditions.
| Élément | Détail |
|---|---|
| Version corrigée | WordPress 7.1.2, 22 septembre 2026 |
| Identifiants | CVE-2026-87902, GHSA-7hp8-65ch-5whp |
| Versions touchées | WordPress 4.7 et suivantes |
| Connexion requise | Non |
| Condition | Configurations serveur et thème spécifiques |
| Signalé par | Robert Ressl |
| Responsable de la version | John Blackbourn |
Le correctif a été rétroporté sur chaque branche jusqu'à la 4.7. Le projet WordPress précise que seule la version la plus récente est activement prise en charge. Les anciennes branches sont donc une courtoisie, pas une promesse.
LWN ajoute que ClassicPress, un fork communautaire de WordPress, est également touché. Sa mise à jour de sécurité n'était pas encore publiée au moment du compte rendu de LWN.
Comment elle a été découverte
Robert Ressl a signalé le bug dans le cadre d'une divulgation responsable, selon l'article de publication. Cela signifie que le projet en a été informé en privé et a livré un correctif avant que les détails ne deviennent publics. Plus de 30 contributeurs ont travaillé sur cette version.
Ce que cela signifie pour les développeurs
Mettez à jour d'abord, enquêtez ensuite. Vérifiez la version de chaque site dans le tableau de bord ou avec wp core version depuis WP-CLI, l'outil en ligne de commande de WordPress. Tout ce qui est en dessous de 7.1.2 sur la branche actuelle a besoin de la mise à jour. Les sites bloqués sur une branche plus ancienne doivent passer à la dernière version corrective de cette branche.
Ne supposez pas que les mises à jour automatiques vous ont couvert. Elles peuvent être désactivées, et les copies de préproduction s'oublient facilement. Vérifiez chaque environnement, pas seulement la production.
Si vous créez des thèmes, examinez la façon dont votre code choisit les fichiers de modèle. Le bug repose sur une résolution de modèle qui atteint des fichiers hors du dossier du thème. Les thèmes qui construisent un chemin de modèle à partir des données de la requête méritent un second regard.
Les utilisateurs de ClassicPress doivent guetter le correctif propre à leur projet, car la version de WordPress ne couvre pas le fork. En attendant, considérez ces sites comme exposés. Limitez, quand vous le pouvez, qui peut y accéder.
Surveillez vos journaux à la recherche de requêtes de modèle inhabituelles. Maintenant que le correctif est public, les attaquants peuvent étudier le patch pour savoir où se trouvait la faiblesse.
Sources
- WordPress 7.1.2 Security Release - WordPress.org
- Critical WordPress RCE vulnerability announced - LWN.net
Articles liés
Rust alerte les mainteneurs sur de faux entretiens vidéo
L'équipe sécurité de Rust indique que des attaquants organisent de faux entretiens d'embauche en visio avec des auteurs de crates, puis demandent d'installer un codec.
Rustls 0.23.45 corrige une faille TLS 1.3 datant de 2024
Les versions 0.23.13 à 0.23.44 acceptaient des messages de poignée de main TLS 1.3 au mauvais niveau de chiffrement, un bogue introduit en septembre 2024.
Un binaire strip trafiqué peut piéger tout NixOS
Des chercheurs ont construit l'attaque trusting-trust de Ken Thompson à partir de GNU strip, et non d'un compilateur, pour piéger presque tous les binaires d'un installateur NixOS.