Drupal 11.4.10、Field UIの深刻なRCE脆弱性を修正
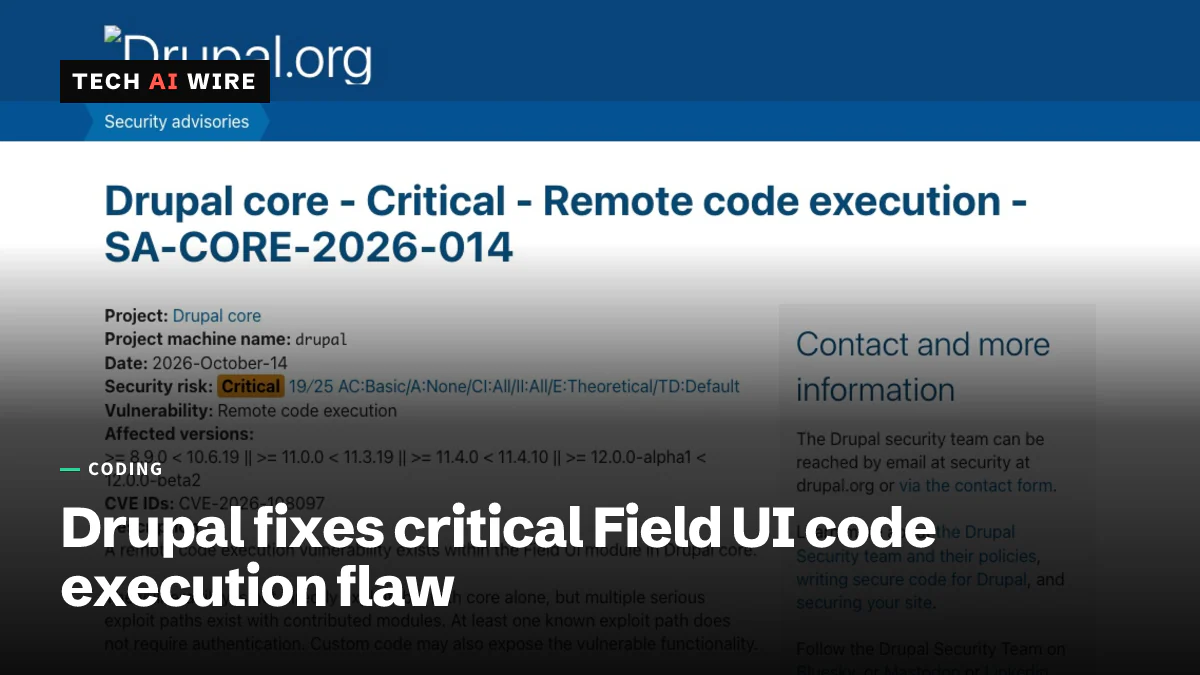
Drupal 11.4.10、11.3.19、10.6.19は、Field UIにある深刻なRCE(リモートコード実行)の脆弱性CVE-2026-108097を修正します。リスク評価は19/25です。既知の攻撃経路の1つはログインを必要としません。
4 分で読めます
数字で見る
- Drupal risk score, rated Critical
- 19/25
- newest fixed Drupal release
- 11.4.10
- fixed Entity List module release
- 3.0.10
Drupalのセキュリティチームは2026年10月14日、攻撃者がDrupalサイト上でコードを実行できるおそれのある深刻な脆弱性の修正をリリースしました。この不具合は、Drupal本体に同梱されているモジュールであるField UIにあります。SA-CORE-2026-014およびCVE-2026-108097として追跡されています。コア単体では直接悪用できませんが、追加モジュールによって複数の侵入経路が開かれ、そのうち少なくとも1つはログインを必要としません。
Drupalコアのアドバイザリーは、Drupal独自のリスク尺度でこの脆弱性を25点中19点と評価しています。これはCriticalの区分に入ります。修正版はDrupal 11.4.10、11.3.19、10.6.19です。
Field UIの脆弱性とは何か
Drupalは、PHPで書かれたオープンソースのコンテンツ管理システムです。Field UIはDrupalの一部で、日付や画像などのフィールドをコンテンツの種類に追加するための画面を、サイト構築者に提供します。
アドバイザリーは、この不具合をリモートコード実行(RCE)と呼んでいます。これは、攻撃者が自分の選んだコマンドをサーバーに実行させられる可能性があるという意味です。サイト全体を明け渡すことになりかねないため、Webの脆弱性の中でも最も深刻な種類の1つです。
注意すべき点は、不具合への到達のしかたにあります。アドバイザリーには「この脆弱性はコア単体では直接悪用できませんが、コントリビュートモジュールを使うと深刻な悪用経路が複数存在します」とあります。コントリビュートモジュールとは、多くのDrupalサイトがdrupal.orgからインストールする無料の追加機能です。アドバイザリーはさらに、既知の経路の少なくとも1つは認証を必要とせず、サイト独自のカスタムコードもこの脆弱性を露出させる可能性があると付け加えています。
Drupalはリスクをどう評価しているか
Drupalは各脆弱性を短いコードで評価します。コアのアドバイザリーが示すのは、AC:Basic/A:None/CI:All/II:All/E:Theoretical/TD:Defaultです。各部分の意味は次のとおりです。
| 部分 | 値 | わかりやすい意味 |
|---|---|---|
| AC | Basic | 攻撃にはいくつかの手順が必要だが、特別なものではない |
| A | None | 評価対象の経路ではログインが不要 |
| CI | All | 非公開のデータがすべて読み取られる可能性がある |
| II | All | すべてのデータが変更または削除される可能性がある |
| E | Theoretical | 公開された攻撃コードは知られていない |
| TD | Default | 標準的または一般的な構成が影響を受ける |
「Theoretical」は唯一の明るい材料です。これは、アドバイザリーの公開時点で、実際に動く攻撃コードを公開した人がいなかったことを意味します。どちらの情報源も、実際の攻撃は報告していません。
更新が必要なDrupalのバージョン
| ブランチ | 影響を受けるもの | 修正版 |
|---|---|---|
| Drupal 11.4.x | 11.4.10未満のすべてのリリース | 11.4.10 |
| Drupal 11.3.x | 11.3.19未満のすべてのリリース | 11.3.19 |
| Drupal 10.6.x | 10.6.19未満のすべてのリリース | 10.6.19 |
| Drupal 12のテストリリース | 12.0.0-alpha1から12.0.0-beta1まで | 範囲は12.0.0-beta2の前で終わる |
| 11.2.x以前、10.5.x以前、9、8.9 | 影響あり、サポート終了 | 修正なし |
古いサイトにとって最も重要なのは最後の行です。Pantheonのリリースノートはこれらのブランチをサポート終了としており、パッチは提供されません。Pantheonは大手のDrupalホスティング企業です。同社は、これらのサイトをサポート対象のリリースへ移行するよう勧めています。
アドバイザリーは、この不具合の報告者としてDrew Webber氏とOctavio Galland氏の名前を挙げています。修正を書いたのは、Drupalセキュリティチームのメンバーであるcatch氏、Lee Rowlands氏、Dave Long氏、Drew Webber氏、Jess氏です。
追加モジュールにも同じ評価
同じ日、DrupalはEntity List向けにSA-CONTRIB-2026-218を公開しました。Entity Listは、Viewsツールを使わずにエンティティの一覧を作るコントリビュートモジュールです。エンティティとは、コンテンツ項目やその他のレコードを指すDrupalの用語です。こちらも深刻なコード実行の脆弱性で、25点中19点と評価されています。
3.0.10より前のバージョンが影響を受け、3.0.10で修正されています。このアドバイザリーは「既知の悪用経路の少なくとも1つは認証を必要としません」とはっきり述べています。回避策は示されていないため、更新が唯一の対処法です。
開発者にとっての意味
まずコアを更新してください。各サイトを、そのブランチに合わせて11.4.10、11.3.19、10.6.19のいずれかに移行します。Composerで管理しているサイトでは、コアのパッケージを更新してデプロイし、サイトのステータスレポートに新しいバージョンが表示されることを確認します。Pantheonの顧客は、ダッシュボードにあるワンクリックのコア更新を使えます。Pantheonのノートには「できるだけ早く、Drupalサイトをパッチ適用済みのリリースに更新してください」とあります。
今日中に更新できない場合は、コアのField UIモジュールをアンインストールしてください。アドバイザリーによると、これは「サイトを更新する間の保護になります」。Field UIが必要なのはサイトの構造を変更するときだけです。そのため、多くの本番サイトはしばらくの間Field UIなしで動作できます。まず、インストール済みのほかのモジュールがField UIに依存していないことを確認してください。更新後は再び有効にしてください。
次に、追加モジュールを確認してください。Entity Listを使っているサイトはすべて、バージョン3.0.10が必要です。コアの脆弱性にはコントリビュートコードやカスタムコードを通じて到達するため、公開ページからField UIの機能を呼び出すカスタムモジュールはすべて見直してください。
ファイアウォールだけに頼らないでください。アドバイザリーによると、セキュリティチームのファイアウォールサービスであるDrupal Stewardは、既知の攻撃経路の一部を遮断しますが、すべてではありません。アドバイザリーは、Drupal Stewardで保護されたサイトにもアップグレードを求めています。
サポートが終了したサイトは、攻撃にさらされていると考えてください。Drupal 9や、古い10.xまたは11.xのサイトにはパッチが提供されません。サポート対象のブランチへの移行を計画する間、Field UIをアンインストールするのが最も手早い応急処置です。
今週はログを注視してください。修正は公開されており、攻撃者は弱点を見つけるためにパッチを調べます。9月には、WordPressが同様のコード実行の不具合に対するセキュリティリリースを出しました。そのときの助言はここでも当てはまります。ステージングを含め、すべての環境にパッチを適用してください。
出典
関連記事
Python 3.15.1、3.14.9、3.13.17がpip 26.2.2を同梱
Python 3.15.1、3.14.9、3.13.17が2026年10月21日に公開されました。pip(ピップ)26.2.2とcertifi 2026.10.19を同梱し、認証局eMudhraを信頼しないようにします。

PHP 8.5.12と8.4.27、重大なRCE脆弱性2件を修正
PHPは10月21日に8.5.12、8.4.27、8.3.36、8.2.35を公開し、9.2と評価されたリモートコード実行(RCE)の脆弱性2件を修正しました。PHPは、更新だけが完全な対策だとしています。

PHP、評価9.2の重大な脆弱性2件の緊急修正を予定
PHPは10月21日14:00 UTCに、9.2と評価された重大な脆弱性2件の修正をリリースします。パッチが提供されるのは8.2から8.5のみで、詳細は1日早く流出しました。