WordPress 7.1.2 corrige falha RCE em get_page_template()
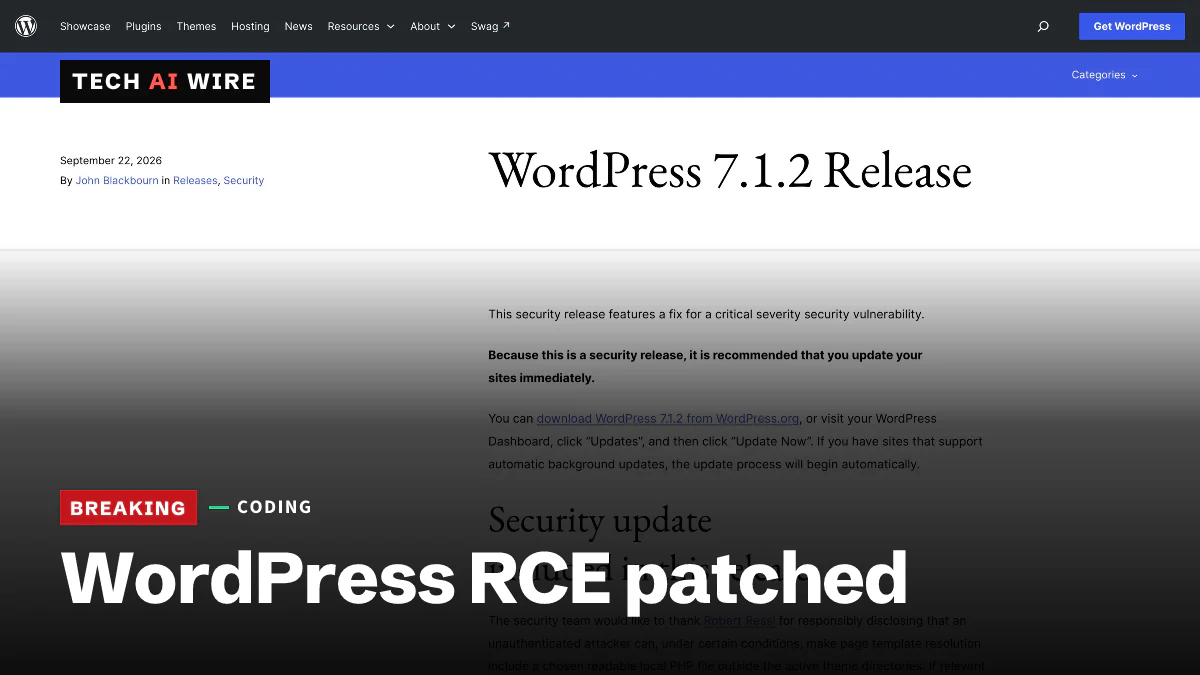
O WordPress 7.1.2 corrige a CVE-2026-87902, uma falha de execução remota de código em get_page_template() que remonta à versão 4.7. O projeto pede que você atualize agora.
3 min de leitura
Em números
- fixed WordPress release
- 7.1.2
- oldest branch that gets the backport
- 4.7
- contributors to the release
- 30+
O WordPress 7.1.2, lançado em 22 de setembro de 2026, corrige uma falha que pode permitir que um invasor execute código em um site sem fazer login. O bug está em get_page_template(), a função que escolhe qual arquivo de template exibe uma página. Ele afeta todas as versões do WordPress a partir da 4.7. Por isso, quase todo site que ainda recebe atualizações precisa desta.
A publicação da versão de segurança WordPress 7.1.2 registra o bug como CVE-2026-87902 e GHSA-7hp8-65ch-5whp. Ela diz aos donos de sites sem rodeios: "Como esta é uma versão de segurança, recomenda-se que você atualize seus sites imediatamente."
O que a vulnerabilidade faz
A falha está na resolução de templates de página. Essa é a etapa em que o WordPress decide qual arquivo PHP do tema ativo deve desenhar uma página.
Segundo a publicação de lançamento, um invasor pode direcionar essa etapa para que ela carregue um arquivo PHP de sua escolha. O arquivo já precisa ser legível no servidor, mas pode estar fora da pasta do tema ativo. Carregar e executar um arquivo PHP arbitrário é o que torna isso uma execução remota de código, ou RCE.
A reportagem do LWN.net descreve o problema como um bug de path traversal. Path traversal é uma classe de falha em que uma entrada manipulada sai da pasta em que um programa deveria permanecer. O LWN diz que o invasor não precisa de conta, "em algumas circunstâncias limitadas".
Quem está exposto
Nem todo site é explorável. A publicação de lançamento diz que um ataque exige "condições específicas de ambiente de servidor e de tema". Nenhuma das fontes detalha essas condições.
| Item | Detalhe |
|---|---|
| Versão corrigida | WordPress 7.1.2, 22 de setembro de 2026 |
| Identificadores | CVE-2026-87902, GHSA-7hp8-65ch-5whp |
| Afetadas | WordPress 4.7 e posteriores |
| Login necessário | Não |
| Condição | Configurações específicas de servidor e tema |
| Relatado por | Robert Ressl |
| Líder do lançamento | John Blackbourn |
A correção foi portada para todos os branches até a 4.7. O projeto WordPress observa que apenas a versão mais recente tem suporte ativo. Assim, os branches antigos são uma cortesia, não uma promessa.
O LWN acrescenta que o ClassicPress, um fork comunitário do WordPress, também é afetado. A atualização de segurança dele ainda estava pendente quando o LWN publicou a reportagem.
Como a falha foi encontrada
Robert Ressl relatou o bug por meio de divulgação responsável, segundo a publicação de lançamento. Isso significa que o projeto soube dele de forma privada e lançou uma correção antes que os detalhes se tornassem públicos. Mais de 30 colaboradores trabalharam no lançamento.
O que isso significa para desenvolvedores
Atualize primeiro, investigue depois. Verifique a versão de cada site no painel ou com wp core version no WP-CLI, a ferramenta de linha de comando do WordPress. Qualquer coisa abaixo de 7.1.2 no branch atual precisa da atualização. Sites fixados em um branch mais antigo devem passar para a versão de manutenção mais recente desse branch.
Não presuma que as atualizações automáticas resolveram tudo. Elas podem ser desativadas, e cópias de staging são fáceis de esquecer. Verifique todos os ambientes, não apenas a produção.
Se você cria temas, revise como seu código escolhe arquivos de template. O bug depende de a resolução de templates alcançar arquivos fora da pasta do tema. Temas que montam um caminho de template a partir de dados da requisição merecem uma segunda olhada.
Usuários do ClassicPress devem ficar atentos à correção do próprio projeto, já que o lançamento do WordPress não cobre o fork. Até que ela chegue, trate esses sites como expostos. Limite, quando puder, quem consegue acessá-los.
Fique de olho nos seus logs em busca de requisições de template estranhas. Agora que a correção é pública, os invasores podem estudar o patch para descobrir onde estava a fraqueza.
Fontes
- WordPress 7.1.2 Security Release - WordPress.org
- Critical WordPress RCE vulnerability announced - LWN.net
Artigos relacionados
Rust alerta mantenedores sobre falsas chamadas de emprego
A equipe de segurança do Rust diz que atacantes marcam videochamadas com donos de crates sob falsas ofertas de trabalho e depois pedem a instalação de um codec.
Rustls 0.23.45 corrige falha de TLS 1.3 aberta desde 2024
As versões 0.23.13 a 0.23.44 aceitavam mensagens de aperto de mão TLS 1.3 no nível de criptografia errado, um bug introduzido em setembro de 2024.
Um binário strip adulterado pode abrir uma porta em todo o NixOS
Investigadores construíram o ataque trusting-trust de Ken Thompson a partir do GNU strip, e não de um compilador, e abriram portas em quase todos os binários de um instalador NixOS.