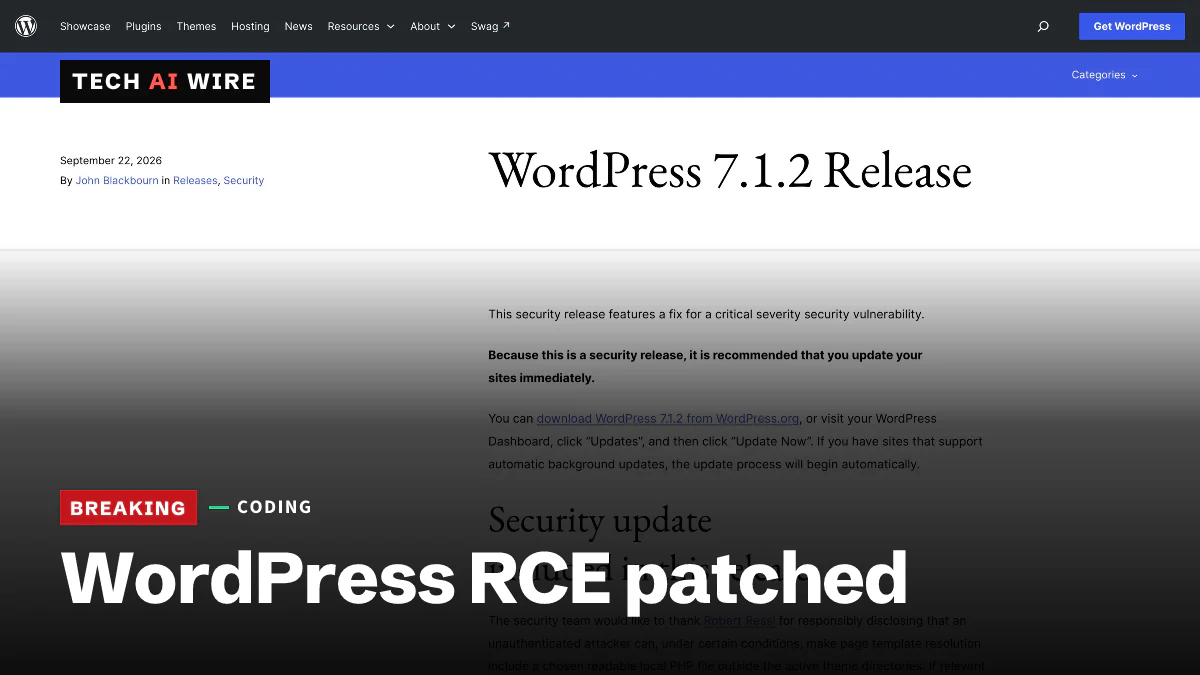
WordPress 7.1.2 corrige una falla RCE en get_page_template()
WordPress 7.1.2 corrige CVE-2026-87902, un fallo de ejecución remota de código en get_page_template() que se remonta a la versión 4.7. El proyecto pide actualizar ya.
3 min de lectura
En cifras
- fixed WordPress release
- 7.1.2
- oldest branch that gets the backport
- 4.7
- contributors to the release
- 30+
WordPress 7.1.2, publicado el 22 de septiembre de 2026, corrige una falla que puede permitir a un atacante ejecutar código en un sitio sin iniciar sesión. El error está en get_page_template(), la función que elige qué archivo de plantilla muestra una página. Afecta a todas las versiones de WordPress desde la 4.7. Por eso, casi cualquier sitio que aún recibe actualizaciones necesita esta.
La publicación de la versión de seguridad WordPress 7.1.2 registra el error como CVE-2026-87902 y GHSA-7hp8-65ch-5whp. Se lo dice claramente a los propietarios de sitios: "Como se trata de una versión de seguridad, se recomienda que actualices tus sitios de inmediato."
Qué hace la vulnerabilidad
La falla está en la resolución de plantillas de página. Es el paso en el que WordPress decide qué archivo PHP del tema activo debe dibujar una página.
Según la publicación del lanzamiento, un atacante puede dirigir ese paso para que cargue un archivo PHP de su elección. El archivo ya debe poder leerse en el servidor, pero puede estar fuera de la carpeta del tema activo. Cargar y ejecutar un archivo PHP arbitrario es lo que convierte esto en ejecución remota de código, o RCE.
El informe de LWN.net lo describe como un error de recorrido de rutas (path traversal). El recorrido de rutas es un tipo de falla en el que una entrada manipulada sale de la carpeta en la que un programa debía quedarse. LWN dice que el atacante no necesita una cuenta, "en algunas circunstancias limitadas".
Quién está expuesto
No todos los sitios son explotables. La publicación del lanzamiento dice que un ataque requiere "condiciones específicas del entorno del servidor y del tema". Ninguna de las dos fuentes detalla esas condiciones.
| Elemento | Detalle |
|---|---|
| Versión corregida | WordPress 7.1.2, 22 de septiembre de 2026 |
| Identificadores | CVE-2026-87902, GHSA-7hp8-65ch-5whp |
| Afectadas | WordPress 4.7 y posteriores |
| Requiere inicio de sesión | No |
| Condición | Configuraciones específicas de servidor y tema |
| Reportado por | Robert Ressl |
| Responsable del lanzamiento | John Blackbourn |
La corrección se ha portado a todas las ramas hasta la 4.7. El proyecto WordPress señala que solo la versión más reciente tiene soporte activo. Así que las ramas antiguas son una cortesía, no una promesa.
LWN añade que ClassicPress, un fork comunitario de WordPress, también está afectado. Su actualización de seguridad seguía pendiente cuando LWN publicó su informe.
Cómo se descubrió
Robert Ressl reportó el error mediante divulgación responsable, según la publicación del lanzamiento. Eso significa que el proyecto se enteró en privado y publicó una corrección antes de que los detalles se hicieran públicos. Más de 30 colaboradores trabajaron en el lanzamiento.
Qué significa para los desarrolladores
Primero actualiza, después investiga. Comprueba la versión de cada sitio en el panel o con wp core version desde WP-CLI, la herramienta de línea de comandos de WordPress. Todo lo que esté por debajo de 7.1.2 en la rama actual necesita la actualización. Los sitios fijados a una rama más antigua deben pasar a la última versión de mantenimiento de esa rama.
No des por hecho que las actualizaciones automáticas te cubrieron. Las actualizaciones automáticas se pueden desactivar, y las copias de staging son fáciles de olvidar. Revisa cada entorno, no solo producción.
Si creas temas, revisa cómo elige tu código los archivos de plantilla. El error gira en torno a una resolución de plantillas que llega a archivos fuera de la carpeta del tema. Los temas que construyen una ruta de plantilla a partir de datos de la solicitud merecen una segunda mirada.
Los usuarios de ClassicPress deben estar atentos a la corrección propia de su proyecto, ya que la versión de WordPress no cubre el fork. Hasta que llegue, trata esos sitios como expuestos. Limita, donde puedas, quién puede acceder a ellos.
Vigila tus registros en busca de solicitudes de plantilla extrañas. Ahora que la corrección es pública, los atacantes pueden estudiar el parche para saber dónde estaba la debilidad.
Fuentes
- WordPress 7.1.2 Security Release - WordPress.org
- Critical WordPress RCE vulnerability announced - LWN.net
Artículos relacionados
Rust advierte a mantenedores sobre falsas videollamadas de empleo
El equipo de seguridad de Rust dice que hay atacantes que agendan videollamadas con dueños de crates bajo falsas ofertas de trabajo y luego piden instalar un códec.
Rustls 0.23.45 corrige un fallo de TLS 1.3 desde 2024
Las versiones 0.23.13 a 0.23.44 aceptaban mensajes de saludo TLS 1.3 en el nivel de cifrado equivocado, un fallo introducido en septiembre de 2024.
Un binario strip manipulado puede colar una puerta trasera en todo NixOS
Unos investigadores han construido el ataque trusting-trust de Ken Thompson con GNU strip, no con un compilador, y han colado puertas traseras en casi todo un instalador de NixOS.