Rejetto HFS CVE-2026-61500 einen Tag nach Veröffentlichung der Analyse ausgenutzt
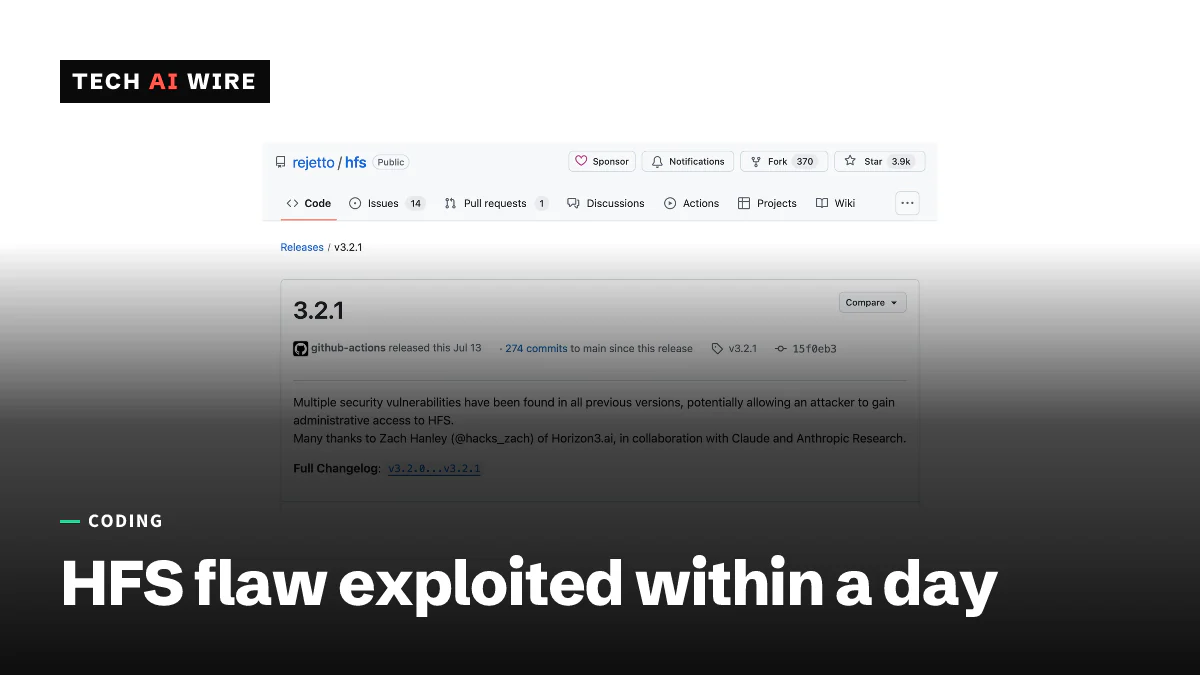
HFS 3.0.0 bis 3.2.0 signiert Logins mit Math.random(), eine Schwachstelle, die Anthropics Mythos gefunden hat. Die Angriffe begannen am 3. Oktober, einen Tag nach der Analyse. 3.2.1 behebt sie.
3 Min. Lesezeit
Die Zahlen
- first HFS release with the fix
- 3.2.1
- from public write-up to first attacks
- 1 day
- CVEs credited to Anthropic's Mythos so far
- 286
- EPSS odds of exploitation at publication
- 0.75%
Angreifer haben am 3. Oktober 2026 begonnen, CVE-2026-61500 auszunutzen, eine kritische Schwachstelle im Dateiserver Rejetto HFS. Das war einen Tag, nachdem Horizon3.ai die Funktionsweise veröffentlicht hatte, berichtet The Register. Über den Fehler kann jeder eine Administrator-Anmeldung fälschen und dann Code auf dem Server ausführen. Er wurde mit Mythos gefunden, Anthropics KI-Modell für die Suche nach Schwachstellen, und HFS 3.2.1 behebt ihn.
Was Rejetto HFS ist und welche Versionen betroffen sind
HFS, kurz für HTTP File Server, ist ein kostenloses Open-Source-Programm, das Dateien von einem Computer über einen Webbrowser freigibt. Laut dem Advisory von VulnCheck sind die Versionen 3.0.0 bis 3.2.0 verwundbar. Version 3.2.1 ist die erste korrigierte Version.
Die beiden wichtigsten Bewertungen weichen leicht voneinander ab. VulnCheck bewertet die Schwachstelle mit 9,3 von 10, während die CVE-Datenbank von Strix 9,8 angibt. Beide ordnen sie im kritischen Bereich ein.
| Detail | Wert |
|---|---|
| Betroffene Versionen | HFS 3.0.0 bis 3.2.0 |
| Behobene Version | HFS 3.2.1 |
| Schweregrad | 9,3 (VulnCheck) oder 9,8 (Strix) |
| CVE veröffentlicht | 13. Juli 2026 |
| Exploit-Details veröffentlicht | 2. Oktober 2026 |
| Erste Angriffe beobachtet | 3. Oktober 2026 |
Wie der Angriff funktioniert
Die Ursache ist ein Zufallszahlengenerator, der nicht für Geheimnisse gebaut ist. HFS erzeugt den Schlüssel, mit dem es seine Login-Cookies signiert, mit JavaScripts Math.random(). Laut VulnCheck „gibt HFS während der Anmeldung zudem Ausgaben desselben Generators an nicht authentifizierte Clients preis“.
Genau diese Kombination ist das Problem. In Googles V8-Engine, auf der Node.js läuft, verwendet Math.random() einen Algorithmus namens xorshift128+. Er ist schnell, aber vollständig vorhersagbar. Wer genug seiner Ausgaben sieht, kann seinen internen Zustand berechnen und damit jede Zahl, die er noch erzeugen wird.
Ein Angreifer startet deshalb Anmeldeversuche und sammelt die preisgegebenen Zahlen. Laut The Register nutzte Horizon3 dann Z3, ein Werkzeug, das Gleichungen automatisch löst, um den Zustand des Generators zu rekonstruieren. Von dort aus gewinnt der Angreifer den Signaturschlüssel zurück und fälscht ein Administrator-Cookie.
„Wenn ein Angreifer ableiten kann, was der Sitzungs-Signaturschlüssel ist, kann er gültige Sitzungs-Cookies fälschen“, sagte Horizon3-Forscher Zach Hanley gegenüber The Register. Der Admin-Zugang führt dann über die HFS-eigene Einstellung server_code zur Codeausführung, so VulnCheck.
Was Mythos fand, das ein Scanner übersehen könnte
Hanley rechnet es Mythos an, die Kette erkannt zu haben, nicht nur den schwachen Generator. Mythos bemerkte den unsicheren Generator und den separaten Codepfad, der seine Ausgaben preisgab. Es habe „diese beiden Fakten als Kette erkannt“, sagte Hanley gegenüber The Register. Ein Werkzeug, das nur Math.random() markiert, würde eine Schwäche melden, ohne zu beweisen, dass sie ausnutzbar ist.
Mythos ist das nur auf Einladung verfügbare Modell, das Anthropic im September auf Mythos 5.1 aktualisiert hat. Ihm werden Stand 3. Oktober 286 CVEs zugeschrieben, berichtet The Register. The Register zählt dies außerdem als die zweite mit Anthropic verbundene Schwachstelle, die in freier Wildbahn ausgenutzt wird, seit Horizon3 im Juli 2026 Project Glasswing beigetreten ist, dem Sicherheitsprogramm von Anthropic. VulnCheck schreibt die Entdeckung Hanley in Zusammenarbeit mit Anthropic Research zu.
Wer angreift
VulnCheck beobachtete die ersten Angriffe am 3. Oktober auf Server in den USA und in Japan, ausgehend von Adressen, die in China gehostet werden, berichtet The Register. Spätere Versuche kamen über Proxy-Server in den USA.
Der zeitliche Ablauf zeigt, wie wenig ein Fix allein bewirkt. Der CVE-Eintrag, der bereits auf den Fix in 3.2.1 verwies, stammt vom 13. Juli. Dennoch bezifferte das EPSS-Modell, das schätzt, wie wahrscheinlich eine Schwachstelle innerhalb von 30 Tagen ausgenutzt wird, die Wahrscheinlichkeit zum Zeitpunkt der Veröffentlichung auf 0,75 %, so VulnCheck und Strix übereinstimmend. Die ersten Angriffe, die VulnCheck sah, kamen erst, nachdem eine Schritt-für-Schritt-Analyse und ein Video existierten.
Was das für Entwickler bedeutet
Wenn Sie HFS betreiben, aktualisieren Sie jetzt auf 3.2.1. Jeder Server mit 3.0.0 bis 3.2.0, der aus dem Internet erreichbar ist, sollte als möglicherweise kompromittiert gelten. Prüfen Sie seine Admin-Einstellungen, besonders server_code, auf alles, was Sie nicht selbst hinzugefügt haben.
Die größere Lehre gilt für alle, die JavaScript schreiben. Verwenden Sie Math.random() niemals für Schlüssel, Tokens, Sitzungs-IDs oder Passwort-Resets. Verwenden Sie in Node.js crypto.randomBytes() oder crypto.randomUUID(). Verwenden Sie in Browsern crypto.getRandomValues(). Durchsuchen Sie dann Ihren eigenen Code nach Math.random( in der Nähe von Wörtern wie key, token, secret oder session.
Prüfen Sie auch, was Ihre App preisgibt. HFS war angreifbar, weil es rohe Generatorausgaben an Besucher schickte, die nicht angemeldet waren. Zufällig wirkende IDs in Fehlerseiten, Login-Antworten oder Headern können dieselbe Art von Angriff speisen.
Warten Sie schließlich nicht auf den Exploit, um zu patchen. Ein niedriger EPSS-Wert misst das Interesse von Angreifern vor einer öffentlichen Analyse, nicht danach. KI-Werkzeuge wie Mythos finden und erklären Fehler inzwischen schneller, daher dürfte die Zeitspanne zwischen einer Analyse und dem ersten Angriff kurz bleiben.
Quellen
Ähnliche Artikel

npm Trusted Publishing kann dist-tags jetzt per OIDC verschieben
npm Trusted Publishing kann dist-tags wie latest jetzt mit kurzlebigen OIDC-Tokens hinzufügen, verschieben und entfernen. Die Funktion ist standardmäßig aus und braucht npm 11.21.0.
Node.js 22.23.3 LTS behebt einen Use-after-free-Fehler in HTTP/2
Node.js 22.23.3 LTS, erschienen am 23. September, behebt einen Use-after-free-Fehler in HTTP/2, bringt SharedArrayBuffer-Unterstützung in Node-API und wechselt zu OpenSSL 3.5.8.
Python 3.10 erreicht das Supportende, fünf Releases beheben 8 CVEs
Python 3.10.22 ist das letzte Release von 3.10: Der Zweig hat am 1. Oktober 2026 sein Supportende erreicht, während 3.11 bis 3.14 Korrekturen für bis zu acht CVEs erhielten.