Python 3.10 erreicht das Supportende, fünf Releases beheben 8 CVEs
Python 3.10.22 ist das letzte Release von 3.10: Der Zweig hat am 1. Oktober 2026 sein Supportende erreicht, während 3.11 bis 3.14 Korrekturen für bis zu acht CVEs erhielten.
Von Claire Whitmore
4 Min. Lesezeit
Maschinell übersetzt aus dem englischen Original, das Claire Whitmore auf Fakten geprüft und redigiert hat. Es gilt die englische Fassung. So arbeiten wir
Die Zahlen
- CVEs fixed across the five releases
- 8
- of them in the tarfile module
- 3
- end of support for Python 3.11
- Oct 2027
- end of support for Python 3.12
- Oct 2028
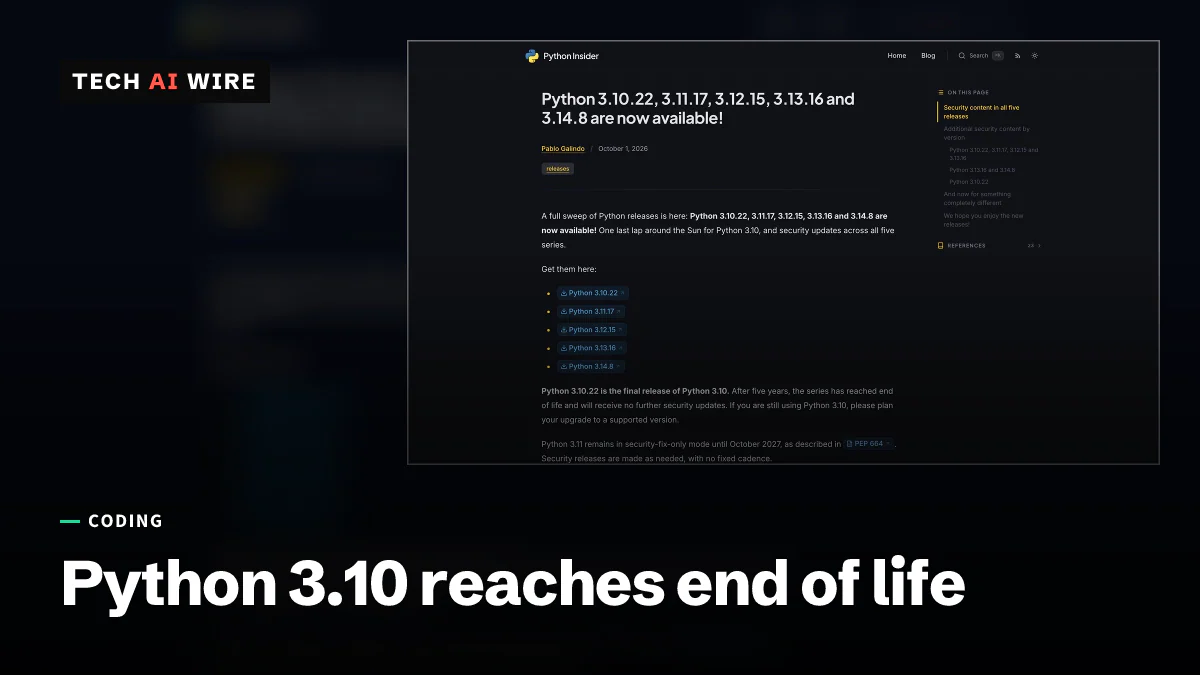
Python 3.10 hat am 1. Oktober 2026 sein Supportende (End of Life) erreicht, fünf Jahre nach der Veröffentlichung. Das letzte Update, Python 3.10.22, erschien zusammen mit 3.11.17, 3.12.15, 3.13.16 und 3.14.8. Gemeinsam beheben sie acht Sicherheitslücken. Wer noch 3.10 nutzt, bekommt ab jetzt keine Korrekturen mehr, auch nicht für Sicherheitsfehler.
Mit derselben Runde erhält Python 3.13 nur noch Sicherheitskorrekturen. Python 3.14 ist der neueste Zweig in dieser Runde.
Was das Supportende für 3.10 bedeutet
"End of Life" bedeutet, dass das Python-Kernteam eine Version nicht mehr pflegt. Für sie erscheinen keine Releases mehr, selbst wenn eine neue Sicherheitslücke gefunden wird. Die Release-Ankündigung auf Python Insider benennt den Moment ganz direkt: "Das ist der Ringdown von Python 3.10. Ein letztes Release, bevor wir die Release-Maschinerie abschalten."
Pablo Galindo Salgado betreute die Release-Linien 3.10 und 3.11, berichtet Linux Compatible. Der Abschied erinnert daran, dass Python 3.10 "mit einer Reise ins Innere eines Schwarzschild'schen Schwarzen Lochs" begann, und auch das Ende steht im Zeichen Schwarzer Löcher. Thomas Wouters und Hugo van Kemenade, die anderen Release-Manager, unterzeichneten die Ankündigung ebenfalls.
So steht jeder unterstützte Zweig laut dem Release-Beitrag jetzt da:
| Version | Dieses Release | Status | Support endet |
|---|---|---|---|
| 3.10 | 3.10.22 | Supportende | 1. Oktober 2026 |
| 3.11 | 3.11.17 | Nur Sicherheitskorrekturen | Oktober 2027 |
| 3.12 | 3.12.15 | Nur Sicherheitskorrekturen | Oktober 2028 |
| 3.13 | 3.13.16 | Ab jetzt nur Sicherheitskorrekturen | In diesem Release nicht genannt |
| 3.14 | 3.14.8 | Neuester Zweig | In diesem Release nicht genannt |
Laut dem Beitrag ist 3.13.16 "das letzte vollständige Wartungsrelease von 3.13; künftige 3.13-Releases enthalten nur noch Sicherheitskorrekturen."
Die acht Sicherheitskorrekturen
Eine CVE ist eine öffentliche Kennnummer für eine bekannte Sicherheitslücke. Der Release-Beitrag listet acht auf. Alle sind in jedem Release enthalten, außer CVE-2026-87910, die 3.14 nicht betrifft.
| CVE | Modul | Was die Korrektur bewirkt |
|---|---|---|
| CVE-2026-19553 | ssl | SSLContext.wrap_bio() prüft jetzt seine Argumente server_side, server_hostname und session |
| CVE-2026-82049 | tarfile | Schließt eine Lücke im Extraktionsfilter bei Hardlinks auf symbolische Links, die Dateien außerhalb des Zielordners preisgeben konnte |
| CVE-2026-15310 | zipfile | Begrenzt, wie viele bzip2- und LZMA-Daten pro Lesevorgang entpackt werden, und verhindert so unbegrenzten Speicherverbrauch |
| CVE-2026-19672 | tarfile | Verhindert, dass Extraktionsfilter Ordner außerhalb des Ziels anlegen |
| CVE-2026-19445 | ssl | Behebt einen Absturz, wenn ein SNI-Callback den Kontext wechselt |
| CVE-2026-17084 | stringprep, IDNA | Beschränkt beide auf die Unicode-Zeichenregeln aus RFC 3454 |
| CVE-2026-15806 | urllib.request | Ordnet Passwörter in HTTPPasswordMgr nach URL-Schema zu, damit HTTPS-Zugangsdaten nicht missbraucht werden |
| CVE-2026-87910 | tarfile | Wendet Extraktionsfilter an, wenn ein Link auf das Entpacken eines Archivmitglieds zurückfällt |
Drei der acht betreffen tarfile, das Modul der Standardbibliothek, das .tar-Archive entpackt. Seine Extraktionsfilter sind die Sicherheitsprüfungen, die verhindern, dass ein Archiv Dateien außerhalb des Ordners schreibt, in den Sie es entpacken. Alle drei Korrekturen schließen Lücken in diesen Prüfungen.
Installer und OpenSSL
Nur zwei der fünf Releases kommen mit fertigen Installern. Laut der Ankündigung auf Python Discourse erscheinen 3.10.22, 3.11.17 und 3.12.15 nur als Quellcode, ohne Installer für Windows oder macOS. Python 3.13.16 und 3.14.8 enthalten sie.
Diese beiden aktualisieren außerdem das mitgelieferte OpenSSL auf Version 3.5.9. OpenSSL ist die Bibliothek, die Python für verschlüsselte Verbindungen nutzt. Das gilt für die Builds für Windows, macOS und Android, und 3.14.8 deckt auch iOS ab.
Was das für Entwickler bedeutet
Steigen Sie jetzt von Python 3.10 um. Prüfen Sie jede Stelle, an der eine Version festgelegt ist: Docker-Basisimages, CI-Testmatrizen, pyproject.toml-Dateien und Server-Images. Ab jetzt bekommt kein 3.10-Image mehr eine Sicherheitskorrektur.
Wählen Sie Ihr Ziel mit Blick auf die Supportdaten. Ein Wechsel auf 3.11 verschafft nur ein Jahr, bis Oktober 2027. Ein Wechsel auf 3.12 verschafft zwei. Wenn Sie die Arbeit ohnehin erledigen, bieten 3.13 oder 3.14 den längsten Spielraum.
Patchen Sie zuerst, wenn Sie Archive entpacken, die Sie nicht selbst erstellt haben. Dienste, die hochgeladene .tar- oder .zip-Dateien annehmen, sind von den tarfile- und zipfile-Korrekturen betroffen. Aktualisieren Sie diese zuerst, und lassen Sie die Extraktionsfilter in Ihrem eigenen Code eingeschaltet.
Prüfen Sie urllib, wenn Sie damit Passwörter senden. Die Korrektur an HTTPPasswordMgr verhindert, dass für HTTPS gedachte Zugangsdaten über ein anderes Schema wiederverwendet werden. Code, der Basic-Auth-Passwörter über urllib.request setzt, sollte auf die gepatchten Releases wechseln.
Planen Sie bei älteren Zweigen mit Builds aus dem Quellcode. Unter Windows und macOS kommen die Korrekturen für 3.11 und 3.12 ohne Installer. Beziehen Sie sie über Ihre Linux-Distribution, ein Container-Image oder ein Tool, das Python aus dem Quellcode baut.
Quellen
Ähnliche Artikel
Fedora 45 erscheint mit RPM 6.1, das unsignierte Pakete blockiert
Fedora 45 erschien am 3. November mit RPM 6.1, das unsignierte Pakete ablehnt. Ein Test von Tech AI Wire mit Fedora 44 und 45 zeigt den Fehler und die Lösungen.
HTTP2Shell: Brotli-Lücke erreicht Python, Bun und Envoy
CVE-2026-111497, die inzwischen HTTP2Shell genannte Lücke im Brotli-Decoder, wird mit 9,2 bewertet und erreicht Pythons requests- und httpx-Stacks, Bun, Envoy und Istio.
Python 3.15.1, 3.14.9 und 3.13.17 liefern pip 26.2.2
Python 3.15.1, 3.14.9 und 3.13.17 sind am 21. Oktober 2026 erschienen. Sie bringen pip 26.2.2 und certifi 2026.10.19 mit, damit die CA eMudhra nicht mehr vertraut wird.