Rejetto HFS CVE-2026-61500、解説公開の翌日に悪用が始まる
HFS(HTTPファイルサーバー)3.0.0から3.2.0は、ログインの署名にMath.random()を使っています。AnthropicのMythosが見つけた欠陥です。攻撃は解説公開の翌日、10月3日に始まりました。3.2.1で修正されています。
3 分で読めます
数字で見る
- first HFS release with the fix
- 3.2.1
- from public write-up to first attacks
- 1 day
- CVEs credited to Anthropic's Mythos so far
- 286
- EPSS odds of exploitation at publication
- 0.75%
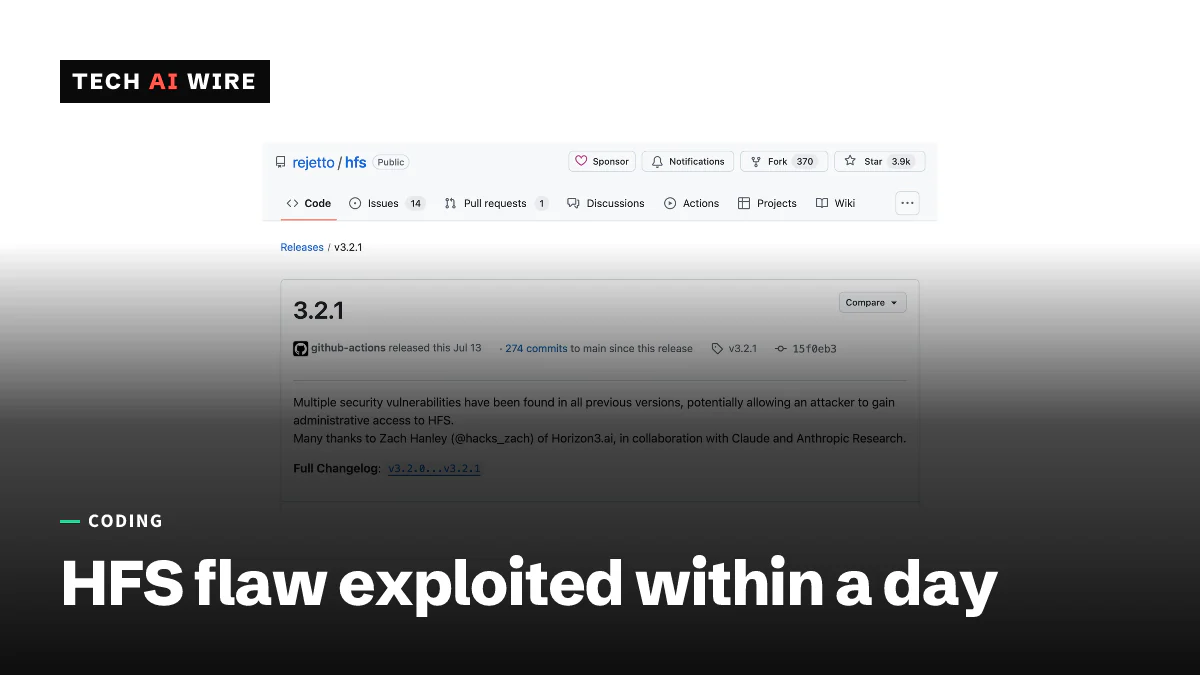
攻撃者は2026年10月3日、Rejetto HFSファイルサーバーの重大な欠陥であるCVE-2026-61500の悪用を始めました。The Registerによると、これはHorizon3.aiがその仕組みを公開した1日後のことです。このバグを使えば、誰でも管理者ログインを偽造し、その後サーバー上でコードを実行できます。このバグは、Anthropicの脆弱性探索AIモデルであるMythosを使って発見されました。HFS 3.2.1で修正されています。
Rejetto HFSとは何か、影響を受けるバージョンは
HFSはHTTP File Serverの略で、コンピューターのファイルをWebブラウザー経由で共有する、無料のオープンソースプログラムです。VulnCheckのアドバイザリーによると、バージョン3.0.0から3.2.0までが脆弱です。バージョン3.2.1が最初の修正版です。
主な2つのスコアは、わずかに食い違っています。VulnCheckはこの欠陥を10点満点中9.3と評価していますが、Strix CVEデータベースは9.8としています。どちらもクリティカルの範囲に入ります。
| 項目 | 値 |
|---|---|
| 影響を受けるバージョン | HFS 3.0.0から3.2.0 |
| 修正版 | HFS 3.2.1 |
| 深刻度スコア | 9.3(VulnCheck)または9.8(Strix) |
| CVE公開日 | 2026年7月13日 |
| エクスプロイトの詳細の公開日 | 2026年10月2日 |
| 最初の攻撃の確認日 | 2026年10月3日 |
攻撃の仕組み
根本原因は、秘密情報向けに作られていない乱数生成器です。HFSは、ログインCookieに署名する鍵を、JavaScriptのMath.random()で作成しています。VulnCheckによると、HFSはさらに「ログイン中に、同じ生成器の出力を認証されていないクライアントに開示」しています。
この組み合わせが問題です。Node.jsを動かすGoogleのV8エンジンでは、Math.random()はxorshift128+というアルゴリズムを使います。高速ですが、完全に予測可能です。その出力を十分に見た人は誰でも、内部状態を割り出せます。そうすれば、この生成器がこれから生成するすべての数値もわかります。
そのため攻撃者は、ログインを試みて、漏れた数値を集めます。The Registerによると、Horizon3はその後、方程式を自動的に解くツールであるZ3を使って、生成器の状態を再構築しました。そこから攻撃者は署名鍵を復元し、管理者Cookieを偽造します。
「攻撃者がセッションの署名鍵を導き出せれば、有効なセッションCookieを偽造できます」と、Horizon3の研究者Zach Hanley氏はThe Registerに語りました。VulnCheckによると、管理者権限を得れば、HFS自身のserver_code設定を通じてコードを実行できます。
スキャナーが見逃しかねない、Mythosが見つけたもの
Hanley氏は、Mythosが弱い生成器だけでなく、その連鎖を見つけたと評価しています。Mythosは、安全でない生成器と、その出力を漏らす別のコード経路の両方に気づきました。Mythosは「その2つの事実を連鎖として認識した」と、Hanley氏はThe Registerに語っています。Math.random()だけを検出するツールは、弱点を報告しても、それが悪用できることまでは証明できません。
Mythosは、Anthropicが招待制で提供しているモデルで、9月にMythos 5.1へ更新されました。The Registerによると、10月3日時点で286件のCVEがMythosの功績とされています。The Registerはまた、これを実環境で悪用された2件目のAnthropic関連の欠陥と数えています。Horizon3が2026年7月に、AnthropicのセキュリティプログラムであるProject Glasswingに参加してからの件数です。VulnCheckは、この発見を、Anthropic Researchと協力したHanley氏の功績としています。
攻撃しているのは誰か
The Registerによると、VulnCheckは10月3日、米国と日本のサーバーに対する最初の攻撃を確認しました。攻撃は、中国でホストされたアドレスから来ていました。その後の試みは、米国のプロキシサーバーを経由していました。
このタイミングは、修正だけではほとんど効果がないことを示しています。3.2.1の修正をすでに示していたCVEレコードは、7月13日にさかのぼります。それでも公開時点で、EPSSモデルはその確率を0.75%としていたと、VulnCheckとStrixの両方が述べています。EPSSモデルは、欠陥が30日以内に悪用される可能性を推定するものです。VulnCheckが確認した最初の攻撃は、手順を追った解説と動画が出た後になって、ようやく起きました。
開発者にとっての意味
HFSを運用しているなら、今すぐ3.2.1にアップグレードしてください。3.0.0から3.2.0で動いていて、インターネットから到達できるサーバーは、侵害された可能性があるものとして扱うべきです。管理者設定、特にserver_codeに、自分で追加していないものがないか確認してください。
より広い教訓は、JavaScriptを書くすべての人に向けたものです。鍵、トークン、セッションID、パスワードリセットに、Math.random()を決して使わないでください。Node.jsでは、crypto.randomBytes()またはcrypto.randomUUID()を使います。ブラウザーでは、crypto.getRandomValues()を使います。そのうえで、自分のコードの中から、key、token、secret、sessionといった単語の近くにあるMath.random(を検索してください。
アプリが何を漏らしているかも確認してください。HFSが悪用可能だったのは、ログインしていない訪問者に、生成器の生の出力を送っていたからです。エラーページ、ログインの応答、ヘッダーに含まれるランダムに見えるIDも、同じ種類の攻撃の材料になり得ます。
最後に、パッチを当てるのにエクスプロイトを待たないでください。低いEPSSスコアが測っているのは、公開の解説が出る前の攻撃者の関心であり、出た後の関心ではありません。MythosのようなAIツールは今や、バグをより速く見つけて説明しています。そのため、解説の公開から最初の攻撃までの間隔は、今後も短いままである可能性が高いでしょう。
出典
関連記事

npmのtrusted publishing、OIDCでdist-tagの移動に対応
npmのtrusted publishingで、短期間だけ有効なOIDCトークンを使い、latestなどのdist-tag(ディストタグ)を追加、移動、削除できるようになりました。初期設定ではオフで、npm 11.21.0が必要です。
Node.js 22.23.3 LTS、HTTP/2のuse-after-freeバグを修正
9月23日公開のNode.js 22.23.3 LTSは、HTTP/2のuse-after-free(ユースアフターフリー)バグを修正し、Node-APIにSharedArrayBufferのサポートを追加し、OpenSSL 3.5.8に移行しました。
Python 3.10がサポート終了、5つのリリースで8件のCVEを修正
Python 3.10.22が3.10の最後のリリースです。Python(パイソン)3.10は2026年10月1日にサポート終了を迎え、3.11から3.14には最大8件のCVEの修正が届きました。