Rejetto HFS CVE-2026-61500 é explorada um dia após a publicação de sua análise
HFS 3.0.0 a 3.2.0 assina logins com Math.random(), uma falha que o Mythos da Anthropic encontrou. Os ataques começaram em 3 de outubro, um dia após a análise. A 3.2.1 corrige o problema.
3 min de leitura
Em números
- first HFS release with the fix
- 3.2.1
- from public write-up to first attacks
- 1 day
- CVEs credited to Anthropic's Mythos so far
- 286
- EPSS odds of exploitation at publication
- 0.75%
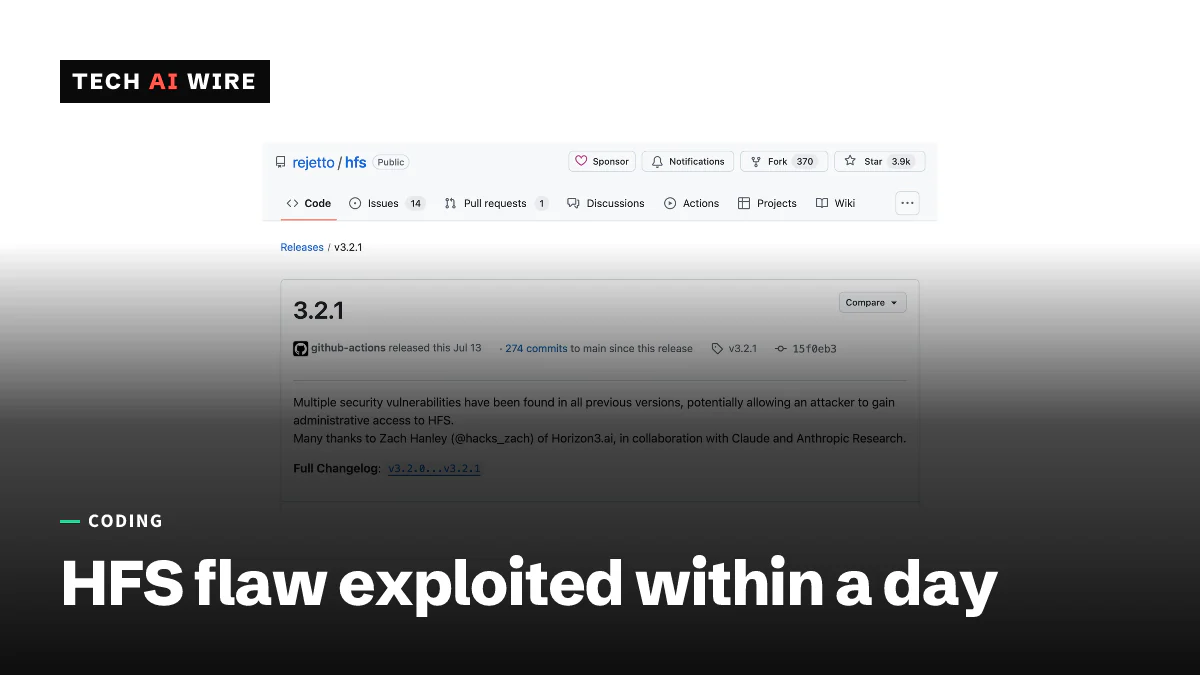
Atacantes começaram a explorar a CVE-2026-61500, uma falha crítica no servidor de arquivos Rejetto HFS, em 3 de outubro de 2026. Isso aconteceu um dia depois de a Horizon3.ai publicar como ela funciona, informa o The Register. O bug permite que qualquer pessoa falsifique um login de administrador e depois execute código no servidor. Ele foi encontrado com o Mythos, o modelo de IA da Anthropic para caçar vulnerabilidades, e o HFS 3.2.1 o corrige.
O que é o Rejetto HFS e quais versões são afetadas
O HFS, sigla de HTTP File Server, é um programa gratuito e de código aberto que compartilha arquivos de um computador por meio de um navegador web. As versões 3.0.0 a 3.2.0 são vulneráveis, segundo o alerta da VulnCheck. A versão 3.2.1 é a primeira corrigida.
As duas principais pontuações divergem um pouco. A VulnCheck classifica a falha com 9,3 de 10, enquanto o banco de dados de CVE da Strix indica 9,8. Ambas a colocam na faixa crítica.
| Detalhe | Valor |
|---|---|
| Versões afetadas | HFS 3.0.0 a 3.2.0 |
| Versão corrigida | HFS 3.2.1 |
| Pontuação de gravidade | 9,3 (VulnCheck) ou 9,8 (Strix) |
| CVE publicada | 13 de julho de 2026 |
| Detalhes do exploit publicados | 2 de outubro de 2026 |
| Primeiros ataques observados | 3 de outubro de 2026 |
Como o ataque funciona
A causa raiz é um gerador de números aleatórios que não foi feito para segredos. O HFS cria a chave que assina seus cookies de login com o Math.random() do JavaScript. Segundo a VulnCheck, o HFS também “expõe saídas do mesmo gerador a clientes não autenticados durante o login”.
Essa combinação é o problema. No motor V8 do Google, que executa o Node.js, o Math.random() usa um algoritmo chamado xorshift128+. Ele é rápido, mas totalmente previsível. Qualquer pessoa que veja saídas suficientes dele pode descobrir seu estado interno e, a partir disso, todos os números que ele vai produzir.
Por isso, o atacante inicia tentativas de login e coleta os números vazados. Segundo o The Register, a Horizon3 então usou o Z3, uma ferramenta que resolve equações automaticamente, para reconstruir o estado do gerador. A partir daí, o atacante recupera a chave de assinatura e forja um cookie de administrador.
“Se um atacante consegue deduzir qual é a chave de assinatura de sessão, ele pode forjar cookies de sessão válidos”, disse o pesquisador da Horizon3 Zach Hanley ao The Register. O acesso de administrador leva então à execução de código por meio da própria configuração server_code do HFS, segundo a VulnCheck.
O que o Mythos encontrou e um scanner poderia deixar passar
Hanley credita ao Mythos a identificação da cadeia, não apenas do gerador fraco. O Mythos percebeu o gerador inseguro e o caminho de código separado que vazava suas saídas. Ele “reconheceu esses dois fatos como uma cadeia”, disse Hanley ao The Register. Uma ferramenta que sinalize apenas o Math.random() relataria uma fraqueza sem provar que ela poderia ser explorada.
O Mythos é o modelo disponível só por convite que a Anthropic atualizou para o Mythos 5.1 em setembro. Ele tem 286 CVEs creditadas até 3 de outubro, informa o The Register. O The Register também conta esta como a segunda falha ligada à Anthropic explorada em ataques reais desde que a Horizon3 entrou no Project Glasswing, o programa de segurança da Anthropic, em julho de 2026. A VulnCheck credita a descoberta a Hanley, em parceria com a Anthropic Research.
Quem está atacando
A VulnCheck viu os primeiros ataques em 3 de outubro contra servidores nos EUA e no Japão, vindos de endereços hospedados na China, informa o The Register. Tentativas posteriores vieram por servidores proxy nos EUA.
O momento mostra quão pouco uma correção faz sozinha. O registro da CVE, que já apontava para a correção na 3.2.1, data de 13 de julho. Ainda assim, no momento da publicação, o modelo EPSS, que estima a probabilidade de uma falha ser explorada em 30 dias, colocava essa chance em 0,75%, segundo a VulnCheck e a Strix. Os primeiros ataques que a VulnCheck viu só vieram depois que já existiam uma análise passo a passo e um vídeo.
O que isso significa para desenvolvedores
Se você roda o HFS, atualize para a 3.2.1 agora. Qualquer servidor com 3.0.0 a 3.2.0 acessível pela internet deve ser tratado como possivelmente comprometido. Verifique as configurações de administrador dele, especialmente server_code, em busca de qualquer coisa que você não tenha adicionado.
A lição mais ampla vale para quem escreve JavaScript. Nunca use Math.random() para chaves, tokens, IDs de sessão ou redefinições de senha. No Node.js, use crypto.randomBytes() ou crypto.randomUUID(). Nos navegadores, use crypto.getRandomValues(). Depois, procure no seu próprio código por Math.random( perto de palavras como key, token, secret ou session.
Verifique também o que seu app vaza. O HFS podia ser explorado porque enviava saídas brutas do gerador a visitantes que não tinham feito login. IDs com aparência aleatória em páginas de erro, respostas de login ou cabeçalhos podem alimentar o mesmo tipo de ataque.
Por fim, não espere o exploit para aplicar a correção. Uma pontuação EPSS baixa mede o interesse dos atacantes antes de uma análise pública, não depois. Ferramentas de IA como o Mythos agora encontram e explicam bugs mais rápido, então o intervalo entre uma análise e o primeiro ataque tende a continuar curto.
Fontes
Artigos relacionados

O trusted publishing do npm agora pode mover dist-tags via OIDC
O trusted publishing do npm agora pode adicionar, mover e remover dist-tags como latest com tokens OIDC de curta duração. O recurso vem desativado por padrão e exige o npm 11.21.0.
Node.js 22.23.3 LTS corrige um bug use-after-free no HTTP/2
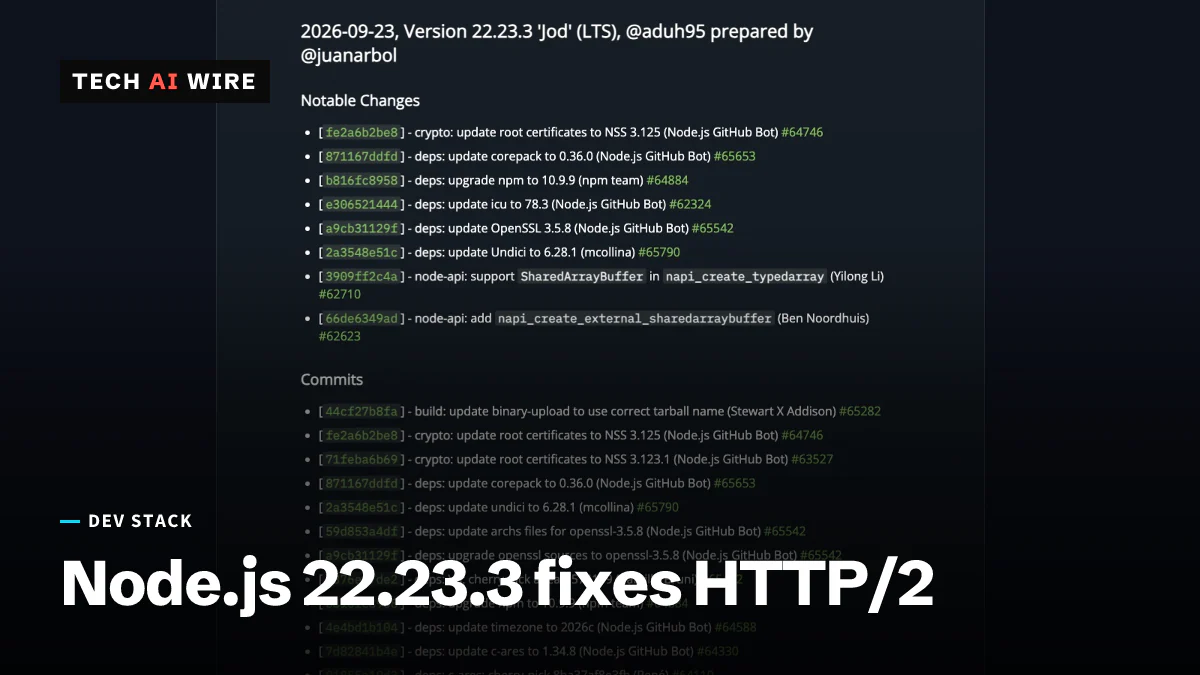
O Node.js 22.23.3 LTS, lançado em 23 de setembro, corrige um bug use-after-free no HTTP/2, adiciona suporte a SharedArrayBuffer na Node-API e passa para o OpenSSL 3.5.8.
Python 3.10 chega ao fim da vida útil e cinco versões corrigem 8 CVEs
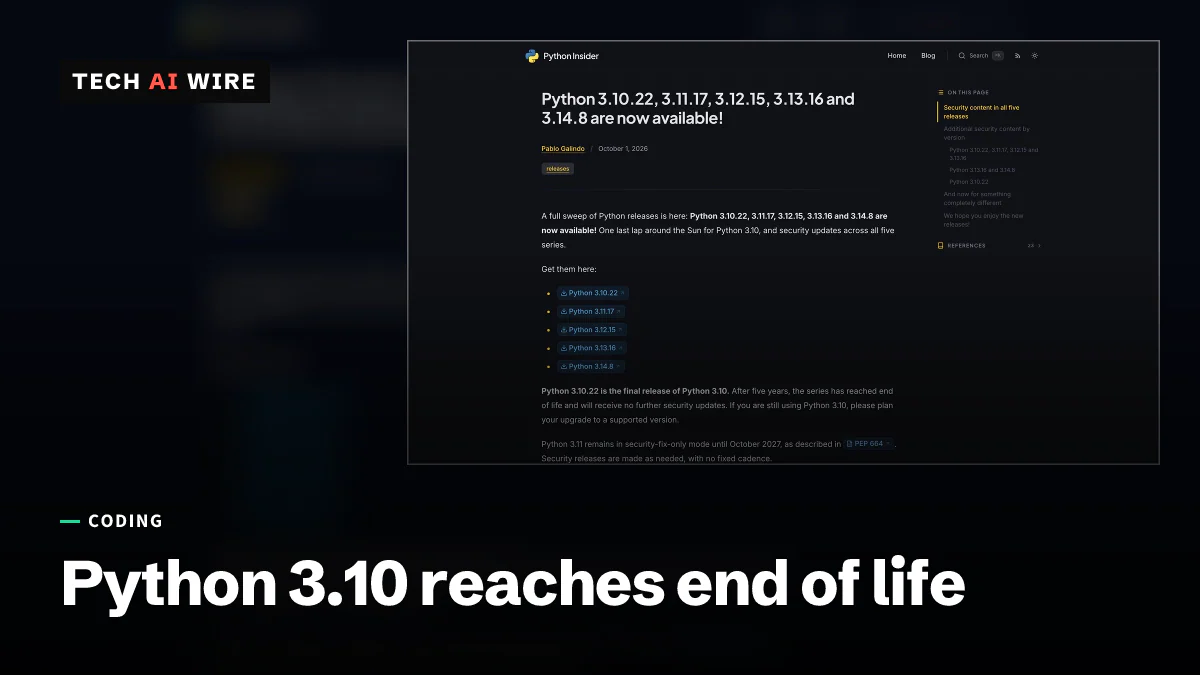
O Python 3.10.22 é o último lançamento da linha 3.10: o branch chegou ao fim da vida útil em 1º de outubro de 2026, enquanto 3.11 a 3.14 recebiam correções para até oito CVEs.