Microsoft legt Phishing-Netzwerk hinter 1 Milliarde Nachrichten lahm
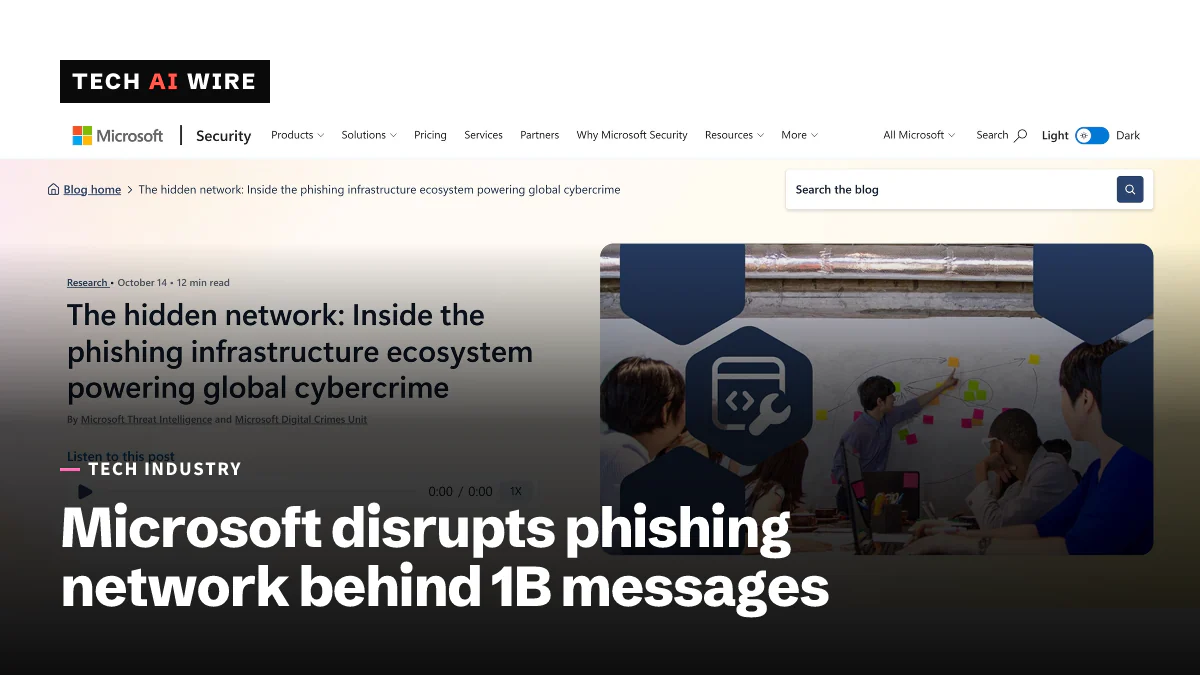
Microsoft und Partner haben den Marktplatz YAM Store und drei Phishing-Kits lahmgelegt. Sie werden mit über 1 Milliarde Betrugs-E-Mails und Textnachrichten an mehr als 75.000 Organisationen in Verbindung gebracht.
3 Min. Lesezeit
Die Zahlen
- phishing emails and texts sent since January 2026
- 1B+
- organizations targeted in 150+ countries
- 75,000+
- domains blocked by Microsoft
- 100,000+
- accounts disabled
- 20,000+
Microsoft und eine Gruppe von Partnern haben einen Cybercrime-Marktplatz und drei Phishing-Kits lahmgelegt. Mit ihnen werden in diesem Jahr mehr als 1 Milliarde betrügerische E-Mails und Textnachrichten in Verbindung gebracht. Die Aktion wurde am 14. Oktober 2026 bekannt gegeben und auf Anordnung eines US-Bundesgerichts in Florida durchgeführt. Microsoft deaktivierte mehr als 20.000 Konten und sperrte mehr als 100.000 Domains. Die Kits wurden als Dienstleistung vermietet. So konnten auch Personen mit wenig Fachwissen große Phishing-Kampagnen betreiben.
Was lahmgelegt wurde
Laut Microsofts Ankündigung richtete sich die Aktion gegen einen Marktplatz namens YAM Store und drei Phishing-Kits: CoGUI, Haozi und Iron Man. Ein Phishing-Kit ist fertige Software, mit der sich gefälschte Anmeldeseiten bauen und die Köder verschicken lassen, die auf diese Seiten verweisen.
Microsoft führt YAM Store unter der Bezeichnung Storm-3119 und die Entwickler der Kits als Storm-2990. Das Unternehmen geht nach eigenen Angaben mit hoher Gewissheit davon aus, dass chinesischsprachige Akteure die Kits gebaut haben.
YAM Store verkaufte Zugang zu Tenants von Microsoft 365 und Azure for Education, zu Microsoft- und Google-Umgebungen, Lizenzen, Speicher und Zugangsdaten. Einige Betreiber kauften abgelaufene Domains von gemeinnützigen Organisationen und Bildungseinrichtungen, um Microsoft-365-Konten zum Weiterverkauf zu erhalten, berichtet TRM Labs.
Das Ausmaß
| Messgröße | Wert |
|---|---|
| Phishing-E-Mails und Textnachrichten seit Januar 2026 | Mehr als 1 Milliarde |
| Nachrichten an Microsoft-Kunden | Mehr als 750 Millionen |
| Angegriffene Organisationen | Mehr als 75.000 |
| Länder | Mehr als 150 |
| Von Microsoft deaktivierte Konten | Mehr als 20.000 |
| Von Microsoft gesperrte Domains | Mehr als 100.000 |
The Hacker News berichtet, dass die drei Kits rund 17.000 unterschiedliche Domains nutzten.
Wie die Kits funktionierten
Das Kit Iron Man bot laut Microsoft mehr als 2.335 Vorlagen für mehr als 139 Länder. Es gab sich als Behörden aus, darunter Verkehrs- und Parkbehörden. Es imitierte auch Banken, Gesundheitsdienstleister, Händler und Streamingdienste.
Die Kits nutzten mehrere Tricks, um nicht entdeckt zu werden:
- Gefälschte CAPTCHA-Seiten, die automatisierte Sicherheitsscanner blockieren.
- Standortfilter und IP-Listen, die den Betrug nur den vorgesehenen Zielen zeigen.
- Telegram-Benachrichtigungen, die den Betreiber informieren, wenn ein Opfer Daten eingibt.
- Live-Sitzungen, in denen Betreiber in Echtzeit mit einem Opfer interagieren können.
Sie griffen Anmeldedaten und Zahlungskartendaten ab. In einigen Fällen missbrauchten Angreifer die Anmeldung per Gerätecode, um Zugriffstoken zu stehlen. Das ist ein Anmeldeverfahren, bei dem man einen kurzen Code auf einem zweiten Gerät eingibt.
Wie der Fall zustande kam
Japans Nationale Polizeibehörde alarmierte Microsoft Ende 2025 nach Betrugsfällen, die sich gegen Menschen und Unternehmen in Japan richteten, so Microsoft und TRM Labs. Zu den Partnern gehörten das japanische Cybercrime-Zentrum JC3, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint und TRM Labs. Laut Microsoft war auch der US Secret Service beteiligt.
TRM Labs zufolge halfen seine Erkenntnisse dabei, mit der Gruppe verbundene Vermögenswerte aufzuspüren und einzufrieren. Festnahmen wurden bisher nicht bekannt gegeben.
„Die Betrugsnachricht ist oft der einzige Teil, den die Opfer sehen“, schrieb Steven Masada, der die Digital Crimes Unit von Microsoft leitet. CyberScoop zitiert ihn dazu, wie schwer sich solche Dienste ausrotten lassen: „Löscht und blockiert man einen, tritt ein anderer an seine Stelle.“
Microsoft zählt Gesundheitswesen, Finanzdienstleistungen, Großhandel und IT zu den am häufigsten angegriffenen Branchen. Japan, die USA, Australien und Indien waren die am häufigsten angegriffenen Länder.
Was das für Entwickler bedeutet
Für Teams, die in ihrer Organisation Identitätsverwaltung, E-Mail oder Anmeldung betreiben:
- Phishing-resistente Anmeldung nutzen. Microsoft empfiehlt Passkeys und phishing-resistente Multi-Faktor-Authentifizierung, vor allem für Admin-Konten. Gefälschte Anmeldeseiten können einen Passkey nicht wiederverwenden.
- Die Anmeldung per Gerätecode prüfen. Angreifer missbrauchten sie, um Token zu stehlen. Wenn Ihre Nutzer sie nicht brauchen, sollten Sie erwägen, sie in Ihren Zugriffsrichtlinien zu blockieren.
- Einschränken, wo MFA registriert wird. Microsoft rät, neue MFA-Methoden und Passkeys nur von vertrauenswürdigen Standorten und Geräten aus zuzulassen.
- Bildungs- und Non-Profit-Domains mit Vorsicht behandeln. YAM Store verkaufte Konten auf echt wirkenden .edu- und .org-Tenants. Eine vertrauenswürdig aussehende Absenderdomain beweist nicht, dass der Absender vertrauenswürdig ist.
- Mit Ersatz rechnen. Das Abschalten von Kits bremst Angreifer, doch neue tauchen auf. Abwehrmaßnahmen, die nicht darauf angewiesen sind, jede gefälschte Seite zu erkennen, halten länger.
Quellen
- Disrupting the service economy behind transnational cybercrime operations - Microsoft
- Global takedown hits network behind 1 billion phishing messages - BleepingComputer
- Microsoft Disrupts 3 Phishing Kits Linked to Over 1 Billion Scam Messages - The Hacker News
- Microsoft and partners disrupt vast Chinese-language phishing kit ecosystem - CyberScoop
Ähnliche Artikel
Microsoft Titan: Lücke legte 17,3 Billionen Datenzeilen für einen Teenager offen
Titan akzeptierte unsignierte Login-Tokens, so konnte ein 16-Jähriger 17 Datenbanken mit 17,3 Billionen Zeilen abfragen. Microsoft behob die Lücke und zahlte ihm 5.000 US-Dollar.
Windows 11 aktiviert Speicherintegrität ab dem 13. Oktober standardmäßig
Microsoft schaltet den Kernel-Schutz von Windows 11 ab dem Patchday am 13. Oktober automatisch auf geeigneten PCs ein. Alte Treiber gehen am ehesten kaputt.
Microsofts Oktober-Patchday behebt die Rekordzahl von über 1.400 Lücken
Microsofts Updates für Oktober 2026 beheben mehr als 1.400 Schwachstellen, ein Rekord. Eine Lücke in der Windows Shell wird bereits ausgenutzt, zwei weitere waren schon vor dem Fix öffentlich.