Microsoft、フィッシングメッセージ10億件の背後にあるネットワークを妨害
Microsoft(マイクロソフト)とパートナーは、マーケットプレイスYAM Storeと3つのフィッシングキットを妨害しました。これらは、7万5,000を超える組織に送られた10億件超の詐欺メールとテキストメッセージに関係しています。
3 分で読めます
数字で見る
- phishing emails and texts sent since January 2026
- 1B+
- organizations targeted in 150+ countries
- 75,000+
- domains blocked by Microsoft
- 100,000+
- accounts disabled
- 20,000+
Microsoftと複数のパートナーは、サイバー犯罪のマーケットプレイス1つと、3つのフィッシングキットを妨害しました。これらは、今年送られた10億件超の詐欺メールとテキストメッセージに関係しています。この作戦は、2026年10月14日に発表されました。フロリダ州の米連邦裁判所の命令に基づいて実施されたものです。Microsoftは、2万を超えるアカウントを無効にし、10万を超えるドメインをブロックしました。キットはサービスとして貸し出されていました。そのため、技術の乏しい人でも大規模なフィッシング攻撃を実行できました。
テイクダウンの対象
Microsoftの発表によると、対象はYAM Storeというマーケットプレイスと、CoGUI、Haozi、Iron Manという3つのフィッシングキットでした。フィッシングキットとは、偽のログインページを作り、そこへ誘導するおとりのメッセージを送るための既製ソフトウェアです。
Microsoftは、YAM StoreをStorm-3119、キットの開発者をStorm-2990として追跡しています。同社は、キットを作ったのは中国語を話す攻撃者だと、高い確度で判断しています。
YAM Storeは、Microsoft 365とAzure for Educationのテナント、MicrosoftとGoogleの環境、ライセンス、ストレージ、認証情報へのアクセスを販売していました。TRM Labsによると、一部の運営者は、期限切れになった非営利団体や教育機関のドメインを買い取っていました。転売用のMicrosoft 365アカウントを手に入れるためです。
規模
| 項目 | 数値 |
|---|---|
| 2026年1月以降に送られたフィッシングメールとテキストメッセージ | 10億件超 |
| Microsoftの顧客を狙ったメッセージ | 7億5,000万件超 |
| 標的になった組織 | 7万5,000超 |
| 国 | 150か国超 |
| Microsoftが無効にしたアカウント | 2万超 |
| Microsoftがブロックしたドメイン | 10万超 |
The Hacker Newsによると、3つのキットは約1万7,000の固有ドメインを使っていました。
キットの仕組み
Microsoftによると、Iron Manキットは、139を超える国を対象とする2,335を超えるテンプレートを用意していました。このキットは、交通や駐車の当局を含む政府機関になりすましました。銀行、医療機関、小売業者、ストリーミングサービスにもなりすましました。
キットは、検出を逃れるためにいくつかの手口を使っていました。
- 偽のCAPTCHAページ:自動化されたセキュリティスキャナーをブロックします。
- 位置情報フィルターとIPリスト:狙った標的にだけ詐欺を表示します。
- Telegramの通知:被害者が情報を入力すると、運営者に知らせます。
- ライブセッション:運営者が被害者とリアルタイムでやり取りできます。
キットは、ログイン情報と決済カードのデータを収集しました。一部のケースでは、攻撃者がデバイスコードによるサインインを悪用し、アクセストークンを盗みました。これは、利用者が別のデバイスで短いコードを入力するログインの仕組みです。
今回の対応に至った経緯
MicrosoftとTRM Labsによると、日本の警察庁は2025年後半、Microsoftに警告しました。日本の個人と企業を狙った詐欺を受けてのことです。パートナーには、日本のサイバー犯罪対策センターJC3、Health-ISAC、Resecurity、Cloudflare、Oracle、Proofpoint、TRM Labsが含まれていました。Microsoftによると、米国シークレットサービスも関わっていました。
TRM Labsは、同社の情報が、このグループに関連する資産の特定と凍結に役立ったとしています。逮捕者は発表されていません。
「詐欺メッセージは、被害者の目に触れる唯一の部分であることが多い」と、MicrosoftのDigital Crimes Unitを率いるSteven Masada氏は書いています。CyberScoopによると、同氏はこうしたサービスを根絶する難しさについて、「1つを削除してブロックしても、別のものが取って代わる」と述べています。
Microsoftは、最も狙われた業種に、医療、金融サービス、卸売流通、ITが含まれるとしています。最も狙われた国は、日本、米国、オーストラリア、インドでした。
開発者にとっての意味
組織のID、メール、サインインを運用するチームに向けたポイントです。
- フィッシングに強いサインインを使うこと。 Microsoftは、特に管理者アカウントについて、パスキーとフィッシング耐性のある多要素認証を推奨しています。偽のログインページでは、パスキーを再利用できません。
- デバイスコードによるサインインを見直すこと。 攻撃者は、これを悪用してトークンを盗みました。利用者に必要がないなら、アクセスポリシーでブロックすることを検討してください。
- MFAを登録できる場所を制限すること。 Microsoftは、新しいMFA方式とパスキーの登録を、信頼できる場所とデバイスからだけ許可するよう勧めています。
- 教育機関と非営利団体のドメインに注意すること。 YAM Storeは、本物らしく見える.eduや.orgのテナント上のアカウントを販売していました。送信元のドメインが信頼できそうに見えても、送信者が信頼できるという証明にはなりません。
- 代わりが現れると見込むこと。 キットをテイクダウンすれば攻撃者の動きは鈍りますが、新しいキットが現れます。偽ページを1つずつ見つけることに頼らない防御のほうが、長く効果を保ちます。
出典
- Disrupting the service economy behind transnational cybercrime operations - Microsoft
- Global takedown hits network behind 1 billion phishing messages - BleepingComputer
- Microsoft Disrupts 3 Phishing Kits Linked to Over 1 Billion Scam Messages - The Hacker News
- Microsoft and partners disrupt vast Chinese-language phishing kit ecosystem - CyberScoop
関連記事
Microsoft TitanのJWT欠陥、17.3兆行のデータが10代の研究者に露出
Titanは署名のないログイン用JWT(JSON Webトークン)を受け入れていたため、16歳の研究者が17.3兆行を保持する17のデータベースに照会できました。Microsoftは修正し、同氏に5,000ドルを支払いました。
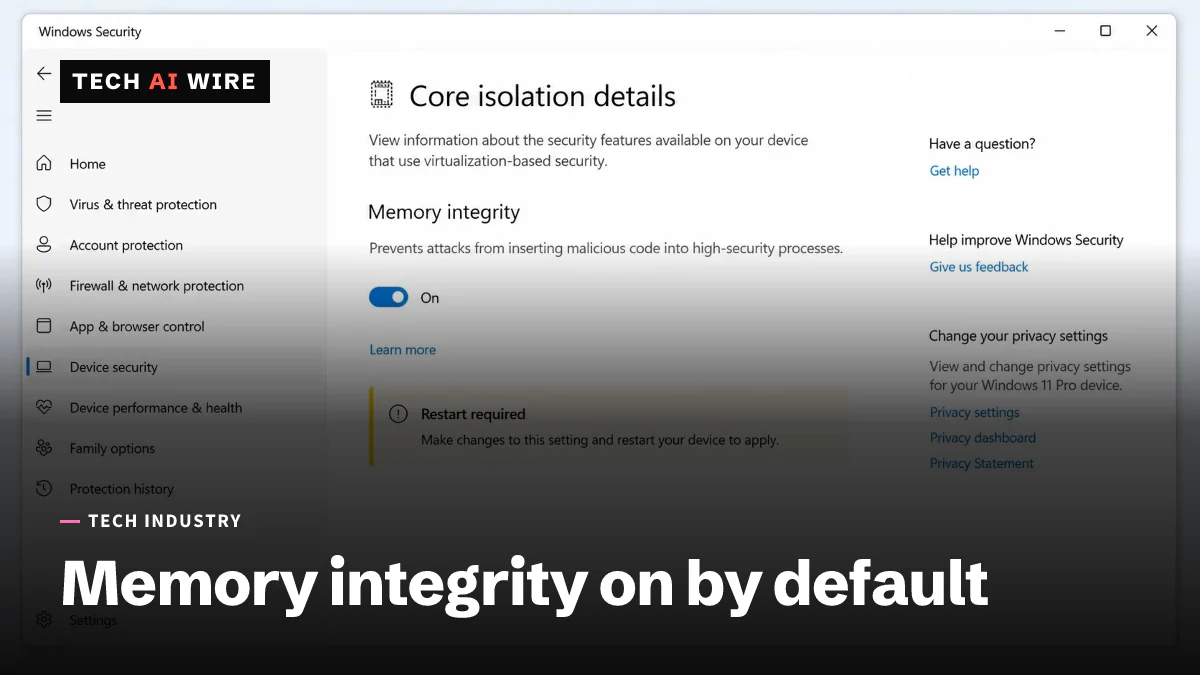
Windows 11、10月13日からメモリ整合性を既定で有効化
マイクロソフトは10月13日の月例更新から、対象PCでWindows 11のカーネル保護を自動的に有効にする。最も壊れやすいのは古いドライバーだ。
Microsoftの10月のPatch Tuesday、過去最多の1,400件超の脆弱性を修正
Microsoftの2026年10月の更新プログラム(Patch Tuesday、パッチチューズデー)は、過去最多となる1,400件超の脆弱性を修正しました。Windows Shellのバグ1件はすでに悪用されており、さらに2件は修正前に公開されていました。