Microsoft perturbe un réseau de phishing à l'origine d'un milliard de messages
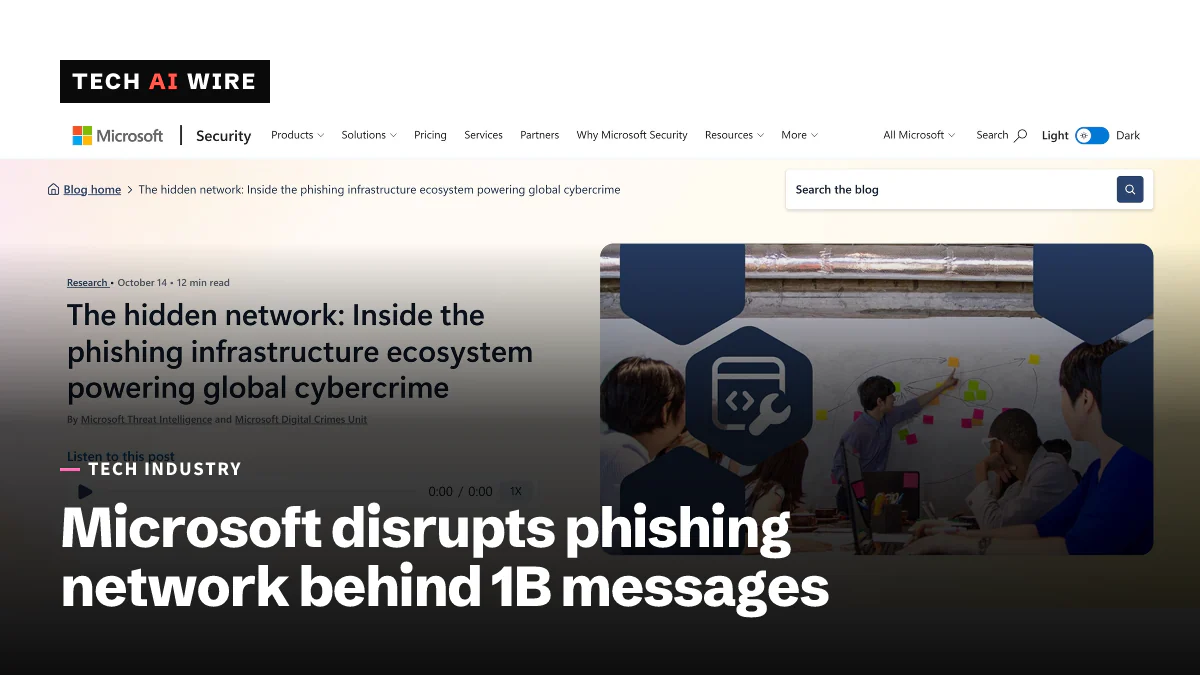
Microsoft et ses partenaires ont perturbé la place de marché YAM Store et trois kits de phishing liés à plus d'un milliard d'e-mails et de SMS frauduleux envoyés à plus de 75 000 organisations.
3 min de lecture
En chiffres
- phishing emails and texts sent since January 2026
- 1B+
- organizations targeted in 150+ countries
- 75,000+
- domains blocked by Microsoft
- 100,000+
- accounts disabled
- 20,000+
Microsoft et un groupe de partenaires ont perturbé une place de marché de la cybercriminalité et trois kits de phishing liés à plus d'un milliard d'e-mails et de SMS frauduleux cette année. L'opération a été annoncée le 14 octobre 2026. Elle a été menée en vertu d'une ordonnance d'un tribunal fédéral américain en Floride. Microsoft a désactivé plus de 20 000 comptes et bloqué plus de 100 000 domaines. Les kits étaient loués sous forme de service, ce qui permettait à des personnes peu qualifiées de mener de vastes campagnes de phishing.
Ce qui a été démantelé
Selon l'annonce de Microsoft, les cibles étaient une place de marché appelée YAM Store et trois kits de phishing : CoGUI, Haozi et Iron Man. Un kit de phishing est un logiciel prêt à l'emploi. Il sert à créer de fausses pages de connexion et à envoyer les leurres qui y renvoient.
Microsoft suit YAM Store sous le nom de Storm-3119 et les développeurs des kits sous celui de Storm-2990. L'entreprise affirme avec un haut degré de confiance que des acteurs sinophones ont construit les kits.
YAM Store vendait des accès à des tenants Microsoft 365 et Azure for Education et à des environnements Microsoft et Google, ainsi que des licences, du stockage et des identifiants. Certains opérateurs achetaient des domaines expirés d'organisations à but non lucratif et d'établissements d'enseignement pour obtenir des comptes Microsoft 365 à revendre, rapporte TRM Labs.
L'ampleur
| Mesure | Chiffre |
|---|---|
| E-mails et SMS de phishing envoyés depuis janvier 2026 | Plus d'un milliard |
| Messages visant des clients de Microsoft | Plus de 750 millions |
| Organisations ciblées | Plus de 75 000 |
| Pays | Plus de 150 |
| Comptes désactivés par Microsoft | Plus de 20 000 |
| Domaines bloqués par Microsoft | Plus de 100 000 |
The Hacker News rapporte que les trois kits utilisaient environ 17 000 domaines distincts.
Comment fonctionnaient les kits
Le kit Iron Man proposait plus de 2 335 modèles couvrant plus de 139 pays, selon Microsoft. Il usurpait l'identité d'agences gouvernementales, notamment d'autorités de la circulation et du stationnement. Il imitait aussi des banques, des prestataires de santé, des détaillants et des services de streaming.
Les kits utilisaient plusieurs astuces pour échapper à la détection :
- De fausses pages CAPTCHA qui bloquent les scanners de sécurité automatisés.
- Des filtres de localisation et des listes d'adresses IP qui n'affichent l'arnaque qu'aux cibles visées.
- Des alertes Telegram qui préviennent l'opérateur quand une victime saisit ses informations.
- Des sessions en direct qui permettent aux opérateurs d'interagir avec une victime en temps réel.
Ils récupéraient les identifiants de connexion et les données de cartes de paiement. Dans certains cas, les attaquants ont détourné la connexion par code d'appareil (device code) pour voler des jetons d'accès. Il s'agit d'un mode de connexion où l'utilisateur saisit un code court sur un second appareil.
Comment l'affaire s'est construite
L'Agence nationale de police du Japon a alerté Microsoft fin 2025 après des fraudes visant des particuliers et des entreprises au Japon, selon Microsoft et TRM Labs. Les partenaires comprenaient le centre japonais de lutte contre la cybercriminalité JC3, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint et TRM Labs. Microsoft indique que le Secret Service américain a aussi participé.
TRM Labs affirme que ses renseignements ont aidé à localiser et à geler des avoirs liés au groupe. Aucune arrestation n'a été annoncée.
« Le message frauduleux est souvent la seule partie que voient les victimes », a écrit Steven Masada, qui dirige la Digital Crimes Unit de Microsoft. CyberScoop le cite sur la difficulté d'éradiquer de tels services : « Supprimez et bloquez-en un, et un autre prend sa place. »
Microsoft cite la santé, les services financiers, le commerce de gros et l'informatique parmi les secteurs les plus ciblés. Le Japon, les États-Unis, l'Australie et l'Inde étaient les pays les plus ciblés.
Ce que cela signifie pour les développeurs
Pour les équipes qui gèrent l'identité, la messagerie ou la connexion de leur organisation :
- Utilisez une connexion résistante au phishing. Microsoft recommande les clés d'accès (passkeys) et l'authentification multifacteur (MFA) résistante au phishing, en particulier pour les comptes administrateurs. Une fausse page de connexion ne peut pas réutiliser une clé d'accès.
- Réexaminez la connexion par code d'appareil. Les attaquants l'ont détournée pour voler des jetons. Si vos utilisateurs n'en ont pas besoin, envisagez de la bloquer dans vos stratégies d'accès.
- Limitez les lieux d'enregistrement de la MFA. Microsoft conseille de n'autoriser les nouvelles méthodes MFA et les clés d'accès que depuis des emplacements et des appareils de confiance.
- Traitez avec prudence les domaines d'enseignement et d'organisations à but non lucratif. YAM Store vendait des comptes sur des tenants .edu et .org d'apparence authentique. Un domaine d'expéditeur qui inspire confiance ne prouve pas que l'expéditeur est fiable.
- Attendez-vous à des remplaçants. Démanteler des kits ralentit les attaquants, mais de nouveaux kits apparaissent. Les défenses qui ne dépendent pas de la détection de chaque fausse page durent plus longtemps.
Sources
- Disrupting the service economy behind transnational cybercrime operations - Microsoft
- Global takedown hits network behind 1 billion phishing messages - BleepingComputer
- Microsoft Disrupts 3 Phishing Kits Linked to Over 1 Billion Scam Messages - The Hacker News
- Microsoft and partners disrupt vast Chinese-language phishing kit ecosystem - CyberScoop
Articles liés
Microsoft Titan : une faille a exposé 17 300 milliards de lignes à un adolescent
Titan acceptait des jetons de connexion non signés : un adolescent de 16 ans a pu interroger 17 bases de données contenant 17 300 milliards de lignes. Microsoft a corrigé la faille et lui a versé 5 000 dollars.
Windows 11 active l'intégrité de la mémoire par défaut dès le 13 octobre
Microsoft activera automatiquement la protection du noyau de Windows 11 sur les PC éligibles à partir du Patch Tuesday du 13 octobre. Les vieux pilotes sont les plus exposés.
Le Patch Tuesday d'octobre de Microsoft corrige un record de plus de 1 400 failles
Les mises à jour d'octobre 2026 de Microsoft corrigent plus de 1 400 failles, un record. Une faille de Windows Shell est déjà exploitée, et deux autres étaient publiques avant le correctif.