Microsoft desarticula rede de phishing por trás de 1 bilhão de mensagens
A Microsoft e parceiros desarticularam o mercado YAM Store e três kits de phishing ligados a mais de 1 bilhão de e-mails e mensagens de texto de golpe enviados a mais de 75.000 organizações.
3 min de leitura
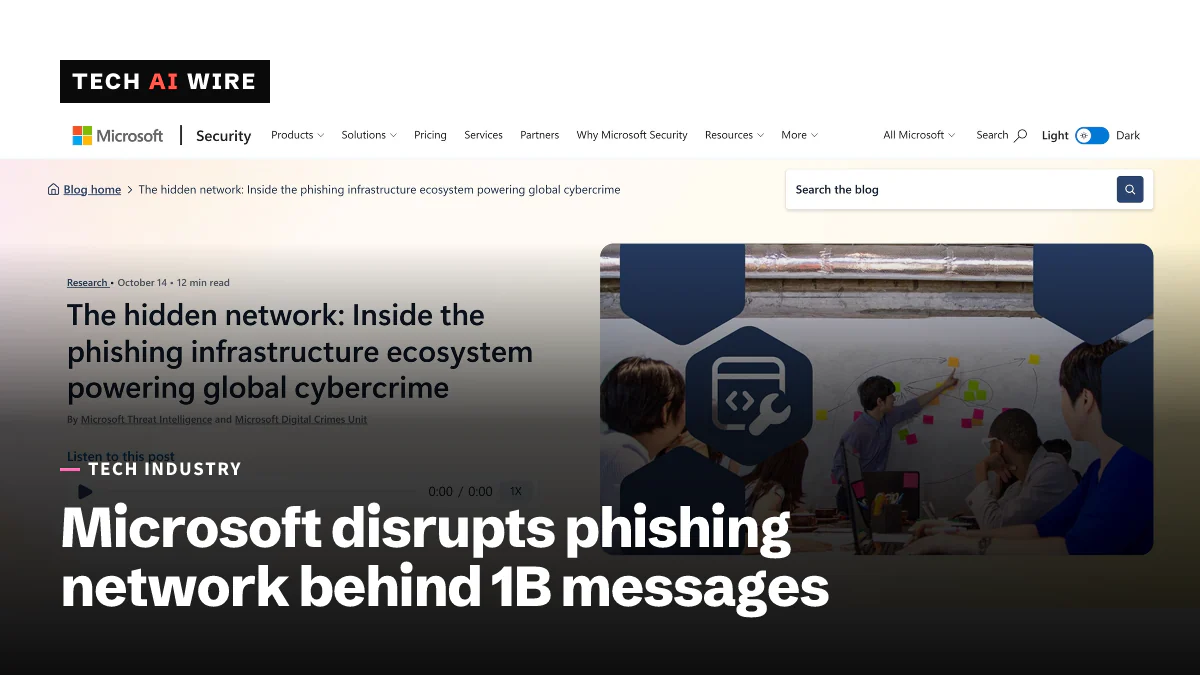
Em números
- phishing emails and texts sent since January 2026
- 1B+
- organizations targeted in 150+ countries
- 75,000+
- domains blocked by Microsoft
- 100,000+
- accounts disabled
- 20,000+
A Microsoft e um grupo de parceiros desarticularam um mercado de cibercrime e três kits de phishing ligados a mais de 1 bilhão de e-mails e mensagens de texto de golpe neste ano. A operação foi anunciada em 14 de outubro de 2026 e realizada com base em uma ordem de um tribunal federal dos EUA na Flórida. A Microsoft desativou mais de 20.000 contas e bloqueou mais de 100.000 domínios. Os kits eram alugados como serviço, o que permitia que pessoas com pouca habilidade conduzissem grandes campanhas de phishing.
O que foi derrubado
Segundo o anúncio da Microsoft, os alvos foram um mercado chamado YAM Store e três kits de phishing: CoGUI, Haozi e Iron Man. Um kit de phishing é um software pronto para criar páginas de login falsas e enviar as iscas que levam a elas.
A Microsoft rastreia o YAM Store como Storm-3119 e os desenvolvedores dos kits como Storm-2990. Ela diz, com alto grau de confiança, que agentes de língua chinesa construíram os kits.
O YAM Store vendia acesso a tenants do Microsoft 365 e do Azure for Education, ambientes da Microsoft e do Google, licenças, armazenamento e credenciais. Alguns operadores compraram domínios expirados de organizações sem fins lucrativos e de instituições de ensino para obter contas do Microsoft 365 para revenda, informa a TRM Labs.
A escala
| Medida | Número |
|---|---|
| E-mails e mensagens de texto de phishing enviados desde janeiro de 2026 | Mais de 1 bilhão |
| Mensagens dirigidas a clientes da Microsoft | Mais de 750 milhões |
| Organizações visadas | Mais de 75.000 |
| Países | Mais de 150 |
| Contas desativadas pela Microsoft | Mais de 20.000 |
| Domínios bloqueados pela Microsoft | Mais de 100.000 |
O The Hacker News informa que os três kits usaram cerca de 17.000 domínios únicos.
Como os kits funcionavam
O kit Iron Man oferecia mais de 2.335 modelos que cobriam mais de 139 países, diz a Microsoft. Ele se passava por órgãos do governo, incluindo autoridades de trânsito e de estacionamento, além de bancos, prestadores de serviços de saúde, varejistas e serviços de streaming.
Os kits usavam vários truques para evitar a detecção:
- Páginas de CAPTCHA falsas que bloqueiam scanners de segurança automatizados.
- Filtros de localização e listas de IP que mostram o golpe só para os alvos pretendidos.
- Alertas no Telegram que avisam o operador quando uma vítima digita seus dados.
- Sessões ao vivo que permitem que os operadores interajam com a vítima em tempo real.
Os kits coletavam dados de login e dados de cartões de pagamento. Em alguns casos, os atacantes abusaram do login por código de dispositivo (device code) para roubar tokens de acesso. Trata-se de um fluxo de login em que o usuário digita um código curto em um segundo dispositivo.
Como o caso se formou
A Agência Nacional de Polícia do Japão alertou a Microsoft no fim de 2025, depois de fraudes contra pessoas e empresas no Japão, segundo a Microsoft e a TRM Labs. Entre os parceiros estavam o centro de cibercrime JC3, do Japão, o Health-ISAC, a Resecurity, a Cloudflare, a Oracle, a Proofpoint e a TRM Labs. A Microsoft diz que o Serviço Secreto dos EUA também participou.
A TRM Labs diz que sua inteligência ajudou a localizar e congelar ativos ligados ao grupo. Nenhuma prisão foi anunciada.
“A mensagem de golpe costuma ser a única parte que as vítimas veem”, escreveu Steven Masada, que lidera a Digital Crimes Unit da Microsoft. O CyberScoop cita uma fala dele sobre como é difícil acabar com esses serviços: “Apague e bloqueie um, e outro toma o seu lugar.”
A Microsoft aponta saúde, serviços financeiros, distribuição atacadista e TI entre os setores mais visados. Japão, EUA, Austrália e Índia foram os países mais visados.
O que isso significa para desenvolvedores
Para equipes que cuidam de identidade, e-mail ou login na sua organização:
- Use login resistente a phishing. A Microsoft recomenda passkeys e autenticação multifator resistente a phishing, principalmente para contas de administrador. Páginas de login falsas não conseguem reutilizar uma passkey.
- Revise o login por código de dispositivo. Os atacantes abusaram dele para roubar tokens. Se seus usuários não precisam dele, considere bloqueá-lo nas suas políticas de acesso.
- Restrinja onde a MFA é registrada. A Microsoft recomenda permitir novos métodos de MFA e passkeys só a partir de locais e dispositivos confiáveis.
- Trate domínios de ensino e de organizações sem fins lucrativos com cuidado. O YAM Store vendia contas em tenants .edu e .org com aparência real. Um domínio de remetente com aparência confiável não prova que o remetente é confiável.
- Espere substitutos. Derrubar kits atrasa os atacantes, mas novos aparecem. Defesas que não dependem de identificar cada página falsa duram mais.
Fontes
- Disrupting the service economy behind transnational cybercrime operations - Microsoft
- Global takedown hits network behind 1 billion phishing messages - BleepingComputer
- Microsoft Disrupts 3 Phishing Kits Linked to Over 1 Billion Scam Messages - The Hacker News
- Microsoft and partners disrupt vast Chinese-language phishing kit ecosystem - CyberScoop
Artigos relacionados
Microsoft Titan: falha expôs 17,3 trilhões de linhas de dados a um adolescente
O Titan aceitava tokens de login sem assinatura, e um jovem de 16 anos pôde consultar 17 bancos de dados com 17,3 trilhões de linhas. A Microsoft corrigiu a falha e lhe pagou US$ 5.000.
Windows 11 ativa a integridade de memória por padrão a partir de 13 de outubro
A Microsoft vai ligar automaticamente a proteção do núcleo do Windows 11 nos PCs elegíveis a partir do Patch Tuesday de 13 de outubro. Os drivers antigos são o que mais tende a quebrar.
Patch Tuesday de outubro da Microsoft corrige recorde de mais de 1.400 falhas
As atualizações de outubro de 2026 da Microsoft corrigem mais de 1.400 falhas, um recorde. Um bug do Windows Shell já está sendo explorado, e outros dois eram públicos antes da correção.