Homebrew 7.0.0 baut keine Bottles mehr für Intel-Macs
Homebrew 7.0.0 stuft Intel-Macs auf Tier 3 herab. Dort kompiliert brew install nun aus dem Quelltext, und der Support endet im oder nach September 2027.
4 Min. Lesezeit
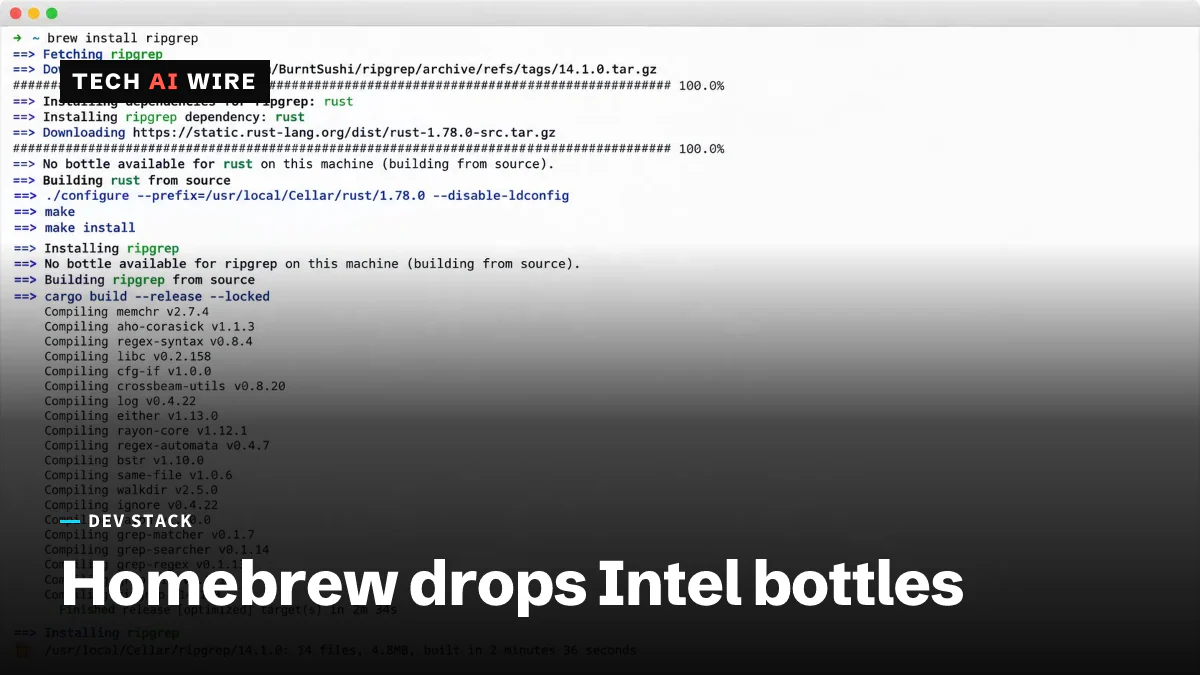
Homebrew 7.0.0 ist am 13. September 2026 erschienen und stuft Intel-Macs auf die niedrigste Support-Stufe des Projekts herab. Homebrew baut für diese Rechner keine fertigen Binärdateien mehr. Eine Installation, die früher Sekunden dauerte, kann jetzt Minuten mit Kompilieren verbringen.
Homebrew ist der Paketmanager, mit dem die meisten Mac-Entwickler Kommandozeilen-Software installieren. Das Projekt nennt eine vorgebaute Binärdatei eine "Bottle". Gibt es eine Bottle, lädt der Installationsbefehl sie herunter und packt sie aus. Gibt es keine, baut Homebrew das Programm auf Ihrem eigenen Rechner aus dem Quelltext.
Was 7.0.0 sofort entfernt
Die Release Notes von Homebrew nennen vier Dinge, die direkt nach dem Upgrade nicht mehr funktionieren.
| In 7.0.0 entfernt | Was Sie stattdessen tun |
|---|---|
| macOS 10.15 Catalina und älter | Nichts. Homebrew läuft dort nicht mehr |
Das Docker-Image ghcr.io/homebrew/ubuntu22.04 | Wechseln Sie zu ghcr.io/homebrew/brew:latest |
Verweise auf Homebrew/actions/*@master | Pinnen Sie stattdessen einen datierten Release-Tag |
| setuid-Wrapper mit abweichenden Benutzer-IDs | Werden nicht mehr beachtet |
Die Änderung an GitHub Actions ist die, die einen Build ohne Warnung zerbricht. Homebrew hat den Branch master aus seinem Actions-Repository gelöscht. Jeder Workflow, der noch darauf zeigt, scheitert beim nächsten Lauf.
Intel-Macs rücken auf Tier 3
Homebrew sortiert jede Plattform in vier Stufen. Die Seite zu den Support-Stufen nennt Tier 1 "the most reliable experience using Homebrew" mit "full CI coverage". Tier 2 ist "not fully supported" und kann "reduced reliability or performance" bringen. Tier-3-Konfigurationen "may fail to function reliably".
| Plattform | Stufe nach 7.0.0 |
|---|---|
| Apple Silicon mit macOS Golden Gate 27, Tahoe 26 oder Sequoia 15 | Tier 1 |
| Apple Silicon mit macOS Big Sur 11 bis Sonoma 14 | Tier 3 |
| Intel x86_64 mit macOS Big Sur 11 bis Tahoe 26 | Tier 3 |
| macOS Catalina 10.15 und älter | Nicht unterstützt |
Die Dokumentation ist bei der Frist deutlich. "Homebrew has stopped building new bottles for Intel systems, and will remove the ability to run Homebrew on Intel systems in or after September 2027", heißt es auf der Seite zu den Support-Stufen. ByteIota berichtet, dass das Projekt verbliebene Intel-Nutzer auf MacPorts verweist, einen konkurrierenden Paketmanager für macOS.
Lesen Sie die Tabelle genau, wenn Sie einen Apple-Silicon-Mac besitzen. Sonoma 14 ist auch dort Tier 3. Sequoia 15 ist jetzt die älteste Version, die auf irgendeiner Hardware vollen Support bekommt.
Ein Schwachstellen-Scanner und eine strengere Sandbox
Version 7.0.0 bringt den Befehl brew vulns mit. Er prüft Ihre installierten Pakete gegen eine neue Homebrew Advisory Database. ByteIota berichtet, dass die Ergebnisse dem OSV-Format folgen, einer gemeinsamen Art, bekannte Schwachstellen zu beschreiben. Derselbe Bericht sagt, der Befehl gebe JSON für Continuous Integration aus und könne nach Schweregrad filtern.
Die Sandbox wurde auf beiden Plattformen strenger. Eine Sandbox ist der Zaun, den ein Paketmanager um einen Build zieht, damit dieser den Rest Ihres Systems nicht anfassen kann. Unter macOS schränkt Homebrew jetzt das Starten von Apps, die Nutzung von Mach-Diensten und das Öffnen von Unix-Sockets ein. Außerdem blockiert es standardmäßig Lesezugriffe auf Ihr Home-Verzeichnis. Unter Linux hat das Projekt Bubblewrap durch Landlock ersetzt, eine Rechtefunktion im Kernel selbst.
Drei Abkündigungen haben eine lange Zündschnur. Die Release Notes nennen den 11. Dezember 2027 als Frist für post_install-Blöcke in Formulas, Flight-Blöcke in Casks, HOMEBREW_NO_SANDBOX_LINUX und HOMEBREW_ARCH. Das Bootstrapping vom eingefrorenen Branch Homebrew/brew master endet am 1. März 2027.
Was das für Entwickler bedeutet
Reparieren Sie zuerst Ihre Continuous Integration. Der Branch master und das Ubuntu-22.04-Image sind beide weg, und keiner der beiden Fehler wird aus der Meldung heraus offensichtlich sein. Durchsuchen Sie Ihre Workflow-Dateien heute nach @master und nach ubuntu22.04, bevor eine Merge-Queue sie für Sie findet.
Planen Sie echte Zeit für Intel-Builds ein. Ein Tier-3-Rechner kompiliert große Pakete, statt sie herunterzuladen, und eine Toolchain oder ein Datenbankserver kann lange brauchen. Wenn ein Intel-Mac Ihr Build-Runner ist, messen Sie jetzt eine vollständige Installation. Entscheiden Sie dann, ob diese Zahl noch in Ihre Pipeline passt.
Führen Sie brew vulns einmal aus und lesen Sie die ganze Liste. Es ist das erste Mal, dass Homebrew Ihnen bekannte Probleme in bereits installierter Software meldet, und der erste Lauf ist meist der laute. Hängen Sie die JSON-Ausgabe erst in Ihre Pipeline, wenn Sie das Vorhandene sortiert haben.
Rechnen Sie damit, dass einige Formulas an der neuen Sandbox scheitern. Lesezugriffe auf das Home-Verzeichnis standardmäßig zu blockieren, ist die Änderung, die am ehesten einen Build auffliegen lässt, der still von einer Dotfile abhing. Scheitert einer, prüfen Sie die Sandbox, bevor Sie den Compiler verdächtigen, und melden Sie den Fehler upstream.
Planen Sie Ihre macOS-Upgrades rund um Sequoia 15. Alles Ältere ist jetzt Tier 3, auch Sonoma 14 auf Apple-Silicon-Hardware wie dem neuesten Mac mini und Mac Studio. Der September 2027 ist das Datum für den Kalender, wenn Sie noch von einer Intel-Maschine abhängen.
Quellen
- Homebrew 7.0.0 - Homebrew
- Homebrew 7.0.0: Intel Macs Demoted, brew vulns Now Live - ByteIota
- Homebrew Documentation: Support Tiers - Homebrew Documentation
Ähnliche Artikel
Quelloffene Firmware startet auf einem AMD-Desktop-Board für Endkunden
Coreboot und AMDs openSIL laufen jetzt auf dem MSI B850P, einem echten Desktop-AM5-Board. Das senkt den Anteil an Closed-Source-Firmware-Code um 79,1 Prozent, aber es ist ein kostenpflichtiges Produkt, kein kostenloser Download.
Asahi Linux unterstützt jetzt offiziell Macs der M3-Reihe
Asahi Linux hat die Unterstützung für M3, M3 Pro und M3 Max in den Installer übernommen. WLAN, USB 3 und AV1-Dekodierung laufen. Schlafmodus, HDMI und schnelle 3D nicht.
Kubernetes 1.37 hebt den Rootless-Modus auf Beta
Kubernetes 1.37 setzt KubeletInUserNamespace auf Beta. Kubelet, Container-Runtimes, CNI-Plugins und kube-proxy können nun alle als normaler Benutzer laufen.