Homebrew 7.0.0 cesse de construire des bottles pour les Mac Intel
Homebrew 7.0.0 rétrograde les Mac Intel au Tier 3. brew install y compile désormais depuis les sources, et la prise en charge s'arrête en septembre 2027 ou après.
4 min de lecture
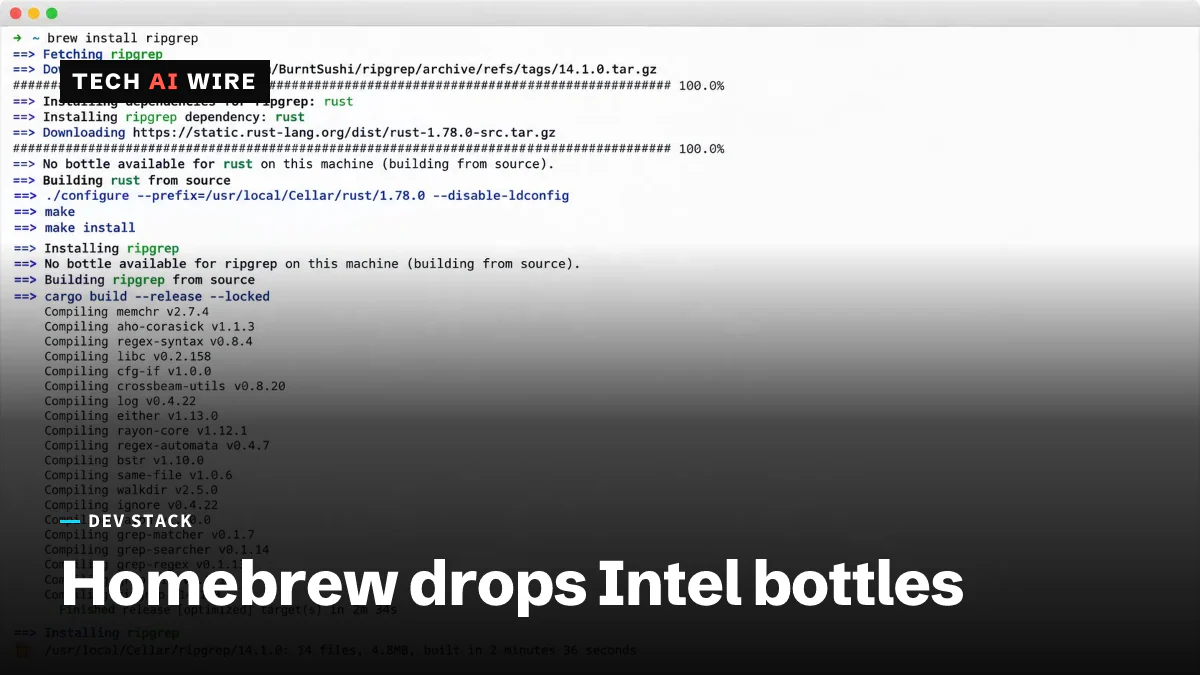
Homebrew 7.0.0 est sorti le 13 septembre 2026 et il rétrograde les Mac Intel au niveau de prise en charge le plus bas du projet. Homebrew ne construit plus de binaires prêts à l'emploi pour ces machines. Une installation qui prenait quelques secondes peut maintenant demander plusieurs minutes de compilation.
Homebrew est le gestionnaire de paquets que la plupart des développeurs Mac utilisent pour installer des logiciels en ligne de commande. Le projet appelle « bottle » un binaire préconstruit. Quand une bottle existe, la commande d'installation la télécharge et la décompresse. Quand il n'y en a pas, Homebrew construit le programme depuis les sources sur votre propre machine.
Ce que 7.0.0 supprime dès le premier jour
Les notes de version de Homebrew citent quatre choses qui cessent de fonctionner dès la mise à jour.
| Supprimé dans 7.0.0 | Ce qu'il faut faire à la place |
|---|---|
| macOS 10.15 Catalina et antérieur | Rien. Homebrew n'y tourne plus |
L'image Docker ghcr.io/homebrew/ubuntu22.04 | Passez à ghcr.io/homebrew/brew:latest |
Les références à Homebrew/actions/*@master | Fixez plutôt une étiquette de version datée |
| Les wrappers setuid avec des identifiants d'utilisateur différents | Ils ne sont plus honorés |
Le changement sur GitHub Actions est celui qui casse une compilation sans prévenir. Homebrew a supprimé la branche master de son dépôt actions. Tout workflow qui pointe encore dessus échouera à sa prochaine exécution.
Les Mac Intel passent au Tier 3
Homebrew classe chaque plateforme en quatre niveaux. Sa page des niveaux de prise en charge décrit le Tier 1 comme « the most reliable experience using Homebrew », avec « full CI coverage ». Le Tier 2 est « not fully supported » et peut amener « reduced reliability or performance ». Les configurations en Tier 3 « may fail to function reliably ».
| Plateforme | Niveau après 7.0.0 |
|---|---|
| Apple Silicon sous macOS Golden Gate 27, Tahoe 26 ou Sequoia 15 | Tier 1 |
| Apple Silicon sous macOS Big Sur 11 jusqu'à Sonoma 14 | Tier 3 |
| Intel x86_64 sous macOS Big Sur 11 jusqu'à Tahoe 26 | Tier 3 |
| macOS Catalina 10.15 et antérieur | Non pris en charge |
La documentation est directe sur l'échéance. « Homebrew has stopped building new bottles for Intel systems, and will remove the ability to run Homebrew on Intel systems in or after September 2027 », indique la page des niveaux. ByteIota rapporte que le projet oriente ceux qui restent sur Intel vers MacPorts, un gestionnaire de paquets concurrent pour macOS.
Lisez le tableau attentivement si vous avez un Mac Apple Silicon. Sonoma 14 y est aussi en Tier 3. Sequoia 15 est désormais la plus ancienne version pleinement prise en charge, quelle que soit la machine.
Un scanner de vulnérabilités et un bac à sable plus strict
La version 7.0.0 ajoute une commande brew vulns. Elle compare ce que vous avez installé à une nouvelle Homebrew Advisory Database. ByteIota rapporte que les résultats suivent le format OSV, une façon commune de décrire les vulnérabilités connues. Le même article indique que la commande produit du JSON pour l'intégration continue et sait filtrer par gravité.
Le bac à sable est devenu plus strict sur les deux plateformes. Un bac à sable est la clôture qu'un gestionnaire de paquets pose autour d'une compilation, pour qu'elle ne touche pas au reste de votre système. Sous macOS, Homebrew restreint désormais le lancement d'applications, l'usage des services Mach et l'ouverture de sockets Unix. Il bloque aussi par défaut la lecture de votre répertoire personnel. Sous Linux, le projet a remplacé Bubblewrap par Landlock, une fonction de permissions intégrée au noyau lui-même.
Trois abandons ont une mèche longue. Les notes de version donnent le 11 décembre 2027 comme échéance pour les blocs post_install des formules, les blocs flight des casks, HOMEBREW_NO_SANDBOX_LINUX et HOMEBREW_ARCH. L'amorçage depuis la branche master gelée de Homebrew/brew cesse de fonctionner le 1er mars 2027.
Ce que cela signifie pour les développeurs
Réparez d'abord votre intégration continue. La branche master et l'image Ubuntu 22.04 ont toutes deux disparu, et aucune des deux pannes ne sautera aux yeux dans le message d'erreur. Cherchez @master et ubuntu22.04 dans vos fichiers de workflow dès aujourd'hui, avant qu'une file de fusion ne les trouve pour vous.
Prévoyez du temps réel pour les compilations Intel. Une machine en Tier 3 compile les gros paquets au lieu de les télécharger, et une chaîne d'outils ou un serveur de base de données peut prendre un long moment. Si un Mac Intel est votre machine de compilation, chronométrez une installation complète maintenant. Décidez ensuite si ce chiffre tient encore dans votre pipeline.
Lancez brew vulns une fois et lisez toute la liste. C'est la première fois que Homebrew vous signale des problèmes connus dans des logiciels déjà installés, et la première exécution est en général la plus bruyante. Ne branchez la sortie JSON sur votre pipeline qu'après avoir trié ce qui s'y trouve.
Attendez-vous à voir quelques formules casser sous le nouveau bac à sable. Bloquer par défaut la lecture du répertoire personnel est le changement le plus susceptible de révéler une compilation qui dépendait discrètement d'un fichier de configuration caché. En cas d'échec, vérifiez le bac à sable avant d'accuser le compilateur, et remontez le bogue en amont.
Planifiez vos mises à jour de macOS autour de Sequoia 15. Tout ce qui est plus ancien est maintenant en Tier 3, y compris Sonoma 14 sur du matériel Apple Silicon comme les derniers Mac mini et Mac Studio. Septembre 2027 est la date à noter si vous dépendez encore d'une machine Intel.
Sources
- Homebrew 7.0.0 - Homebrew
- Homebrew 7.0.0: Intel Macs Demoted, brew vulns Now Live - ByteIota
- Homebrew Documentation: Support Tiers - Homebrew Documentation
Articles liés
Un firmware open source démarre sur une carte de bureau AMD grand public
Coreboot et l'openSIL d'AMD tournent désormais sur la MSI B850P, une vraie carte de bureau AM5. Cela réduit de 79,1 % le code de firmware fermé, mais c'est un produit payant, pas un téléchargement gratuit.
Asahi Linux prend désormais officiellement en charge les Mac M3
Asahi Linux a intégré la prise en charge des M3, M3 Pro et M3 Max à son installateur. Le Wi-Fi, l'USB 3 et le décodage AV1 fonctionnent. La veille, le HDMI et la 3D rapide, non.
Kubernetes 1.37 fait passer le mode rootless en bêta
Kubernetes 1.37 fait passer KubeletInUserNamespace en bêta. Le kubelet, les runtimes de conteneurs, les plugins CNI et kube-proxy peuvent tous tourner en utilisateur ordinaire.