Claude Code: as permissões, explicadas
O Claude Code verifica as regras deny, depois ask, depois allow, e um allow estreito nunca vence um deny amplo. Seis testes do Tech AI Wire mostram onde as regras param.
Por Claire Whitmore
5 min de leitura
Traduzido automaticamente do original em inglês, que Claire Whitmore verificou e editou. Prevalece a versão em inglês. Como trabalhamos
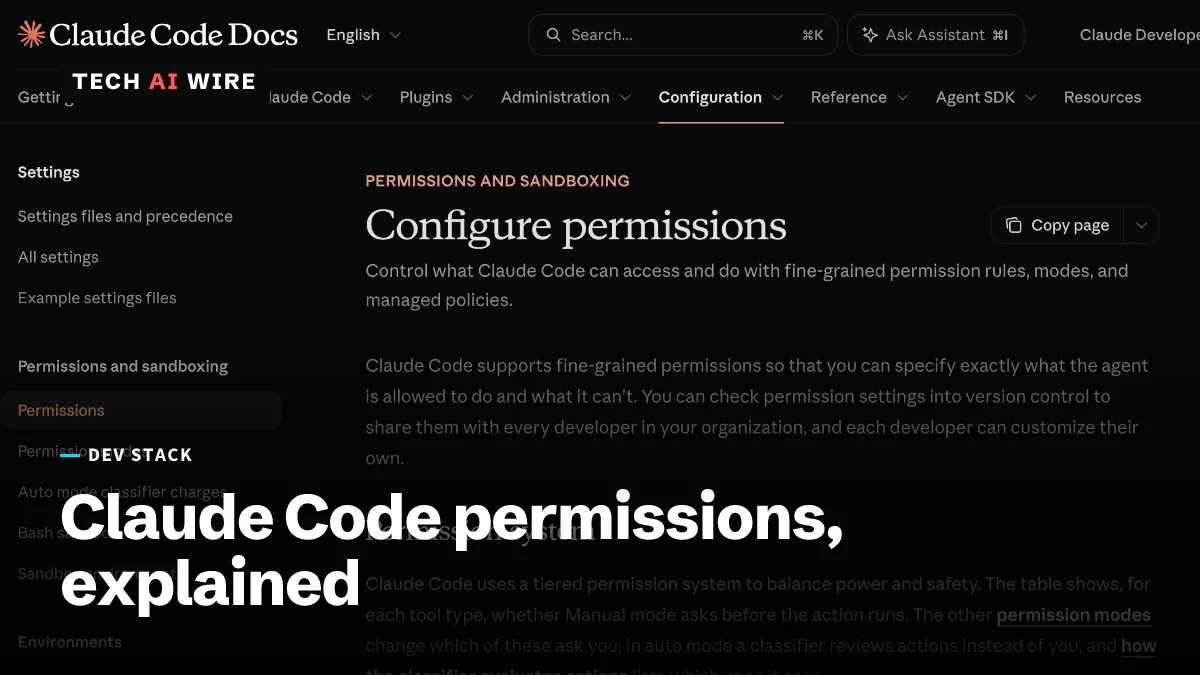
As permissões do Claude Code são as regras que decidem o que o agente de programação da Anthropic pode fazer por conta própria. Elas também dizem o que ele precisa perguntar antes e o que nunca pode fazer. Elas ficam em arquivos de configuração JSON, como três listas: allow, ask e deny. Um modo de permissão define o que acontece com tudo o que nenhuma regra cobre. Configurá-las errado ou enterra você em pedidos de confirmação ou deixa o agente executar comandos que você nunca quis aprovar.
Como funcionam as permissões do Claude Code
Cada regra nomeia uma ferramenta, com um padrão opcional entre parênteses. Bash(npm run test *) corresponde a qualquer comando de shell que comece com npm run test. Read(./.env) corresponde a um único arquivo. WebFetch(domain:example.com) corresponde a um único site. Um nome de ferramenta sozinho, como Bash, corresponde a qualquer uso dessa ferramenta.
O que mais importa é a ordem. A página de permissões da Anthropic diz: "As regras são avaliadas nesta ordem: deny, depois ask, depois allow. A primeira correspondência nessa ordem determina o resultado, e a especificidade da regra não muda a ordem." Assim, um deny amplo como Bash(aws *) também bloqueia aws s3 ls, mesmo que um allow mais estreito nomeie exatamente esse comando. Nas palavras da documentação, "uma regra allow não consegue abrir uma exceção dentro de uma regra deny".
Nem todo guia concorda. Um post de abril de 2026 no blog de Vincent Qiao diz que o Claude Code "avalia primeiro a regra mais específica". A página oficial e o teste do Tech AI Wire abaixo dizem o contrário.
As regras vêm de vários arquivos, e as listas são combinadas em vez de substituídas. A página de configurações dá a ordem para valores únicos, da maior prioridade para a menor: "configurações gerenciadas, linha de comando, projeto local, projeto compartilhado, usuário." As configurações gerenciadas são definidas por um empregador e não podem ser substituídas. O arquivo de projeto compartilhado, .claude/settings.json, foi feito para ser enviado ao Git em um commit. O arquivo local, .claude/settings.local.json, é para uma única pessoa e fica fora do Git. E um deny em qualquer arquivo vence, já que "as regras deny de qualquer escopo são avaliadas antes das regras allow."
Os seis modos de permissão
Um modo é o recurso padrão para chamadas que nenhuma regra cobre. O Claude Code 2.1.325 aceita seis na opção --permission-mode. Esta tabela resume cada um com base na documentação da Anthropic.
| Modo | O que roda sem perguntar | Melhor para |
|---|---|---|
default (exibido como Manual) | Leituras; qualquer outra ferramenta pergunta no primeiro uso | Repositórios desconhecidos |
acceptEdits | Leituras, edições de arquivos e mkdir, touch, mv, cp na pasta de trabalho | Sessões com muitas edições que você acompanha |
plan | Leituras e comandos de shell somente leitura; nenhuma edição nos arquivos-fonte | Planejar antes de mudar |
auto | Tudo, com uma verificação em segundo plano nas ações de shell e de rede | Tarefas longas em que você confia |
dontAsk | Só ferramentas pré-aprovadas; tudo o que pediria confirmação é negado | Scripts e CI |
bypassPermissions | Tudo, exceto ações que nenhum modo aprova automaticamente | Apenas contêineres e VMs isolados |
As regras deny continuam bloqueando em todos os modos, inclusive no bypassPermissions, segundo a página de modos de permissão.
Teste do Tech AI Wire: seis regras, seis resultados
O teste foi feito em 18 de novembro de 2026, no macOS 26.6 com o Claude Code 2.1.325, em uma pasta Git vazia. Cada execução usou claude -p com --permission-mode dontAsk, de modo que uma chamada que pediria confirmação era negada. A opção --settings forneceu as regras, e --setting-sources local deixou de fora as configurações da própria máquina. O modelo Haiku recebeu o pedido de executar um comando, e a saída JSON foi verificada em busca de permission_denials.
| Teste | Regras | Comando | Resultado |
|---|---|---|---|
| A | allow Bash(echo hello) | echo hello | Executou |
| B | allow Bash(echo hello), deny Bash(echo *) | echo hello | Negado |
| C | allow Bash(echo hello), ask Bash(echo *) | echo hello | Negado |
| D | sem regras | echo hello | Executou |
| E | allow Bash(cat *), deny Read(./secret.txt) | cat secret.txt | Negado |
| F | allow Bash(python3 *), deny Read(./secret.txt) | python3 -c "print(open('secret.txt').read())" | Executou e exibiu o arquivo |
Os testes B e C confirmam a ordem: o deny e o ask mais amplos vencem ambos o allow exato. O teste D rodou sem nenhuma regra, porque echo está no conjunto embutido de comandos somente leitura do Claude Code. O teste E mostra que um deny de Read também cobre cat. A documentação diz o mesmo sobre head, tail, sed e tee.
O teste F é a brecha. A documentação avisa que os deny de arquivos não alcançam "um script Python ou Node que abre arquivos por conta própria". Aqui, um script Python de uma linha leu o arquivo "negado" e o exibiu.
O que mudou e quando
As permissões mudaram com frequência em 2026. A versão 2.1.257 fez o bypassPermissions deixar de ter efeito nas configurações de projeto ou locais, segundo a página de configurações. Desde a 2.1.283, auto é o modo padrão das sessões interativas no terminal e no VS Code. Desde a 2.1.302, execuções de claude -p sem modo definido começam em Manual.
O Tech AI Wire já cobriu as configurações em torno dessas regras. O Claude Code começou em agosto a adicionar por padrão um link de sessão aos commits. Ele passou a ler o AGENTS.md como alternativa na versão 2.1.277. O guia do Tech AI Wire sobre plugins do Claude Code trata das extensões, que adicionam ferramentas que precisam de regras próprias. A forma mcp__<server>__<tool> nomeia uma ferramenta de um servidor MCP, uma fonte de ferramentas parecida com um plugin.
O que isso significa para os desenvolvedores
Escreva regras deny para o que nunca deve acontecer, e mantenha-as amplas: Bash(git push *) em vez de um único nome de branch. Um deny amplo não pode ser desfeito por um allow estreito, então não é possível criar exceções dentro dele. Use ask para as ações que você quer revisar, já que um ask também vence um allow correspondente.
Não trate um deny de Read como proteção para um segredo. O teste F mostra que qualquer script que o agente possa executar ainda consegue abrir o arquivo. A documentação diz que uma regra de Bash "não é uma fronteira de segurança em torno do programa". Para limites reais, adicione o sandbox, que restringe o que os comandos de shell conseguem alcançar no nível do sistema operacional. Melhor ainda, mantenha os segredos fora da pasta do projeto.
Envie suas configurações ao Git como .claude/settings.json para que toda a equipe receba os mesmos deny. Guarde as aprovações pessoais em settings.local.json. Para jobs de CI, use dontAsk com uma lista allow explícita, para que um comando inesperado falhe em vez de travar em um pedido de confirmação. Reserve o bypassPermissions para contêineres descartáveis.
Fontes
- Configure permissions - Claude Code Docs
- Claude Code settings - Claude Code Docs
- Choose a permission mode - Claude Code Docs
- Claude Code Permission Rules & settings.json Guide - AI Arte
- Claude Code settings.json Permissions: Control Exactly What AI Can Do - Vincent's Blog
Artigos relacionados
Extensão do Claude Code no Cursor plantou backdoors SSH
Os builds adulterados 2.1.312 e 2.1.313 da extensão do Claude Code ficaram cerca de 11 horas no marketplace da Cursor em 29 de outubro. Eles adicionavam uma chave SSH e um túnel reverso.
Android Studio Rabbit 2 abre a IDE para mais de 40 agentes
O Android Studio Rabbit 2 está estável e suporta mais de 40 agentes de programação externos, entre eles Claude e Codex. O Android CLI agora é instalado como plugin para ambos.
Perplexity abre o código do SPACE, sua sandbox para agentes de IA
A Perplexity lançou em 15 de outubro, sob Apache 2.0, o SPACE, a sandbox Firecracker por trás do seu agente Computer. Os testes da própria empresa registraram 0 fugas em 108 tentativas.