eMudhra、弱い鍵の問題を受けて世界のSSL/TLS証明書事業から撤退
eMudhra(イーマドラ)は2026年10月22日、世界のSSL/TLS証明書事業から撤退すると発表しました。中間証明書8件の鍵が弱かった問題の数日後です。顧客の証明書はパートナーを通じて置き換えられます。
3 分で読めます
数字で見る
- eMudhra intermediate certificates with weak keys
- 8
- of eMudhra's global revenue from SSL/TLS
- ~1%
- certificates estimated to need migration
- ~30,000
- fall in eMudhra's shares in two days, per CyberScoop
- ~40%
今週、ブラウザーの緊急対応を招いたインドの認証局eMudhraが、その原因となった事業から手を引きます。同社は2026年10月22日、取締役会が「世界のSSL/TLS証明書事業から自主的に撤退する」ことを決めたと発表しました。電子署名など、ほかのデジタルトラストのサービスは続けます。
この決定は、研究者がeMudhraの中間証明書8件の鍵が漏れていると報告した5日後のことです。ブラウザーは数時間でこれらの証明書をブロックし、Go、Firefox、NSS、Pythonのcertifiも修正版を出しました。中間証明書は、認証局(CA)のルートと、それが署名するWebサイトの証明書との間に入る証明書です。そのため、中間証明書の鍵が漏れると、攻撃者はどのドメインの証明書でも作れてしまいます。
eMudhraが撤退する理由
eMudhraのプレスリリースで、会長のV. Srinivasan氏は、世界のSSL/TLS事業の売上は全体の約1%だと述べています。リリースは、データ主権やコンプライアンスの要求が年々強まり、事業が複雑になってコストも増えている点を挙げています。大手の中には証明書を無料で発行するところもあります。リリースによると、こうした事情が重なって、この事業の採算は大きく下がりました。
eMudhraはCyberScoopに対しても同じ説明をしています。「多くの認証局にとって、SSL/TLSは事業のすべてだ」と同社は述べました。「eMudhraにとっては、はるかに幅広いデジタルソリューションの一部にすぎない」。CyberScoopによると、Srinivasan氏はSNSでの批判が事業の規模に見合わないほど大きいとも語りました。
鍵の問題についてのeMudhraの説明
eMudhraは、問題の発覚から14時間以内に影響を受けたCAを失効させたとしています。顧客が実際に使うエンドエンティティ証明書は、それらのCAから1枚も発行されていないといいます。インフラは侵害されておらず、データの流出もなかったとしています。
Cyber Security Newsは、同社の初期の説明をまとめています。2025年4月30日の鍵生成セレモニーで、鍵のラップとアンラップの工程に使った不具合のあるスクリプトが、弱い鍵をもう1組作りました。鍵のラベルが似ていたため、担当者は強い鍵ではなく弱い鍵を使ってしまいました。eMudhraは原因の完全な報告を約束していますが、時期は明らかにしていません。
鍵が悪用されたかどうかは、まだわかっていません。インドのサイバー機関CERT-Inは10月21日、公開情報では悪用は確認されていないとしました。CyberScoopによると、インド当局は調査を始めており、eMudhraの株価は公表後の2日間で約40%下がりました。
既存の証明書はどうなるか
Cyber Security Newsによると、移行期間中もeMudhraのG1 RSAルートは顧客向けに使われ続けます。顧客はパートナーを通じて、無料で置き換えの証明書を受け取れます。失効やステータスの確認サービスは、各証明書が期限切れになるか置き換えられるまで続きます。同サイトは、移行が必要な証明書を約3万枚としています。
まだ明らかになっていない点もあります。eMudhraはパートナーの名前も、移行の終了日も示していません。
ブラウザーの側も待ってはいません。GoogleとMozillaは、弱い中間証明書に署名したルート「emSign ECC Root CA - G3」の信頼を外す方向で動いています。CERT-Inは、Chromeのルートストアの変更が10月27日に端末へ届く見込みだとしています。CyberScoopによると、GoogleはeMudhraの残るルートについても見直しを進めています。
開発者にとっての意味
eMudhraの証明書を使っているなら、有効期限を待たずに今すぐ移行を計画してください。
- 頼っているeMudhraとemSignの証明書をすべて洗い出す。 公開サイト、ロードバランサー、社内サービス、取引先のエンドポイントで発行者を確認してください。Certificate Transparencyのログには、自分のドメイン向けに発行された公開証明書がすべて載っています。
- 早めに置き換える。 G1 RSAルートは今は使えますが、GoogleはeMudhraの残るルートを見直しています。ブラウザーがルートを外せば、その下にある証明書はすべて、そのブラウザーの利用者に対して一斉に使えなくなります。
- 置き換えの条件を書面でもらう。 無料の置き換えをどのパートナーCAが発行するのかを確認し、切り替える前に、対応しているすべてのクライアントで新しいチェーンを試してください。
- コード署名は別に確認する。 弱い中間証明書8件のうち2件はソフトウェアの署名用でした。eMudhraの発表はSSL/TLSが対象で、コード署名用の証明書がどうなるかには触れていません。
- トラストストアを最新に保つ。 今週のブラウザーの修正は、Goのバイナリー、Pythonの環境、コンテナイメージには、更新して作り直すまで届きません。
出典
関連記事
eMudhraのCA鍵が漏えい、Go・Firefox・NSSが修正版を公開
eMudhra(イーマドラ)の中間証明書8件の秘密鍵が流出しました。ブラウザーは数時間以内にこれらをブロックし、Go 1.27.3、certifi、NSS 3.131.1も現在はブロックしています。
Firefox Enterprise、自社で運用する管理コンソールとともに提供開始
Mozillaは10月12日、Firefox Enterprise(ファイアフォックス・エンタープライズ)を発表しました。ブラウザーと、企業が自社のサーバーで運用するコンソールを組み合わせた製品です。まず欧州4か国で販売されます。
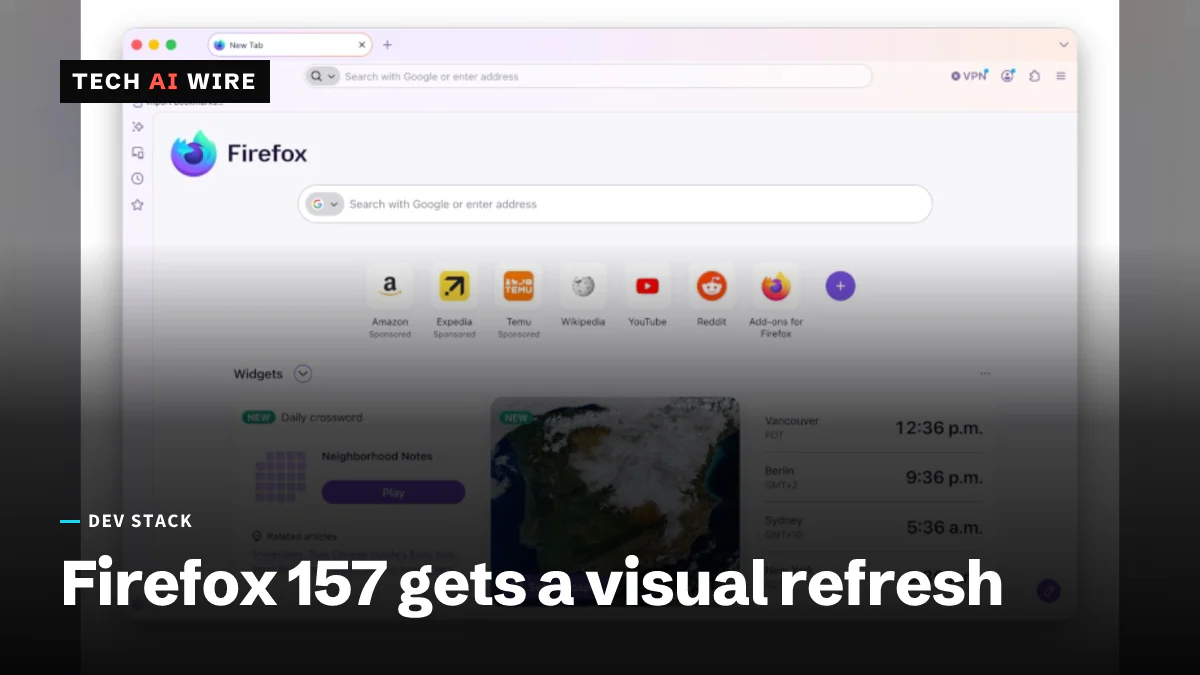
Firefox 157、デザイン刷新とWebRTCのハードウェアAV1デコードを搭載
2026年9月29日公開のFirefox 157は、WebRTC通話でのハードウェアAV1デコード、CSSのat-rule()(アットルール)判定、そしてここ数年で最大の見た目の刷新を加えました。