eMudhra steigt nach dem Schlüsselfehler aus dem weltweiten SSL/TLS-Zertifikatsgeschäft aus
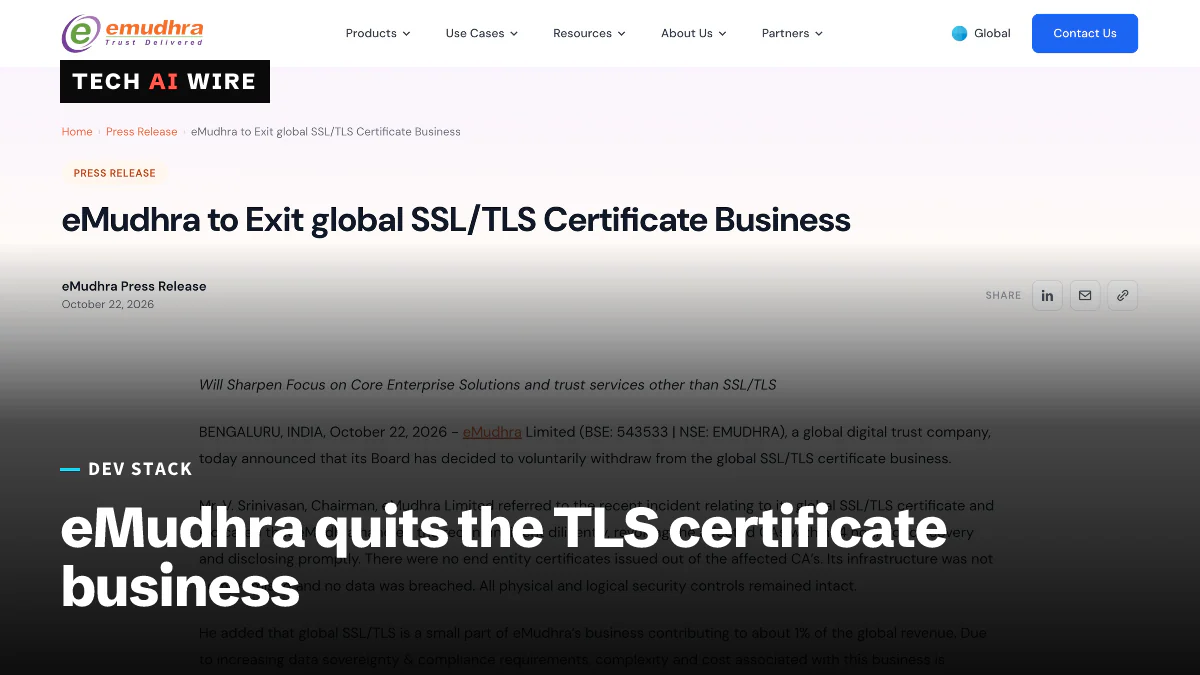
eMudhra hat am 22. Oktober 2026 angekündigt, das weltweite SSL/TLS-Zertifikatsgeschäft aufzugeben, Tage nachdem schwache Schlüssel 8 seiner Zwischenzertifikate unbrauchbar machten. Kundenzertifikate werden über Partner ersetzt.
3 Min. Lesezeit
Die Zahlen
- eMudhra intermediate certificates with weak keys
- 8
- of eMudhra's global revenue from SSL/TLS
- ~1%
- certificates estimated to need migration
- ~30,000
- fall in eMudhra's shares in two days, per CyberScoop
- ~40%
eMudhra, die indische Zertifizierungsstelle hinter den Notfall-Updates der Browser in dieser Woche, gibt das Geschäft auf, das sie ausgelöst hat. Der Vorstand habe beschlossen, sich „freiwillig aus dem weltweiten SSL/TLS-Zertifikatsgeschäft zurückzuziehen“, teilte das Unternehmen am 22. Oktober 2026 mit. Andere Vertrauensdienste wie digitale Signaturen laufen weiter.
Die Entscheidung fällt fünf Tage, nachdem gemeldet worden war, dass die Schlüssel hinter acht Zwischenzertifikaten von eMudhra offengelegt waren. Die Browser sperrten diese Zertifikate binnen Stunden, und Go, Firefox, NSS und Pythons certifi lieferten Korrekturen. Ein Zwischenzertifikat sitzt zwischen der Wurzel einer CA und den Website-Zertifikaten, die sie signiert. Mit einem geleakten Zwischenschlüssel kann ein Angreifer daher Zertifikate für beliebige Domains ausstellen.
Warum eMudhra aussteigt
In der Pressemitteilung von eMudhra sagt Chairman V. Srinivasan, dass das weltweite SSL/TLS-Geschäft etwa 1 % des weltweiten Umsatzes bringt. Die Mitteilung verweist auf steigende Anforderungen an Datensouveränität und Compliance, die das Geschäft jedes Jahr komplexer und teurer machen. Einige große Anbieter stellen Zertifikate außerdem kostenlos aus. Zusammen, so die Mitteilung, habe das die Rendite dieses Geschäftszweigs stark gesenkt.
Gegenüber CyberScoop argumentierte eMudhra ähnlich. „Für viele Zertifizierungsstellen ist SSL/TLS das ganze Geschäft“, erklärte das Unternehmen. „Für eMudhra ist es ein Teil eines viel breiteren Portfolios digitaler Lösungen.“ Laut CyberScoop nannte Srinivasan die Kritik in sozialen Medien außerdem unverhältnismäßig zur Größe der Sparte.
Wie eMudhra den Schlüsselfehler erklärt
eMudhra sagt, es habe die betroffenen CAs binnen 14 Stunden nach der Entdeckung widerrufen. Es seien nie End-Entity-Zertifikate, also die Zertifikate, die Kunden tatsächlich nutzen, von ihnen ausgestellt worden. Die Infrastruktur sei nicht kompromittiert worden, und es seien keine Daten abgeflossen.
Cyber Security News fasst die erste Erklärung des Unternehmens zusammen. Bei einer Schlüsselzeremonie am 30. April 2025 erzeugte ein fehlerhaftes Skript in einem Schritt zum Ver- und Entpacken der Schlüssel einen zweiten, schwachen Schlüsselsatz. Weil die Schlüsselbezeichnungen ähnlich aussahen, nutzten Mitarbeitende die schwachen statt der starken Schlüssel. eMudhra hat einen vollständigen Bericht zur Ursache versprochen, aber keinen Termin genannt.
Ob jemand die Schlüssel missbraucht hat, weiß noch niemand. Indiens Cyberbehörde CERT-In erklärte am 21. Oktober, öffentliche Berichte hätten keinen böswilligen Einsatz bestätigt. Laut CyberScoop haben indische Behörden Ermittlungen eingeleitet, und die Aktie von eMudhra fiel in den zwei Tagen nach der Offenlegung um etwa 40 %.
Was mit bestehenden Zertifikaten passiert
Laut Cyber Security News bedienen die G1-RSA-Wurzeln von eMudhra die Kunden während der Umstellung weiter. Kunden erhalten Ersatzzertifikate über Partner, ohne Kosten. Widerrufs- und Statusprüfungen laufen weiter, bis jedes Zertifikat abläuft oder ersetzt wird. Die Seite beziffert die Zahl der Zertifikate, die umziehen müssen, auf etwa 30.000.
Einige Details fehlen noch. eMudhra hat weder seine Partner genannt noch ein Enddatum für die Umstellung festgelegt.
Auch die Browser warten nicht ab. Google und Mozilla wollen der Wurzel emSign ECC Root CA - G3, die die schwachen Zwischenzertifikate signiert hat, das Vertrauen entziehen. CERT-In erwartet, dass die Änderung am Root Store von Chrome am 27. Oktober auf den Geräten ankommt. CyberScoop ergänzt, dass Google auch die verbleibende Wurzel von eMudhra prüft.
Was das für Entwickler bedeutet
Wer ein Zertifikat von eMudhra nutzt, sollte den Wechsel jetzt planen und nicht erst zum Ablaufdatum.
- Jedes Zertifikat von eMudhra und emSign finden, auf das Sie sich verlassen. Prüfen Sie den Aussteller auf öffentlichen Websites, Load Balancern, internen Diensten und Endpunkten von Dienstleistern. Die Certificate-Transparency-Logs führen jedes öffentliche Zertifikat auf, das für Ihre Domains ausgestellt wurde.
- Früh ersetzen. Die G1-RSA-Wurzeln funktionieren heute noch, aber Google prüft die verbleibende Wurzel von eMudhra. Entfernt ein Browser eine Wurzel, scheitern alle Zertifikate darunter für dessen Nutzer auf einen Schlag.
- Die Details zum Ersatz schriftlich einholen. Fragen Sie, welche Partner-CA Ihr kostenloses Ersatzzertifikat ausstellt, und testen Sie die neue Kette auf allen unterstützten Clients, bevor Sie umstellen.
- Code Signing gesondert klären. Zwei der acht schwachen Zwischenzertifikate signierten Software. Die Ankündigung von eMudhra betrifft SSL/TLS und sagt nicht, was mit den Code-Signing-Zertifikaten passiert.
- Trust Stores aktuell halten. Die Browser-Korrekturen dieser Woche erreichen Go-Binärdateien, Python-Umgebungen und Container-Images erst, wenn Sie sie aktualisieren und neu bauen.
Quellen
Ähnliche Artikel
eMudhra-CA-Schlüssel kompromittiert: Go, Firefox und NSS liefern Fixes
Die privaten Schlüssel von 8 Zwischenzertifikaten von eMudhra wurden offengelegt. Browser sperrten sie binnen Stunden; Go 1.27.3, certifi und NSS 3.131.1 sperren sie jetzt ebenfalls.
Firefox Enterprise startet mit einer selbst gehosteten Konsole
Mozilla hat Firefox Enterprise am 12. Oktober gestartet: einen Browser plus eine Konsole, die Unternehmen auf eigenen Servern betreiben. Verkauft wird zuerst in vier europäischen Ländern.
Firefox 157 bringt Neugestaltung und Hardware-AV1 für WebRTC
Firefox 157 erschien am 29. September 2026 mit Hardware-AV1-Dekodierung für WebRTC-Anrufe, einem CSS-Test at-rule() und der größten optischen Überarbeitung seit Jahren.