eMudhra quitte le marché mondial des certificats SSL/TLS après sa faille de clés faibles
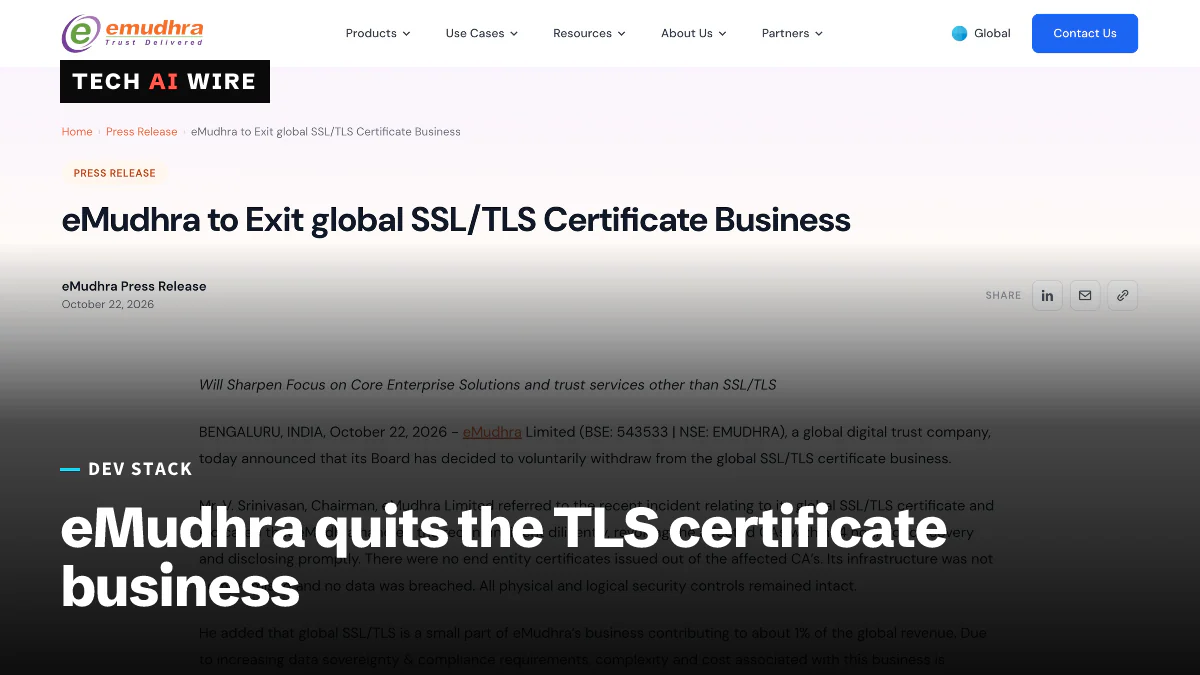
eMudhra a annoncé le 22 octobre 2026 quitter le marché mondial des certificats SSL/TLS, peu après que des clés faibles ont compromis 8 certificats intermédiaires. Des partenaires remplaceront les certificats des clients.
3 min de lecture
En chiffres
- eMudhra intermediate certificates with weak keys
- 8
- of eMudhra's global revenue from SSL/TLS
- ~1%
- certificates estimated to need migration
- ~30,000
- fall in eMudhra's shares in two days, per CyberScoop
- ~40%
eMudhra, l'autorité de certification indienne à l'origine des correctifs d'urgence des navigateurs cette semaine, abandonne l'activité qui les a provoqués. Son conseil d'administration a décidé de « se retirer volontairement du marché mondial des certificats SSL/TLS », a indiqué l'entreprise le 22 octobre 2026. Ses autres services de confiance numérique, comme les signatures électroniques, continuent.
La décision intervient cinq jours après le signalement selon lequel les clés de huit certificats intermédiaires d'eMudhra étaient exposées. Les navigateurs ont bloqué ces certificats en quelques heures, et Go, Firefox, NSS et certifi de Python ont publié des correctifs. Un certificat intermédiaire se place entre la racine d'une autorité de certification (CA) et les certificats de sites web qu'elle signe. Une clé intermédiaire divulguée permet donc à un attaquant de fabriquer des certificats pour n'importe quel domaine.
Pourquoi eMudhra se retire
Dans le communiqué d'eMudhra, V. Srinivasan, qui préside eMudhra, indique que l'activité SSL/TLS mondiale représente environ 1 % du chiffre d'affaires mondial de l'entreprise. Le communiqué cite des exigences croissantes de souveraineté des données et de conformité, qui rendent l'activité plus complexe et plus coûteuse chaque année. Certains grands acteurs délivrent aussi des certificats gratuitement. Ensemble, selon le communiqué, ces facteurs ont réduit la rentabilité de cette activité.
eMudhra a tenu le même discours à CyberScoop. « Pour beaucoup d'autorités de certification, le SSL/TLS représente toute l'activité », a déclaré l'entreprise. « Pour eMudhra, c'est une partie d'un portefeuille de solutions numériques bien plus large. » Selon CyberScoop, Srinivasan a aussi jugé les critiques sur les réseaux sociaux disproportionnées par rapport à la taille de l'activité.
La version d'eMudhra sur la faille des clés
eMudhra affirme avoir révoqué les CA concernées dans les 14 heures suivant la découverte. Aucun certificat d'entité finale, ceux que les clients utilisent réellement, n'aurait été émis à partir d'elles. Son infrastructure n'aurait pas été compromise et aucune donnée n'aurait fuité.
Cyber Security News résume la première explication de l'entreprise. Lors d'une cérémonie de génération de clés le 30 avril 2025, un script défectueux, utilisé à une étape d'emballage et de déballage des clés, a créé un second jeu de clés faibles. Comme les noms des clés se ressemblaient, le personnel a utilisé les clés faibles au lieu des clés solides. eMudhra a promis un rapport complet sur la cause, sans dire quand.
Personne ne sait encore si quelqu'un a abusé de ces clés. L'agence indienne de cybersécurité, CERT-In, a déclaré le 21 octobre que les rapports publics n'avaient confirmé aucun usage malveillant. Selon CyberScoop, les autorités indiennes ont ouvert une enquête et l'action eMudhra a perdu environ 40 % dans les deux jours suivant la divulgation.
Ce qui arrive aux certificats existants
D'après Cyber Security News, les racines G1 RSA d'eMudhra continueront de servir les clients pendant la transition. Les clients recevront des certificats de remplacement via des partenaires, sans frais. Les services de révocation et de statut resteront actifs jusqu'à l'expiration ou au remplacement de chaque certificat. Le site estime à environ 30 000 le nombre de certificats à migrer.
Plusieurs détails manquent encore. eMudhra n'a ni nommé ses partenaires ni fixé de date de fin pour la transition.
Les navigateurs n'attendent pas non plus. Google et Mozilla s'apprêtent à retirer leur confiance à la racine emSign ECC Root CA - G3, qui a signé les intermédiaires faibles. CERT-In s'attend à ce que la modification du magasin de racines de Chrome arrive sur les appareils le 27 octobre. CyberScoop ajoute que Google examine aussi la racine restante d'eMudhra.
Ce que cela signifie pour les développeurs
Si vous détenez un certificat eMudhra, planifiez la migration dès maintenant plutôt qu'à sa date d'expiration.
- Repérez chaque certificat eMudhra et emSign dont vous dépendez. Vérifiez l'émetteur sur vos sites publics, vos répartiteurs de charge, vos services internes et les points d'accès de vos fournisseurs. Les journaux Certificate Transparency listent chaque certificat public émis pour vos domaines.
- Remplacez tôt. Les racines G1 RSA fonctionnent aujourd'hui, mais Google examine la racine restante d'eMudhra. Si un navigateur retire une racine, tous les certificats qui en dépendent échouent d'un coup pour ses utilisateurs.
- Obtenez les détails du remplacement par écrit. Demandez quelle CA partenaire émettra votre remplacement gratuit, puis testez la nouvelle chaîne sur chaque client que vous prenez en charge avant de basculer.
- Posez la question de la signature de code à part. Deux des huit intermédiaires faibles signaient des logiciels. L'annonce d'eMudhra porte sur le SSL/TLS et ne dit pas ce qu'il advient de ses certificats de signature de code.
- Tenez vos magasins de confiance à jour. Les correctifs des navigateurs de cette semaine n'atteignent pas les binaires Go, les environnements Python ni les images de conteneurs tant que vous ne les mettez pas à jour et ne les reconstruisez pas.
Sources
Articles liés
Clés de CA d'eMudhra compromises : Go, Firefox et NSS publient des correctifs
Les clés privées de 8 certificats intermédiaires d'eMudhra ont été exposées. Les navigateurs les ont bloqués en quelques heures ; Go 1.27.3, certifi et NSS 3.131.1 les bloquent désormais aussi.
Firefox Enterprise est lancé avec une console auto-hébergée
Mozilla a lancé Firefox Enterprise le 12 octobre : un navigateur et une console que les entreprises exploitent sur leurs propres serveurs, vendus d'abord dans quatre pays européens.
Firefox 157 arrive avec une refonte et l'AV1 matériel pour WebRTC
Sorti le 29 septembre 2026, Firefox 157 ajoute le décodage AV1 matériel pour les appels WebRTC, un test CSS at-rule() et sa plus grande refonte visuelle depuis des années.