Cohere、AIセキュリティ新興企業AISLEの買収を計画
CohereはAISLEの買収に向けた基本合意書(レター・オブ・インテント)に署名しました。AISLEのAIは、curlの最新リリースの脆弱性24件のうち18件を見つけたとしています。50人のスタッフがCohere Cyberを結成します。
3 分で読めます
数字で見る
- flaws in curl's latest release AISLE says its AI found
- 18 of 24
- OpenSSL vulnerabilities AISLE reports finding
- 12
- new bugs in widely used software in AISLE's first year
- 500+
- AISLE staff who will join Cohere
- ~50
企業向けに言語モデルを販売するAI企業のCohereは、2026年10月15日、AISLEの買収に向けた基本合意書に署名しました。このスタートアップのAIは、ソフトウェアのセキュリティホールを見つけます。どちらも価格は明らかにしていません。AIによるバグ探しがビジネスになりつつあり、Cohereはそれを企業や政府に売り込もうとしている点で、この取引は重要です。
AISLEの事業内容
AISLEはAIでコードを調べ、脆弱性を探します。脆弱性とは、攻撃者がシステムに侵入するために悪用するミスのことです。Reutersの報道によると、AISLEは2025年にOndřej Vlček氏が設立しました。Vlček氏はチェコのウイルス対策ソフト企業Avastの元CEOです。Google DeepMindとAnthropicの出身者がco-founderとして加わっています。
AISLE自身の数字は目を引きますが、外部の機関は検証していません。
| AISLEの主張 | 数字 |
|---|---|
| 最初の1年で広く使われるソフトウェアに見つけた新しいバグ | 500件超 |
| OpenSSLで見つけた脆弱性(修正済み) | 12件 |
| curlの最新リリースで修正された脆弱性のうち見つけたもの | 24件中18件 |
OpenSSLは、Webの通信を守る広く使われる暗号化ライブラリです。curlは、インターネット経由でデータをやり取りするための広く使われるツールです。BetaKitはcurlの数字をAISLEのブログから引用しています。またBetaKitによると、そのテストではAnthropicとOpenAIのモデルは問題を見つけられませんでした。
取引後に変わること
取引はまだ確定していません。基本合意書は、拘束力のある契約を結ぶ前に計画を示すものです。
BetaKitはAISLEのspokespersonの話として、AISLEのフルタイム従業員約50人全員がCohereに加わると伝えています。AISLEのチームは、Cohere Cyberという新しい部門をつくります。
- Ondřej Vlček氏(AISLEのCEO)は、Cohere Cyberのsenior vice-presidentになります。
- Jaya Baloo氏(AISLEのco-founder)は、Cohereのglobal chief information security officerになります。
- Stanislav Fort氏(AISLEのco-founder and CTO)は、vice-president of AI securityになります。
Cohereのco-founderであるIvan Zhang氏はXに、「[サイバー]防御側が使えるソリューションには大きな穴がある」と書きました。Reutersが引用したCohereの声明は、「能力を増すAIシステムは、サイバーセキュリティと、組織が直面する脅威の両方を変えつつある」としています。
2つの報道は、AISLEの拠点について食い違っています。Reutersは、AISLEの拠点をサンフランシスコとしています。BetaKitは、チェコのプラハが本社だとしています。BetaKitによると、プラハの開発拠点はCohereのプラハオフィスになります。
Cohereのより大きな計画
AISLEの買収は、Cohereの欧州展開の一環です。CohereはドイツのオープンモデルKolibriを開発したAleph Alphaとも統合を進めています。Reutersはこれを、評価額が約200億ドルと報じられる合併だとしています。BetaKitは、規制当局の承認がまだ必要な買収だと説明しています。
Reutersによると、AISLEとの取引の狙いは、企業や公共部門の顧客に向けたセキュリティと脅威検知の強化です。Cohereは顧客自身のシステムで動くプライベート導入を販売しています。そのため、調べるコードを社外に出す必要がありません。
開発者にとっての意味
AIによるバグ探しは、研究段階から購入できる製品へと移りつつあります。Anthropicはすでにオープンソースプロジェクト向けの無料スキャンを提供しています。そして今、2社目の大手モデル企業がこれを軸にセキュリティ部門をつくろうとしています。
オープンソースのコードを保守しているなら、AIが見つけたバグ報告が増えると考えておきましょう。curlとOpenSSLでのAISLEの結果は、こうしたツールが本物の欠陥を見つけられることを示しています。セキュリティ報告を受け取り、確認するための明確な窓口を用意してください。
セキュリティツールを購入する場合は、ベンダーのAIの結果がどう検証されているかを尋ねましょう。ここでの数字はAISLE自身によるものです。見出しの数字を信じる前に、各ベンダーに誤検知率を確認してください。誤検知率とは、実際には安全なコードを問題ありと判定する頻度のことです。
Cohereの顧客にとって最も重要なのは、プライベート導入という点です。自社のサーバーで動くコードスキャンなら、ソースコードを外部のサービスに送らずに済みます。
出典
- Cohere to acquire Czech AI cybersecurity firm Aisle, set up new cyber division - BetaKit
- Cohere signs letter of intent to buy AI cybersecurity startup Aisle - Reuters via The Globe and Mail
関連記事
Freshworks、SaaSとAIの支出を追跡するToriiを買収へ
Freshworks(フレッシュワークス)は、Toriiの買収で合意しました。Toriiは、企業が使っているソフトウェアやAIツールとそのコストを、AIのトークン単位まで追跡するスタートアップです。
Workday、C1.aiを買収へ SanaはClaudeとSlackにも対応予定
Workdayは10月13日、人とAIエージェントのアクセスを管理するC1.aiの買収で合意しました。また、同社のアシスタントSanaがClaudeやSlackの中で動くようになると発表しました。
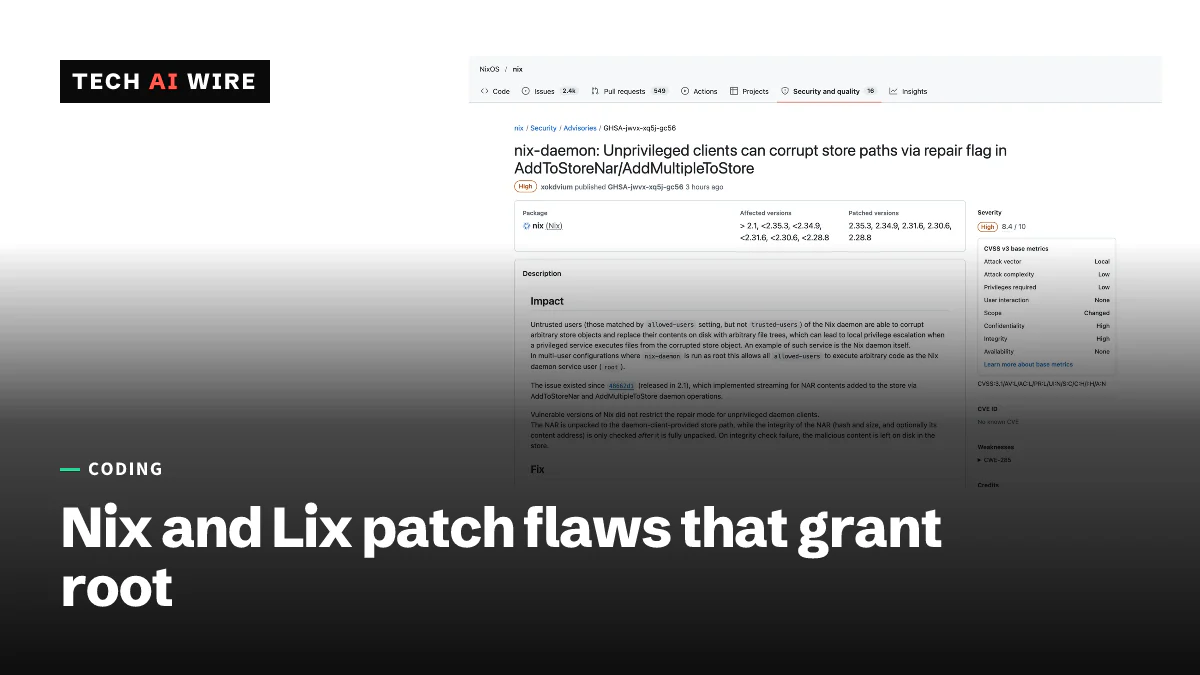
NixとLix、ローカルでroot権限を得られるデーモンの脆弱性を修正
NixとLixは10月13日、デーモン(daemon)の脆弱性を公開しました。組み合わせると、root権限への権限昇格が可能です。修正は、Nix 2.35.3とLix 2.95.4のほか、複数のパッチリリースに含まれています。