AMD Zen 6 hace innecesaria la mitigación SafeRET de Linux
Un parche del núcleo retira la mitigación por software SafeRET en AMD Zen 6, porque el chip aísla las predicciones de salto en hardware. Los ataques entre usuarios siguen necesitando IBPB.
3 min de lectura
En cifras
- kernel files the patch changes
- 3
- Linux version Phoronix says it targets
- 7.4
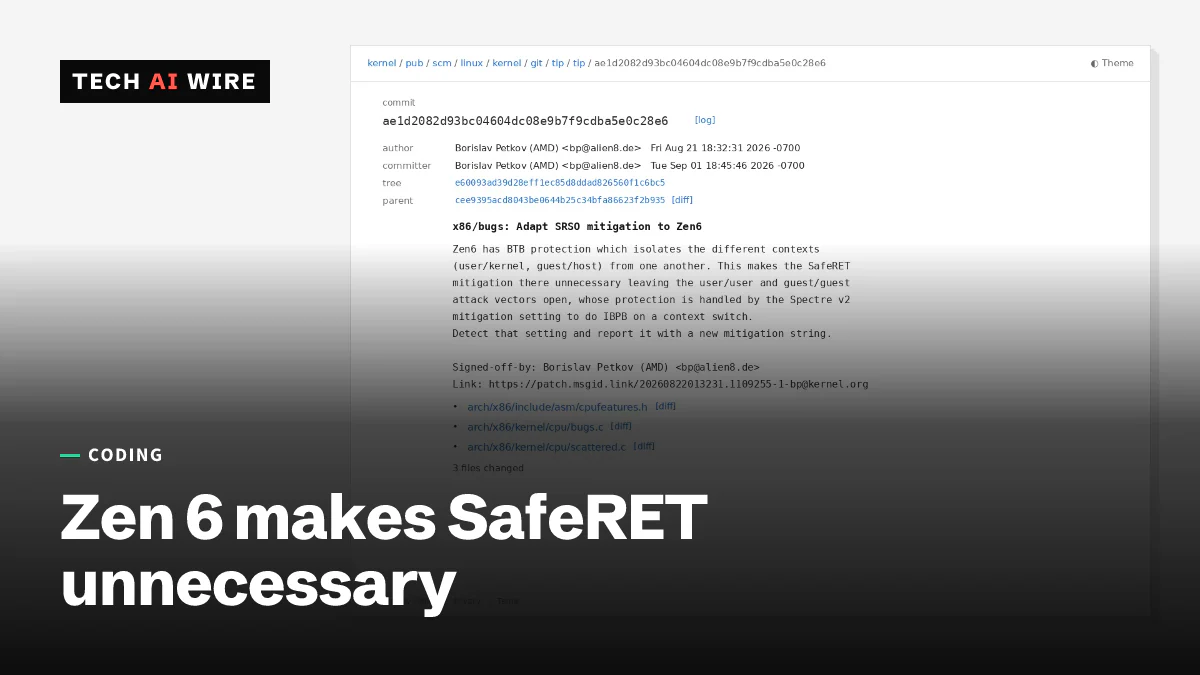
La próxima generación de procesadores de AMD permitirá que Linux deje de aplicar una de sus defensas frente a la ejecución especulativa. Un parche del núcleo titulado "x86/bugs: Adapt SRSO mitigation to Zen6" llegó al árbol tip el 1 de septiembre de 2026. Importa porque el chip hace ahora en hardware lo que el núcleo hacía en software. Las mitigaciones por software se ejecutan en todas las máquinas afectadas.
El parche lo escribió Borislav Petkov, ingeniero del núcleo en AMD. Lo redactó el 21 de agosto de 2026 y lo integró él mismo el 1 de septiembre de 2026.
El ataque del que protege
Los procesadores modernos adivinan qué código se ejecutará a continuación. Eso se llama ejecución especulativa. La suposición mantiene ocupado al chip en lugar de dejarlo esperando. Cuando falla, ese trabajo se descarta.
El problema es que el trabajo descartado deja rastros. Quien pueda dirigir esas suposiciones consigue que el procesador toque un instante datos que no debería. Después lee los rastros para deducir su contenido. SRSO, siglas de Speculative Return Stack Overflow, es un fallo de ese tipo. Apunta a las predicciones sobre el punto al que retorna una función. Phoronix informa de que SRSO afectó a las generaciones Zen 1 a Zen 4.
Linux respondió a SRSO con una mitigación por software llamada SafeRET. Esa es la pieza que Zen 6 vuelve innecesaria.
Qué cambia Zen 6 en hardware
El branch target buffer es una pequeña caché donde el procesador guarda sus suposiciones sobre dónde aterrizará un salto en el código. Si las entradas de un programa pueden influir en las de otro, esas suposiciones se convierten en superficie de ataque.
Zen 6 las separa. "Zen6 tiene una protección BTB que aísla los distintos contextos (usuario/núcleo, invitado/anfitrión) entre sí", dice el mensaje del commit. Phoronix llama a esta función BTB CTX isolation, es decir, aislamiento de contexto del branch target buffer.
Esa descripción cubre dos fronteras. Una está entre un programa normal y el núcleo. La otra, entre el invitado de una máquina virtual y el anfitrión que lo ejecuta.
Qué hace realmente el parche
El cambio es pequeño y toca tres archivos del código x86.
| Elemento | Detalle |
|---|---|
| Commit | "x86/bugs: Adapt SRSO mitigation to Zen6" |
| Autor | Borislav Petkov (AMD) |
| Escrito | 21 de agosto de 2026 |
| Integrado en tip | 1 de septiembre de 2026 |
| Archivos modificados | 3 |
| Núcleo objetivo | Linux 7.4, con 7.3 posible como corrección, según Phoronix |
Los tres archivos son arch/x86/include/asm/cpufeatures.h, arch/x86/kernel/cpu/bugs.c y arch/x86/kernel/cpu/scattered.c. El núcleo detecta el nuevo comportamiento del hardware y luego informa de la situación mediante una nueva cadena de mitigación.
Qué sigue en manos del software
La protección del hardware no lo cubre todo, y el commit es explícito sobre ese hueco.
Los ataques entre dos usuarios y entre dos invitados aún no los resuelve el chip. Son los casos en que dos programas con el mismo nivel de privilegio, o dos máquinas virtuales, se atacan entre sí. Para eso, el núcleo sigue apoyándose en los ajustes de mitigación de Spectre v2 para emitir un IBPB en cada cambio de contexto.
IBPB significa Indirect Branch Predictor Barrier. Ordena al procesador descartar las predicciones de salto acumuladas. Así las predicciones de una carga de trabajo no pasan a la siguiente.
Qué significa esto para los desarrolladores
No lo leas como "Zen 6 acaba con las mitigaciones especulativas". Retira una corrección de software concreta en dos fronteras concretas, y deja el aislamiento entre iguales al software. Si ejecutas código no confiable de varios clientes en un mismo anfitrión, tu configuración de Spectre v2 importa igual que antes.
Comprueba lo que informa tu núcleo en lugar de suponerlo. El parche añade una nueva cadena de mitigación. En cuanto estés en un núcleo que lleve este cambio, el estado real de tu máquina aparecerá en la propia información del núcleo.
Si sigues el coste de las mitigaciones en tus mediciones, prevé rehacer la referencia. Las comparaciones hechas en Zen 4 con SafeRET activo no describen una máquina Zen 6 sin él. Las cifras antiguas no deberían arrastrarse sin más.
Tampoco hay hardware con el que probar todavía. Estas fuentes no dan fecha de salida para los procesadores Zen 6. Tómalo como una preparación del núcleo, no como un cambio que puedas medir este trimestre. Los valores por defecto de la protección del núcleo se mueven en ambos sentidos, y conviene recordar el lado del coste: Microsoft activará la integridad de memoria de Windows 11 por defecto a partir del 13 de octubre.
Fuentes
- Linux Preps For New AMD Zen 6 BTB CTX Isolation Security Feature - Phoronix
- x86/bugs: Adapt SRSO mitigation to Zen6 - kernel.googlesource.com
Artículos relacionados
Un firmware de código abierto arranca en una placa de escritorio AMD de consumo
Coreboot y el openSIL de AMD ya funcionan en la MSI B850P, una placa de escritorio AM5 real. Reduce un 79,1% el código de firmware cerrado, pero se vende como producto de pago, no como descarga gratuita.
Linux 7.4 integra Dynamic PAMT de Intel TDX para ahorrar RAM en los servidores
Linux 7.4 integra Dynamic PAMT para Intel TDX. Los hosts ya no reservan de antemano cerca del 0,4 % de la RAM para las VM confidenciales, y el ahorro podría llegar a 100 veces.
Omarchy 4.5 RC1 lleva el escritorio basado en Arch a portátiles Arm
El escritorio Omarchy de DHH ya tiene una versión para Arm en portátiles con Nvidia N1X y Snapdragon X, además de 50 idiomas y un menú de arranque de un segundo, en una versión candidata.