Bitwarden stellt seine Store-Apps auf eine kommerzielle Lizenz um
Ab der nächsten Version sind Bitwardens App-Store-Builds und die Downloads von der Website kommerziell lizenziert. Der GPLv3-Quellcode bleibt auf GitHub öffentlich.
4 Min. Lesezeit
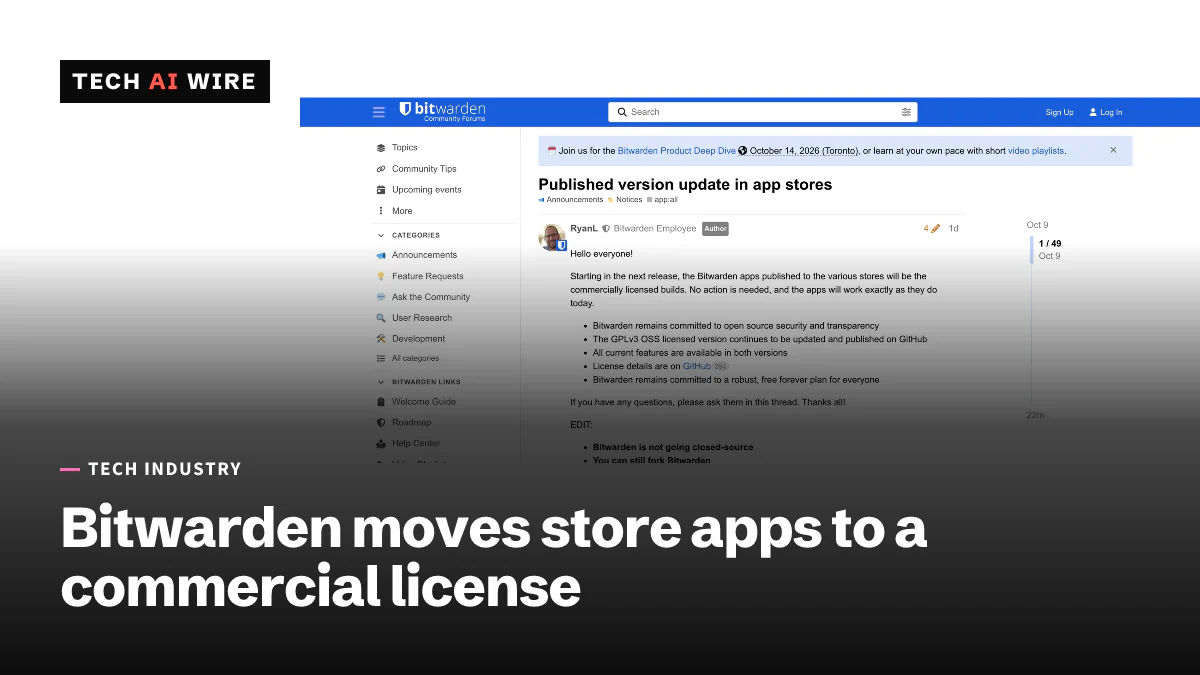
Bitwarden, der Open-Source-Passwortmanager, hat am 9. Oktober 2026 mitgeteilt, dass seine Apps in den App-Stores ab der nächsten Version kommerziell lizenzierte Builds werden. Der GPLv3-Quellcode bleibt auf GitHub öffentlich. Einige künftige Funktionen erscheinen aber nur im kommerziellen Build. Damit beginnen die Version als freie Software und die Version, die die meisten Menschen installieren, auseinanderzudriften.
GPLv3 ist eine Lizenz für freie Software. Sie erlaubt jedem, den Code zu nutzen, zu ändern und weiterzugeben, solange Änderungen unter denselben Bedingungen weitergegeben werden. Eine kommerzielle Lizenz ist ein Regelwerk, das das Unternehmen selbst schreibt.
Was Bitwarden angekündigt hat
Bitwarden hat die Änderung als Hinweis in seinem Community-Forum veröffentlicht. „Ab der nächsten Version werden die in den verschiedenen Stores veröffentlichten Bitwarden-Apps die kommerziell lizenzierten Builds sein“, heißt es in dem Hinweis. Nutzer müssen nichts tun, und die Apps sollten weiter so funktionieren wie heute.
Die Änderung reicht über die Stores hinaus. In einer Antwort im selben Thread erklärte Bitwarden, dass auch Downloads von seiner eigenen Download-Seite der kommerzielle Build sein werden. Die deutsche Website blogspan.net berichtete dasselbe in einem Update zu ihrem Artikel.
Heute sind beide Builds gleich. Laut Bitwarden ist jede aktuelle Funktion in beiden Versionen verfügbar. Das wird nicht für alles so bleiben. Eine nachträgliche Änderung am Hinweis besagt, dass einige künftige Komponenten nur kommerziell verfügbar sein werden. Bei jeder neuen Funktion wird einzeln entschieden, welche Lizenz gilt. Bitwarden hat diese Komponenten nicht benannt.
Was laut Bitwarden gleich bleibt
Bitwarden hat eine Liste der Dinge ergänzt, die sich nicht ändern:
| Thema | Bitwardens Position |
|---|---|
| Quellcode | Die GPLv3-Version wird weiter aktualisiert und auf GitHub veröffentlicht |
| Closed Source | Bitwarden sagt, es werde nicht zu Closed Source wechseln |
| Forks | Forks des Codes sind weiterhin erlaubt |
| Self-Hosting | Der Betrieb eines eigenen Bitwarden-Servers ist nicht betroffen |
| Kostenloser Tarif | Der kostenlose Tarif bleibt, und der Hinweis nennt ihn dauerhaft |
Laut Caschys Blog sagt das Unternehmen, die Änderung ziele vor allem auf Dritte. Gemeint sind Firmen, die Bitwardens Code neu verpackt und verkauft haben, ohne im Gegenzug etwas zu zahlen. Eine Antwort im Forumsthread betonte dasselbe: Die Änderung betrifft nur diejenigen, die Bitwarden neu verpacken und weiterverkaufen.
Was noch unklar ist
Der neue Lizenztext ist noch nicht veröffentlicht. Blogspan.net hat Bitwardens Code am 10. Oktober geprüft. Die Lizenzdateien in den Repositorys für Android und iOS zeigten weiterhin GPLv3. Das Haupt-Repository der Clients nannte GPL v3.0 als Standard, mit der „Bitwarden License v1.0“ nur in einem separaten Ordner bitwarden_license. Die Seite erwartet, dass die Bedingungen für die Store-Builds mit der Version erscheinen.
Mehrere Fragen sind offen. Laut blogspan.net erwähnt der Hinweis keine F-Droid-Builds. F-Droid ist ein Android-App-Store, der nur freie Software anbietet. Der Hinweis geht auch nicht auf Vaultwarden ein, einen Server eines Drittanbieters, der für die Zusammenarbeit mit Bitwardens Apps gebaut wurde. Im Forum hieß es in einer Antwort, Community-Server von Drittanbietern seien nicht betroffen und könnten selbst wählen, welche Funktionen sie unterstützen.
Forumsnutzer fragten außerdem, ob das Flatpak-Paket für Linux der offene oder der kommerzielle Build sein wird. Andere fragten, ob Self-Hoster künftige Funktionen bekommen und wie viele Preisstufen die Aufteilung schaffen könnte. Als der Thread gelesen wurde, war auf diese Fragen keine Antwort von Bitwarden zu sehen. Im Forum von Privacy Guides warnten einige Nutzer vor einem schleichenden „Rug Pull“.
Es ist nicht Bitwardens erster Lizenzstreit. 2024 brach ein Streit über die Lizenz von Bitwardens Software Development Kit aus. Bitwarden legte ihn bei, indem es diesen Code auf GPLv3 umstellte, wie blogspan.net anmerkt.
Was das für Entwickler bedeutet
Für die meisten Menschen ändert sich am ersten Tag nichts. Die Store-App und der Download von der Website funktionieren weiter, und jede aktuelle Funktion bleibt in beiden Builds. Die Änderung ist für drei Gruppen wichtig.
- Unternehmen, die Bitwarden als GPL-Software freigegeben haben. Einkaufs- und Rechtsabteilungen genehmigen oft eine Open-Source-Lizenz, keine kommerzielle. Lesen Sie die neuen Bedingungen, wenn Bitwarden sie veröffentlicht. Prüfen Sie, ob Ihre Freigabe noch den Build abdeckt, den Ihre Mitarbeitenden installieren.
- Paketbetreuer und Self-Hoster. Wer einen reinen GPL-Build braucht, kann die Clients weiterhin aus dem GitHub-Quellcode bauen. Achten Sie darauf, welche Funktionen nur kommerziell erscheinen, denn diese erreichen einen selbst gebauten Client oder einen Server wie Vaultwarden womöglich nie.
- Firmen, die Bitwarden weiterverkaufen. Auf diese Gruppe zielt die Änderung erklärtermaßen. Ein Unternehmen, das Bitwardens Apps in sein eigenes kostenpflichtiges Produkt bündelt, sollte damit rechnen, die kommerziellen Bedingungen zu brauchen.
Worauf es jetzt ankommt, sind die nächsten Versionshinweise. Sie sollten den Lizenztext zeigen und sagen, welche Funktionen, falls überhaupt, nur kommerziell verfügbar sind. Wer einen Passwortmanager will, der vollständig Open Source bleibt, kann Optionen wie KeePassXC vergleichen, das blogspan.net als lokale Alternative nennt.
Quellen
- Published version update in app stores - Bitwarden Community Forums
- Bitwarden-Apps aus den Stores: künftig kommerzielle Lizenz - blogspan.net
- Bitwarden: App-Store-Builds wechseln auf kommerzielle Lizenz - Caschys Blog
Ähnliche Artikel
Anthropic Cyber Mission: kostenlose Scans für Open-Source-Code
Die am 8. Oktober gestartete Cyber Mission von Anthropic bietet Open-Source-Projekten kostenlose Schwachstellenscans mit Claude und stellt 11 Sicherheitsfirmen Modelle und Ingenieure bereit.
MALFEX: npm-Malware blieb 14 Monate lang unentdeckt
MALFEX, eine npm-Malware-Kampagne eines einzelnen Täters, veröffentlichte seit 2023 zwölf Pakete und kam auf 40.767 Downloads. Einige Pakete sind weiter online, ohne Advisory.
Google pausiert sein Open-Source-Bug-Bounty wegen KI-generierter Meldungen
Google nimmt seit dem 1. Oktober keine Bug-Reports für das OSS VRP mehr an, nach einer Welle KI-generierter Einreichungen, die meisten davon ungültig. Ein Update folgt im ersten Quartal 2027.