Bitwarden pasa sus apps de las tiendas a una licencia comercial
A partir de su próxima versión, las compilaciones de Bitwarden en las tiendas de aplicaciones y las descargas de su web tendrán licencia comercial. El código fuente GPLv3 sigue público en GitHub.
4 min de lectura
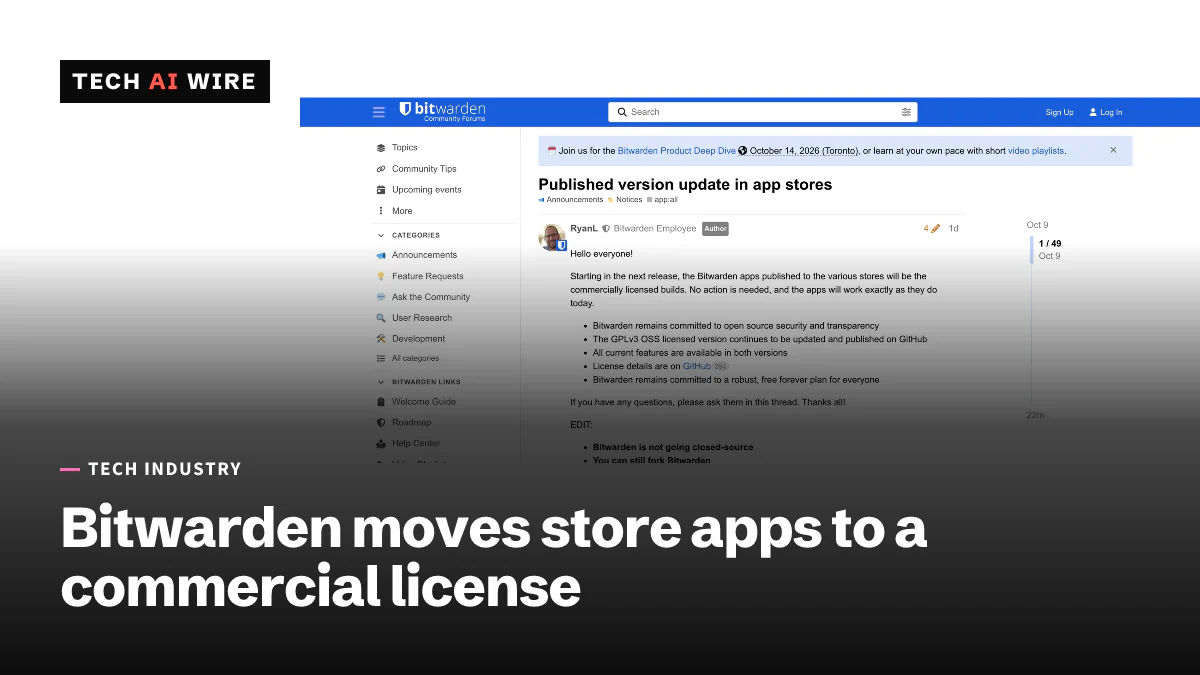
Bitwarden, el gestor de contraseñas de código abierto, anunció el 9 de octubre de 2026 que sus apps de las tiendas de aplicaciones pasarán a ser compilaciones con licencia comercial a partir de su próxima versión. El código fuente GPLv3 sigue siendo público en GitHub. Pero algunas funciones futuras solo llegarán en la compilación comercial. Por eso, la versión de software libre y la versión que instala la mayoría de la gente empezarán a separarse.
GPLv3 es una licencia de software libre. Permite a cualquiera usar, modificar y compartir el código, siempre que comparta sus cambios en los mismos términos. Una licencia comercial es un conjunto de condiciones que redacta la propia empresa.
Qué ha anunciado Bitwarden
Bitwarden publicó el cambio como un aviso en su foro de la comunidad. «A partir de la próxima versión, las apps de Bitwarden publicadas en las distintas tiendas serán las compilaciones con licencia comercial», dice el aviso. Los usuarios no tienen que hacer nada, y las apps deberían seguir funcionando como hoy.
El cambio va más allá de las tiendas. En una respuesta en el mismo hilo, Bitwarden dijo que las descargas desde su propia página de descargas también serán la compilación comercial. El sitio alemán blogspan.net informó de lo mismo en una actualización de su artículo.
Hoy, las dos compilaciones coinciden. Bitwarden dice que todas las funciones actuales están disponibles en ambas versiones. Eso no durará para todo. Una edición del aviso indica que algunos componentes futuros serán solo comerciales. Cada nueva función se evaluará por separado para decidir qué licencia se aplica. Bitwarden no ha dicho cuáles son esos componentes.
Qué dice Bitwarden que no cambia
Bitwarden añadió una lista de cosas que no cambian:
| Tema | Postura de Bitwarden |
|---|---|
| Código fuente | La versión GPLv3 se sigue actualizando y publicando en GitHub |
| Código cerrado | Bitwarden dice que no pasará a código cerrado |
| Forks | Hacer forks del código sigue estando permitido |
| Autoalojamiento | Ejecutar su propio servidor de Bitwarden no se ve afectado |
| Plan gratuito | El plan gratuito se mantiene, y el aviso lo califica de permanente |
Según Caschys Blog, la empresa dice que el cambio apunta sobre todo a terceros. Se trata de empresas que reempaquetaron el código de Bitwarden y lo vendieron sin pagar nada a cambio. Una respuesta en el hilo del foro dijo lo mismo: el cambio solo afecta a quienes reempaquetan y revenden Bitwarden.
Qué sigue sin estar claro
El texto de la nueva licencia aún no se ha publicado. Blogspan.net revisó el código de Bitwarden el 10 de octubre. Los archivos de licencia de los repositorios de Android e iOS seguían mostrando GPLv3. El repositorio principal de clientes indicaba GPL v3.0 como licencia predeterminada, con la «Bitwarden License v1.0» solo en una carpeta aparte, bitwarden_license. El medio espera que las condiciones de las compilaciones de las tiendas aparezcan con la versión.
Varias preguntas siguen abiertas. Según blogspan.net, el aviso no menciona las compilaciones de F-Droid. F-Droid es una tienda de apps para Android que solo ofrece software libre. El aviso tampoco aborda Vaultwarden, un servidor de terceros creado para funcionar con las apps de Bitwarden. En el foro, una respuesta dijo que los servidores comunitarios de terceros no se ven afectados y pueden elegir qué funciones admitir.
Los usuarios del foro también preguntaron si el paquete Flatpak para Linux será la compilación abierta o la comercial. Otros preguntaron si quienes se autoalojan recibirán las funciones futuras, y cuántos niveles de precio podría crear la división. Cuando se leyó el hilo, no aparecía ninguna respuesta de Bitwarden a esas preguntas. En el foro de Privacy Guides, algunos usuarios advirtieron de un «rug pull» gradual.
No es la primera disputa de Bitwarden por licencias. En 2024 estalló una disputa por la licencia del kit de desarrollo de software de Bitwarden. Bitwarden la resolvió pasando ese código a GPLv3, señala blogspan.net.
Qué significa esto para los desarrolladores
Para la mayoría de la gente, nada cambia el primer día. La app de las tiendas y la descarga de la web siguen funcionando, y todas las funciones actuales se mantienen en ambas compilaciones. El cambio importa a tres grupos.
- Empresas que aprobaron Bitwarden como software GPL. Los equipos de compras y legales suelen aprobar una licencia de código abierto, no una comercial. Lea las nuevas condiciones cuando Bitwarden las publique. Compruebe si su aprobación sigue cubriendo la compilación que instala su personal.
- Empaquetadores y quienes se autoalojan. Quien necesite una compilación solo GPL puede seguir compilando los clientes desde el código fuente de GitHub. Vigile qué funciones llegan como solo comerciales, porque quizá nunca lleguen a un cliente compilado por uno mismo ni a un servidor como Vaultwarden.
- Empresas que revenden Bitwarden. Este grupo es el objetivo declarado. Una empresa que incluya las apps de Bitwarden en su propio producto de pago debería contar con que necesitará las condiciones comerciales.
Lo que hay que vigilar son las próximas notas de versión. Deberían mostrar el texto de la licencia y decir qué funciones, si las hay, son solo comerciales. Quien quiera un gestor de contraseñas que siga siendo totalmente de código abierto puede comparar opciones como KeePassXC, que blogspan.net menciona como alternativa local.
Fuentes
- Published version update in app stores - Bitwarden Community Forums
- Bitwarden-Apps aus den Stores: künftig kommerzielle Lizenz - blogspan.net
- Bitwarden: App-Store-Builds wechseln auf kommerzielle Lizenz - Caschys Blog
Artículos relacionados
Anthropic Cyber Mission: análisis gratuitos para el código abierto
La Cyber Mission de Anthropic, lanzada el 8 de octubre, ofrece a los proyectos de código abierto análisis gratuitos de vulnerabilidades con Claude y da modelos e ingenieros a 11 empresas de seguridad.
MALFEX: un malware de npm pasó 14 meses sin ser detectado
MALFEX, una campaña de malware en npm de una sola persona, publicó 12 paquetes desde 2023 y acumuló 40.767 descargas. Algunos paquetes siguen activos y sin aviso de seguridad.
Google pausa su programa de recompensas de código abierto por los informes de IA
Google dejó de aceptar informes de fallos del OSS VRP el 1 de octubre tras una oleada de envíos generados por IA, en su mayoría no válidos. Habrá una actualización en el primer trimestre de 2027.