BAE Systemsのサイバーインシデントで、米国の破産通知が停止
委託業者BAE Systemsで起きたサイバーインシデントにより、米連邦の破産通知センター(Bankruptcy Noticing Center)が停止しました。2026年10月16日時点で、裁判所の通知サイト4つがオフラインになっています。
3 分で読めます
数字で見る
- court notice websites and services offline
- 4
- date notice production stopped, per CyberScoop
- Oct 9
- date the courts called it a cybersecurity incident
- Oct 15
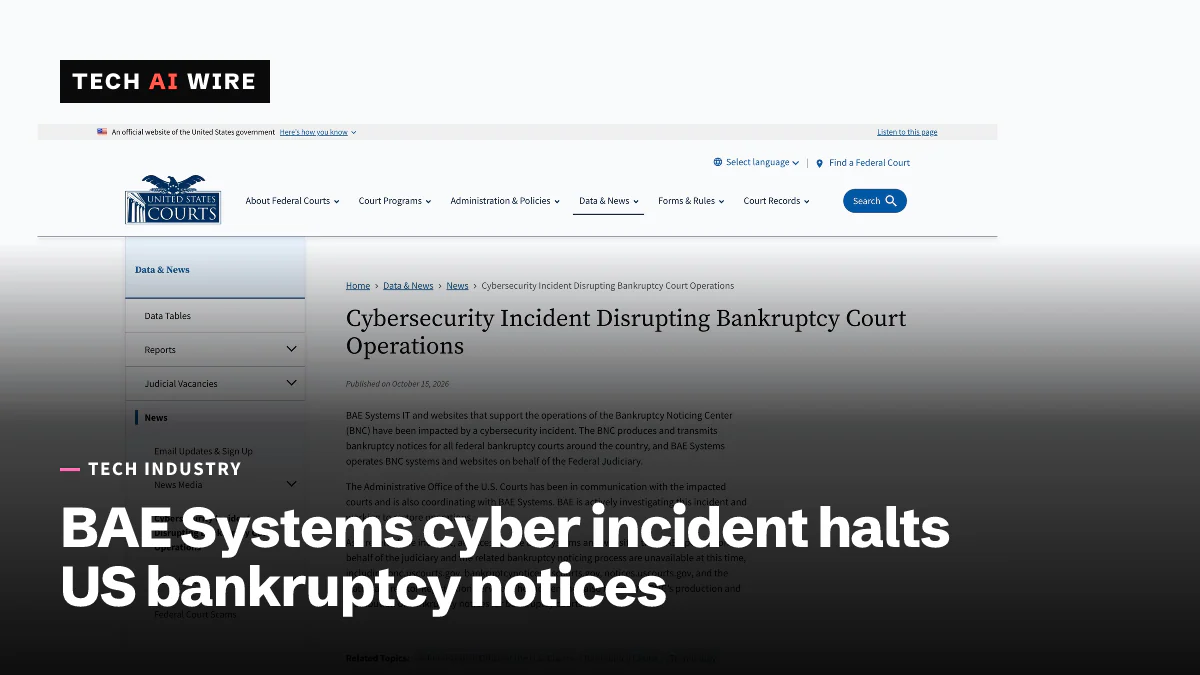
防衛関連企業BAE Systemsで起きたサイバーセキュリティインシデントにより、米国のすべての連邦破産裁判所の破産通知を送るシステムが停止しました。連邦司法の行政局(Administrative Office)は2026年10月15日に、このインシデントを公表しました。関連する4つのウェブサイトは、10月16日の時点でもオフラインのままでした。今回の停止は、1社のベンダーの侵害が、そのベンダーに依存する公共サービスをいかに止めてしまうかを示しています。
BAE Systemsは、連邦裁判所のために破産通知センター(Bankruptcy Noticing Center、BNC)を運営しています。BNCは、債権者などの関係者に破産事件を知らせる通知を作成し、送付しています。裁判所の声明によると、このインシデントは「BNCによる破産通知の作成と配布を停止させた」とのことです。
オフラインになっているもの
裁判所によると、BNCのシステムと、BAEが司法のために運営するウェブサイトには、一切アクセスできなくなっています。裁判所の声明、CyberScoop、Infosecurity Magazine、ABA Journalは、オフラインになっているサービスとして同じ4つを挙げています。
- bnc.uscourts.gov(破産通知センターのサイト)
- bankruptcynotices.uscourts.gov
- notices.uscourts.gov
- National Creditor Registration Service(全米債権者登録サービス)
破産制度のそれ以外の部分は、引き続き動いています。CyberScoopによると、裁判所は今も申し立ての受け付け、事件の開始、書類の処理を続けています。
公表までの経緯
問題は、裁判所がサイバーインシデントと呼ぶ1週間前に始まっていました。CyberScoopによると、通知の作成と配布は10月9日に止まりました。その後、10月13日(火)に、ある破産裁判所のウェブサイトがお知らせを掲載しました。そこでは「全国的なサービスの中断」と説明されており、セキュリティには触れていませんでした。
CyberScoopによると、「サイバーセキュリティインシデント」という言葉を初めて使ったのは、行政局の10月15日の声明でした。声明は、BAEが「このインシデントを積極的に調査し、業務の復旧に取り組んでいる」としています。
BAE Systemsの広報担当者は、「BNCのシステムに限定されたセキュリティインシデントを把握しており、対処するための措置を直ちに講じました」と述べました。広報担当者はさらに、「ほかのシステムは影響を受けていません」と付け加えました。Infosecurity Magazineによると、BAEは裁判所と緊密に連携しています。
まだ分かっていないこと
裁判所もBAEも、これがどのような種類の攻撃だったのかを明らかにしていません。データへのアクセスや持ち出しがあったかどうかも、どちらも明らかにしていません。サービスの復旧日も決まっていません。
ABA Journalによると、BNCを運営しているのは、英国の航空宇宙企業BAE Systemsの米国子会社です。CyberScoopは今回を、米国の裁判所に影響した2年間で2件目のインシデントと位置付けています。1件目は、2025年に起きた連邦の電子申立てシステムへの侵入です。
通知を送達しなければならない人への助言
BNCが停止しているため、裁判所自身の通知サービスは関係者に届いていません。CyberScoopによると、書類を送達しなければならない申立人は、裁判所の電子申立てシステムであるCM/ECFで当事者と債権者の住所を検索し、その結果を照合できます。
ただし、落とし穴があります。そうしたリストには、BNCの電子通知やNational Creditor Registration Serviceを通じて登録された住所が含まれていない可能性があります。そのため、通知を受けるべき関係者の一部が漏れてしまうおそれがあります。
開発者にとっての意味
- 重要な処理経路をどのベンダーが担っているかを把握すること。 裁判所の申立てシステムは今も動いていますが、1社の委託業者のシステムが止まったことで通知が止まりました。自社の製品がそれなしでは動かない外部サービスを、すべて書き出してください。
- 手作業の代替手段を用意すること。 今回、申立人は別のシステムから手作業で住所を取り出すよう案内されています。通常の経路が止まったときに、ユーザーが重要なメッセージをどう受け取るかを、前もって決めておいてください。
- 早めに、はっきりと公表すること。 最初の公の告知は、これを「サービスの中断」と呼んでいました。早い段階で明確な声明を出せば、そのシステムに頼る人々が対策を立てやすくなります。
- 障害を装ったフィッシングを警戒すること。 よく知られたサービスが止まると、偽の「サービス復旧」メールの格好の口実になります。公共サービスを運営しているなら、本物の最新情報をどこで発表するかをユーザーに伝えておいてください。
- 1件の侵害が広がらないよう、システムを分離すること。 BAEは、インシデントはBNCのシステムに限定されているとしています。そうした主張を可能にするのが、ネットワークの分離です。
出典
- Cybersecurity Incident Disrupting Bankruptcy Court Operations - U.S. Courts
- Cybersecurity incident at BAE Systems disrupts US bankruptcy court system - CyberScoop
- Cyber Incident at BAE Systems Disrupts US Federal Bankruptcy Noticing - Infosecurity Magazine
- Cybersecurity incident disrupts federal bankruptcy courts - ABA Journal
関連記事
Citrix NetScalerの脆弱性、CISAが9月30日を期限に
CISA(サイバーセキュリティ・インフラセキュリティ庁)は、CVSS値9.5のCitrix NetScaler(ネットスケーラー)の脆弱性2件を9月27日に悪用済み脆弱性カタログへ追加し、連邦機関に9月30日までの修正を求めた。
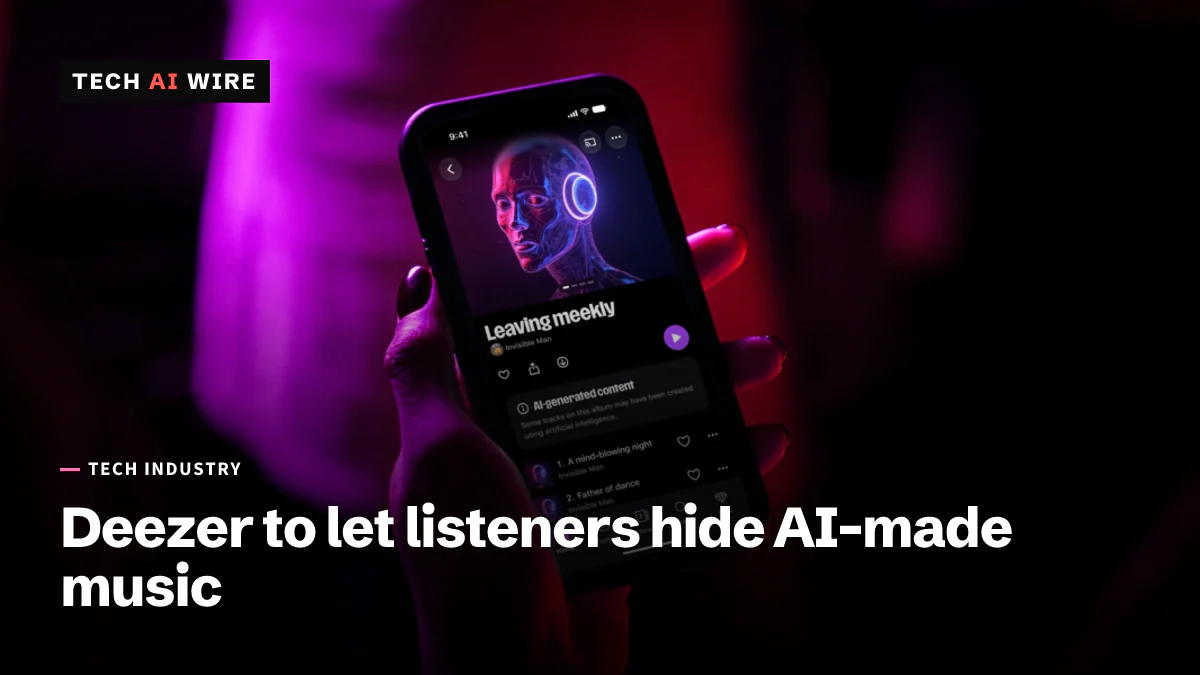
Deezer、AIで生成された音楽をリスナーが検索から非表示にできるように
Deezer(ディーザー)は、完全にAIで生成された楽曲、アルバム、アーティストを検索結果から非表示にするトグルを追加します。同社には現在、1日に9万曲近くのAI楽曲が届いています。
米国、70社超に及ぶ北朝鮮IT労働者の不正就労スキームで14人を起訴
米司法省は、米企業70社超に雇われていた北朝鮮のリモートIT労働者(ITワーカー)をめぐり、14人を起訴しました。約187台の機器も押収しています。