BAE Systems : un incident de cybersécurité stoppe les avis de faillite aux États-Unis
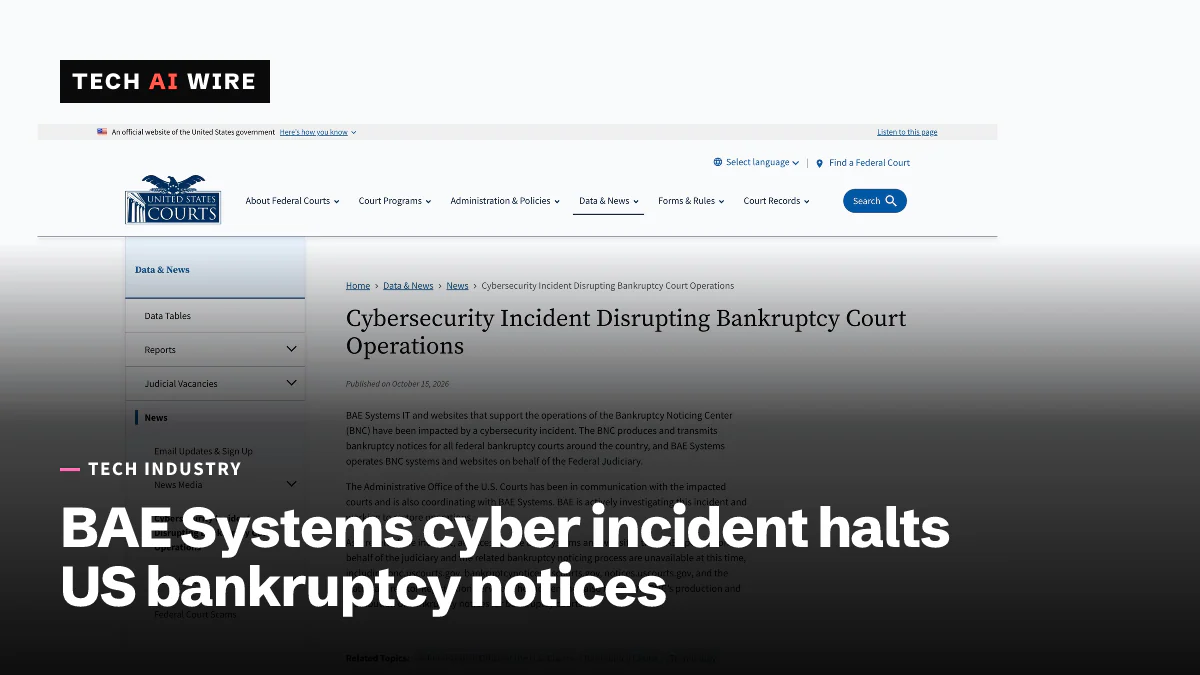
Un incident de cybersécurité chez le sous-traitant BAE Systems a arrêté le Bankruptcy Noticing Center fédéral, mettant hors ligne quatre sites d'avis des tribunaux au 16 octobre 2026.
3 min de lecture
En chiffres
- court notice websites and services offline
- 4
- date notice production stopped, per CyberScoop
- Oct 9
- date the courts called it a cybersecurity incident
- Oct 15
Un incident de cybersécurité chez l'industriel de la défense BAE Systems a arrêté le système qui envoie les avis de faillite de tous les tribunaux fédéraux des faillites aux États-Unis. L'Administrative Office du pouvoir judiciaire a révélé l'incident le 15 octobre 2026, et quatre sites web liés étaient toujours hors ligne le 16 octobre. La panne montre comment la faille de sécurité d'un seul fournisseur peut paralyser un service public qui dépend de lui.
BAE Systems gère le Bankruptcy Noticing Center, ou BNC, pour les tribunaux fédéraux. Le BNC produit et envoie les avis qui informent les créanciers et les autres parties des procédures de faillite. L'incident « a interrompu la production et la distribution des avis de faillite par le BNC », indique le communiqué des tribunaux.
Ce qui est hors ligne
Tout accès aux systèmes du BNC et aux sites web que BAE gère pour la justice est indisponible, selon les tribunaux. Le communiqué des tribunaux, CyberScoop, Infosecurity Magazine et l'ABA Journal citent les quatre mêmes services hors ligne :
- bnc.uscourts.gov, le site du Bankruptcy Noticing Center
- bankruptcynotices.uscourts.gov
- notices.uscourts.gov
- le National Creditor Registration Service
Le reste du système des faillites fonctionne toujours. Les tribunaux continuent d'accepter les dépôts, d'ouvrir des dossiers et de traiter les documents, rapporte CyberScoop.
Comment la révélation s'est déroulée
Le problème a commencé une semaine avant que les tribunaux ne parlent d'incident cyber. La production et la distribution des avis se sont arrêtées le 9 octobre, selon CyberScoop. Le site web d'un tribunal des faillites a ensuite publié un avis le mardi 13 octobre, décrivant une « interruption de service à l'échelle nationale », sans aucune mention de sécurité.
Le communiqué de l'Administrative Office du 15 octobre a été le premier à employer les mots « incident de cybersécurité », rapporte CyberScoop. Il indiquait que BAE « enquête activement sur cet incident et s'efforce de rétablir les opérations ».
Un porte-parole de BAE Systems a déclaré : « Nous avons connaissance d'un incident de sécurité limité au système du BNC et avons pris des mesures immédiates pour y remédier. » Le porte-parole a ajouté : « Aucun autre système n'a été touché. » BAE se coordonne étroitement avec les tribunaux, rapporte Infosecurity Magazine.
Ce que l'on ignore encore
Ni les tribunaux ni BAE n'ont dit de quel type d'attaque il s'agissait. Aucun des deux n'a dit si des données avaient été consultées ou dérobées. Aucune date n'est fixée pour le rétablissement du service.
Le BNC est géré par une filiale américaine de BAE Systems, le groupe aérospatial britannique, rapporte l'ABA Journal. CyberScoop y voit le deuxième incident en deux ans à toucher les tribunaux américains, après une intrusion en 2025 dans le système fédéral de dépôt électronique des dossiers.
Conseils pour ceux qui doivent signifier des avis
Avec le BNC à l'arrêt, le service d'avis des tribunaux eux-mêmes n'atteint pas les parties. Selon CyberScoop, les déposants qui doivent signifier des documents peuvent rechercher les adresses des parties et des créanciers dans CM/ECF, le système de dépôt électronique des tribunaux, et comparer les résultats.
Il y a toutefois un piège. Ces listes peuvent omettre des adresses enregistrées via l'avis électronique du BNC ou le National Creditor Registration Service. Certaines parties qui doivent recevoir un avis pourraient donc être oubliées.
Ce que cela signifie pour les développeurs
- Cartographiez les fournisseurs qui gèrent vos chemins critiques. Le système de dépôt des tribunaux fonctionne toujours, mais les avis se sont arrêtés parce que le système d'un seul sous-traitant a lâché. Listez chaque service externe sans lequel votre produit ne peut pas fonctionner.
- Prévoyez une solution de repli manuelle. Les déposants doivent désormais extraire des adresses à la main depuis un autre système. Décidez à l'avance comment vos utilisateurs recevront un message essentiel quand le canal habituel est en panne.
- Communiquez tôt et clairement. Le premier avis public parlait d'une « interruption de service ». Une déclaration claire et précoce aide ceux qui dépendent d'un système à s'organiser.
- Attendez-vous à du phishing qui imite la panne. Un service connu qui s'éteint sert d'appât pour de faux e-mails « service rétabli ». Si vous gérez un service public, indiquez à vos utilisateurs où paraîtront les vraies mises à jour.
- Séparez vos systèmes pour qu'une intrusion reste circonscrite. BAE affirme que l'incident se limite au système du BNC. C'est la séparation des réseaux qui rend possible ce genre d'affirmation.
Sources
- Cybersecurity Incident Disrupting Bankruptcy Court Operations - U.S. Courts
- Cybersecurity incident at BAE Systems disrupts US bankruptcy court system - CyberScoop
- Cyber Incident at BAE Systems Disrupts US Federal Bankruptcy Noticing - Infosecurity Magazine
- Cybersecurity incident disrupts federal bankruptcy courts - ABA Journal
Articles liés
Failles Citrix NetScaler : la CISA fixe un délai au 30 septembre
La CISA a ajouté deux failles de Citrix NetScaler, notées 9,5 sur l'échelle CVSS, à sa liste des vulnérabilités activement exploitées le 27 septembre, avec un délai au 30 septembre pour les agences fédérales.
Deezer permettra aux auditeurs de masquer la musique générée par IA dans la recherche
Deezer va ajouter un bouton qui masque de la recherche les titres, albums et artistes entièrement générés par IA. La plateforme reçoit désormais près de 90 000 titres IA par jour.
Informaticiens nord-coréens dans plus de 70 entreprises : les États-Unis inculpent 14 personnes
Le ministère américain de la Justice a inculpé 14 personnes dans l'affaire des informaticiens nord-coréens en télétravail embauchés par plus de 70 entreprises américaines. Il a saisi environ 187 appareils.