SharePoint e MikroTik entram na lista de falhas exploradas da CISA
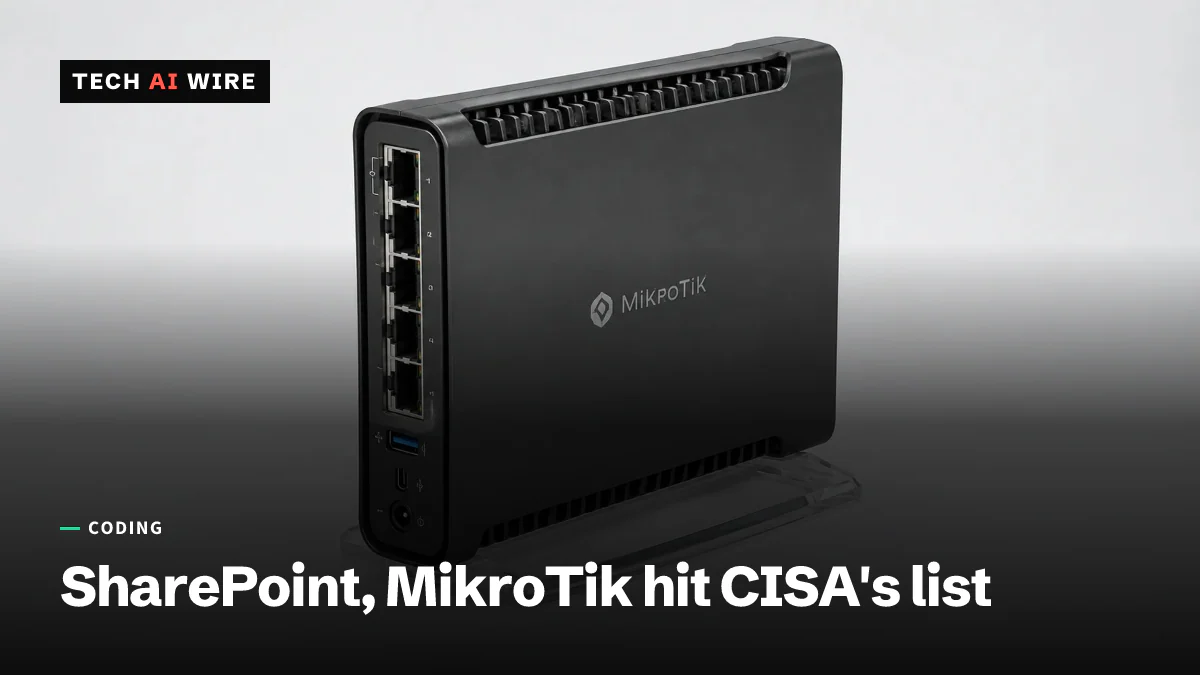
A CISA incluiu uma falha do Microsoft SharePoint Server e uma cadeia de exploração do MikroTik RouterOS em sua lista de vulnerabilidades exploradas ativamente, com prazo até 28 de setembro para agências federais dos EUA.
Por Claire Whitmore
3 min de leitura
Traduzido automaticamente do original em inglês, que Claire Whitmore verificou e editou. Prevalece a versão em inglês. Como trabalhamos
Em números
- CVSS score for the SharePoint flaw
- 8.8 / 10
- CVSS score for the first MikroTik flaw in the chain
- 6.9 / 10
- date active MikroTik exploitation was first confirmed
- Sept. 2
Duas falhas exploradas ativamente entraram esta semana em uma lista de monitoramento do governo dos EUA. Trata-se do catálogo de vulnerabilidades exploradas ativamente da CISA, a agência americana de cibersegurança. As novas entradas são uma falha do Microsoft SharePoint Server e um par de falhas encadeadas no RouterOS, o sistema operacional de rede da MikroTik. As agências civis federais tinham prazo até 28 de setembro de 2026 para ambas.
A falha do SharePoint
A Security Affairs relata que a CVE-2026-65660 afeta o SharePoint Server 2016, 2019 e a edição Subscription. Ela atinge 8,8 de 10 na escala de gravidade CVSS, a medida padrão usada por equipes de segurança para classificar quão perigosa é uma falha. Ela permite que um invasor com uma conta já existente e de baixo privilégio execute código próprio no servidor, algo bem além do que essa conta normalmente permite.
A Microsoft descreveu a falha, a princípio, como um problema de falsificação (spoofing), capaz de enganar um usuário para que confiasse em conteúdo falso. Depois, a empresa atualizou seu próprio aviso para dizer que a falha, na verdade, permite execução remota de código. O The Hacker News informa que a Microsoft confirmou, em 25 de setembro de 2026, "evidências confiáveis de ataques observados".
A cadeia de exploração da MikroTik
O segundo item não é uma falha isolada, mas duas usadas em conjunto. A CVE-2026-67279, com nota 6,9 no CVSS, afeta a forma como o RouterOS lida com o protocolo SSH de login remoto. Sozinha, ela permite que uma conexão sem senha abra um canal de sessão e envie um conjunto limitado de comandos.
Encadeada com uma segunda falha, a CVE-2026-86060, um invasor pode ir mais longe. Essa falha permite fornecer uma "máscara de política" falsa. Uma máscara de política é uma configuração que deveria limitar o que uma sessão já autenticada pode fazer. Juntas, as duas falhas dão a um invasor externo controle administrativo total do roteador, sem nenhuma senha. A Security Affairs e o The Hacker News concordam que as duas falhas afetam o RouterOS 7.x.
Segundo a Security Affairs, a equipe nacional polonesa de resposta a emergências cibernéticas, CERT Polska, confirmou ataques reais contra dispositivos RouterOS expostos desde pelo menos 2 de setembro de 2026.
O que está afetado e até quando
| Item | Detalhe |
|---|---|
| CVE-2026-65660 | SharePoint Server 2016, 2019, edição Subscription; CVSS 8,8 |
| CVE-2026-67279 | RouterOS 7.x, contorno de autenticação SSH; CVSS 6,9 |
| CVE-2026-86060 | RouterOS 7.x, falsificação de máscara de política; encadeada com a falha acima |
| Exploração confirmada desde | 25 de setembro (SharePoint), 2 de setembro (cadeia RouterOS) |
| Prazo federal | 28 de setembro de 2026 |
Ambas as entradas se enquadram na Binding Operational Directive 22-01 da CISA. É a ordem permanente, em vigor desde 2022, que obriga agências civis federais a corrigir qualquer falha do catálogo de vulnerabilidades exploradas. As agências devem cumprir o prazo que a CISA define para cada entrada.
O que isso significa para desenvolvedores
Se sua organização usa o SharePoint Server on-premises, verifique se está em uma build com a correção da Microsoft para a CVE-2026-65660. Verifique também quais contas têm privilégios, mesmo que baixos, pois é só isso que essa falha precisa para funcionar. O SharePoint Online, a versão hospedada da Microsoft, não é afetado.
Se você administra roteadores MikroTik, atualize primeiro o RouterOS, especialmente em qualquer roteador acessível pela internet pública. Depois, confirme que o acesso SSH não está exposto à internet aberta. Uma regra de firewall que limita o SSH a uma rede de gerenciamento conhecida já bloqueia toda essa cadeia de exploração, mesmo antes de aplicar o patch, porque as duas falhas da cadeia começam com uma conexão SSH não autenticada.
Para os dois produtos, verifique os registros em busca de logins administrativos ou mudanças de configuração inesperadas desde o início de setembro. A linha do tempo do CERT Polska mostra que os ataques reais antecedem a divulgação pública de hoje em mais de três semanas.
Fontes
Artigos relacionados
App ConnectWise Cloud Backup é usado para invadir tenants do M365
Invasores usaram a identidade de app do ConnectWise Cloud Backup para entrar em pelo menos 162 tenants do Microsoft 365 a partir de 15 de outubro de 2026, diz a Huntress. Nenhum MFA impediu.
GitHub Actions bloqueia runners auto-hospedados anteriores à 2.329.0
Desde 29 de setembro de 2026, o GitHub rejeita runners auto-hospedados anteriores à 2.329.0 e interrompe jobs em runners que perdem uma janela de atualização de 30 dias.
OpenBSD 8.0 adiciona WPA3, TLS pós-quântico e vetores RISC-V
A 61ª versão do OpenBSD traz WPA3, troca de chaves pós-quântica no LibreSSL 4.4.0, OpenSSH 10.6 e 13.060 pacotes para amd64, e aposenta o loongson.