OpenBSD 8.0、WPA3とポスト量子TLS、RISC-Vのベクトル拡張に対応
OpenBSD(オープンビーエスディー)の61回目のリリースは、WPA3、LibreSSL 4.4.0でのポスト量子鍵交換、OpenSSH 10.6、amd64向けの13,060個のパッケージを備え、loongsonを廃止しました。
4 分で読めます
数字で見る
- OpenBSD release
- 61st
- amd64 kernel address space, up from 4GB
- 512GB
- packages built for amd64
- 13,060
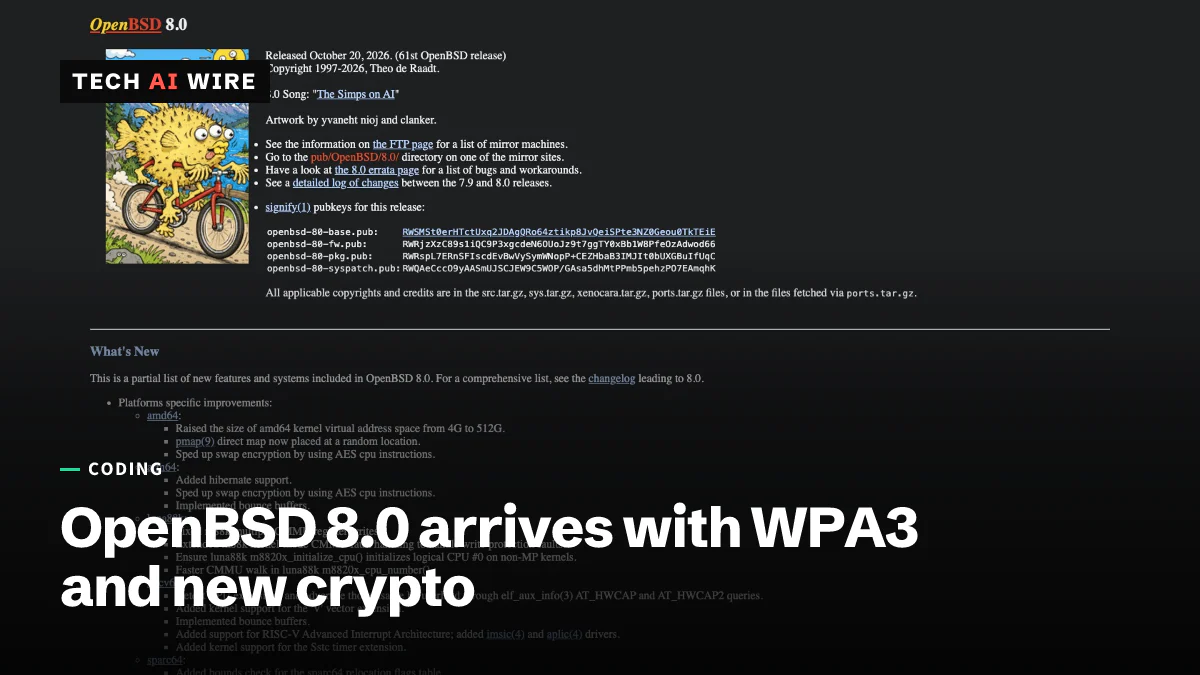
OpenBSDプロジェクトは2026年10月20日、61回目のリリースとなるOpenBSD 8.0を公開しました。WPA3によるWi-Fiセキュリティを追加し、暗号化された接続ではポスト量子の鍵交換を優先し、amd64カーネルの古いメモリ制限を取り払っています。ファイアウォール、ルーター、サーバーでOpenBSDを動かしている人にとって、アップグレードを計画すべきバージョンです。
OpenBSDとは
OpenBSDは、セキュリティを最優先することで知られる、フリーのUnix系OSです。多くの開発者は、OpenBSD自体を動かしていなくても、そのツールを毎日使っています。プロジェクトが、リモートマシンにログインするための標準的なプログラムであるOpenSSHも開発しているからです。暗号化された接続のための暗号ライブラリであるLibreSSLもメンテナンスしています。
セキュリティと暗号化
最大の変更は、同梱される暗号まわりにあります。OpenBSDのリリースノートには、OpenSSH 10.6とLibreSSL 4.4.0が挙げられています。
LibreSSLは、シンプルなTLSライブラリであるlibtlsを通じたTLS 1.3接続で、X25519MLKEM768を優先の鍵交換方式として使うようになりました。これはハイブリッド方式です。古典的なアルゴリズムと、将来の量子コンピューターに耐えるよう設計された新しいアルゴリズムであるML-KEMを組み合わせています。どちらか一方が持ちこたえている限り、接続は安全なままです。
OpenSSH 10.6は、実験的なポスト量子署名方式mldsa44-ed25519を追加しました。また、「潜在的なサイドチャネルによる漏えいを避けるため」に、LZ77圧縮のコーダーを無効にしたとノートは述べています。これらの変更は、OpenSSH 10.6が単独で公開された際に取り上げました。
プロジェクトのコミュニティニュースサイトであるOpenBSD Journalは、さらなるセキュリティ強化を次のように挙げています。
- Wi-FiでのWPA3サポート。WPA3は、無線ネットワークを保護するための現行の標準です。
- AMD Zen 2プロセッサーでのオペレーションキャッシュ破損の問題の修正。
- 起動のたびに、Webサーバーhttpdとメールサーバーsmtpdをランダムな順序で再リンクするようになりました。これにより、既知のメモリアドレスに依存する攻撃が難しくなります。
- manページのツールが、unveilで制限されるようになりました。unveilは、プログラムが参照できるファイルを制限するOpenBSDの仕組みです。
カーネル、ネットワーク、ハードウェア
リリースノートによると、amd64ではカーネルの仮想アドレス空間が「4Gから512Gに」拡大しました。これはカーネルが自分自身のために使えるメモリアドレスの範囲で、従来の4GBという上限は大規模な最新マシンでは窮屈でした。スワップの暗号化も高速になりました。amd64とarm64で、プロセッサー内蔵のAES命令を使うようになったためです。
ネットワークにもいくつかの改良があります。Journalによると、OpenBSDのファイアウォールの帯域制御機能であるPFキューが、4Gbpsの壁を超えるようになりました。このリリースでは、ルーティングセキュリティのための新しいツールであるrtrdとrtrctlも取り込まれました。さらに、httpdとrelaydがデフォルトでより安全なTLS設定を使うようになっています。
| 分野 | 8.0での変更 |
|---|---|
| 仮想マシン | vmmとvmdがマルチプロセッサーのゲストに対応 |
| Intelグラフィックス | Arc A-Series(Alchemist)に対応、drmをLinux 6.18.53に更新 |
| ネットワークチップ | Intel E610(ix)、Panther LakeとWildcat Lake(em)、Qualcomm WCN7850(qwz) |
| RISC-V | 「V」ベクトル拡張とAdvanced Interrupt Architectureのカーネルサポート |
| プラットフォーム | loongsonを廃止、sparc64はLLVMツールチェーンへ移行 |
| デスクトップツール | tmuxのフローティングペイン、arm64でのハイバネーション |
RISC-Vは、誰でもそれをもとに開発できるオープンなプロセッサー設計です。そのベクトル拡張により、チップは1つの命令で多くの数値を処理でき、メディア処理や計算量の多いコードが高速になります。loongsonへの移植版は「Clang 22で動作しない」ため廃止されたと、ノートは述べています。
パッケージとアップグレード
OpenBSDの追加ソフトウェアのライブラリであるportsコレクションには、amd64向けに13,060個、64ビットArm向けに12,907個のパッケージがあります。主なものとして、Firefox 157.0、Chromium 154、GCC 16.1.0、Go 1.27.1、Python 3.14.7、Node.js 24.21.0、PostgreSQL 18.6が挙げられます。ベースシステムにはLLVMとClang 22.1.6が同梱されています。
既存のシステムは、プロジェクトのアップグレードガイドに従って7.9からアップグレードします。通常はsysupgradeツールを使います。インストーラーとパッケージツールは、ダウンロードミラーの設定を同じ方法で扱うようになりました。また、pkg_addのデフォルトの検索パスからカレントディレクトリが削除されました。
次はWindowsアプリかもしれない
Unixシステム上でWindowsプログラムを動かすレイヤーであるWineは、これまでOpenBSDでは一度も利用できませんでした。それが変わるかもしれません。10月18日、開発者のThomas Frohwein氏がopenbsd-portsメーリングリストでWineの移植を提案しました。同氏は、作業の大半はほかの貢献者によるものだとしています。数十本の64ビットWindowsアプリケーションを動かし、その大半が問題なく動作したと同氏は書いています。
これは提案であり、8.0には含まれていません。「最大の制約はWoW64が動かないことで、32ビットのWindowsソフトウェアは依然として動かない」とFrohwein氏は書いています。WoW64は32ビットプログラムを動かすWineの部分で、最近のWineリリースで作り直しが進められています。
開発者にとっての意味
OpenBSD 8.0はセキュリティを最優先したリリースで、その暗号のデフォルト設定はほかのシステムでも見習う価値があります。
- 今すぐポスト量子TLSをテストすること。 libtlsで構築されたプログラムは、ハイブリッドのML-KEM鍵交換を優先します。あなたとユーザーの間にあるロードバランサーや古いクライアントが、より大きなハンドシェイクを処理できるか確認してください。
- PFキューを使うファイアウォールをアップグレードすること。 4Gbpsを超えるトラフィックを制御している場合、従来のキューの上限はなくなりました。アップグレード後にキューのルールを再確認してください。
- loongsonへの対応を計画すること。 このプラットフォームは廃止されたため、loongsonマシンは8.0に移行できません。サポートされている別のアーキテクチャへの置き換えに予算を確保してください。
- 新しいRISC-Vサポートを活用すること。 ベクトル拡張と新しい割り込みドライバーにより、RISC-VボードはOpenBSDのより本格的なターゲットになります。お使いのportsをその上でテストしてください。
- Wineの移植を見守ること。 OpenBSDで64ビットのWindowsツールが必要なら、portsのメーリングリストを追ってください。これは草案であり、移植者は当面、Wineを権限のない別のユーザーとして実行することを勧めています。
出典
- OpenBSD 8.0 - OpenBSD
- OpenBSD 8.0 Released - OpenBSD Journal (undeadly.org)
- emulators/wine - openbsd-ports mailing list
関連記事
Kubernetes 1.37、rootlessモードがベータに昇格
Kubernetes 1.37でKubeletInUserNamespaceがベータになりました。kubelet、コンテナランタイム、CNIプラグイン、kube-proxyのすべてを非rootユーザーで動かせます。
OpenSSL 4.1がDTLS 1.3に対応、2週間遅れでリリース
OpenSSL(オープンエスエスエル)4.1.0が10月23日にリリースされ、DTLS 1.3、GREASE、AVX-512による高速化が加わりました。DTLSのセキュリティ上の不具合で最終版のタグ付けが止まってから2週間後のことです。
HTTP2Shell:Brotliの脆弱性がPython、Bun、Envoyにも波及
Brotliデコーダーの脆弱性CVE-2026-111497は、HTTP2Shellと呼ばれるようになりました。深刻度スコアは9.2で、Pythonのrequestsやhttpxを支えるパッケージ、Bun、Envoy、Istioにも及びます。