コネクテッドカー調査:自動車アプリ30本中28本が運転者のデータを共有
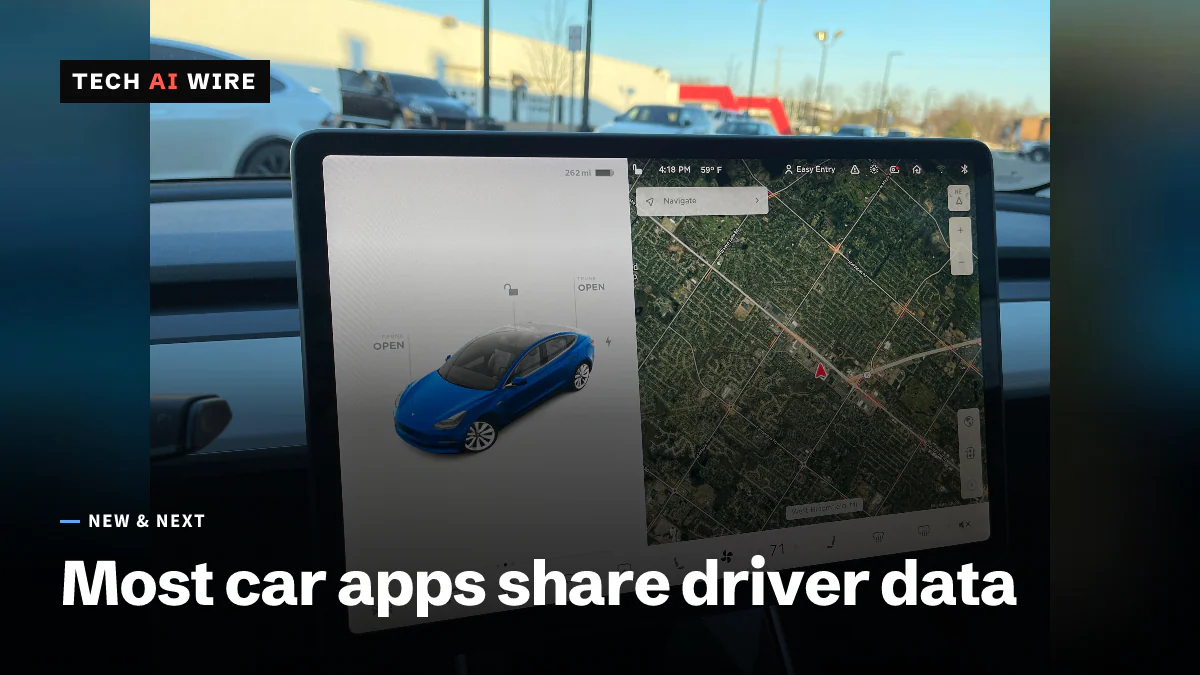
Northeastern UniversityとConsumer Reportsによるコネクテッドカーのテストで、自動車メーカーのアプリ30本中28本が広告・分析企業にデータを送り、7本がVIN、氏名、正確な位置情報を送っていました。
3 分で読めます
数字で見る
- automaker apps that sent data to an ad or analytics company
- 28 of 30
- apps that sent a VIN, name or precise location to an outside company
- 7
- cars that contacted at least one third party over Wi-Fi
- 19 of 21
自動車メーカーが顧客に提供するアプリの多くが、広告企業や分析企業にデータを送っていることが、Northeastern UniversityとConsumer Reportsの調査でわかりました。研究者らは自動車メーカーのアプリ30本をテストし、そのうち28本が少なくとも1社の外部の広告・分析企業にデータを送っていました。7本は、車のVIN、所有者の氏名、車の正確な位置といった個人情報を送っていました。これにより車は、スマートフォンやウェブサイトと同じトラッキングの仕組みに組み込まれます。しかも、所有者がそれを止める手段はより限られています。
VIN(vehicle identification number、車両識別番号)は、特定の1台の車を識別するコードです。氏名や位置情報と結びつくと、運転データを実在の人物にひも付けることができます。
研究者らがテストしたもの
調査のプロジェクトサイトによると、チームは19ブランドの車21台を調べました。対象は2022~2025年モデルです。また、コンパニオンアプリ30本もテストしました。これは、所有者が車の解錠、位置確認、始動に使うスマートフォンアプリです。調査は2024年10月から2025年8月まで、コネチカット州にあるConsumer ReportsのAuto Test Centerで行われました。
Auto Connected Car Newsによると、テスト対象のブランドには、Tesla、Ford、Toyota、Honda、Nissan、BMW、Mercedes-Benz、Rivian、Lucid、Cadillac、Buick、Lincoln、Land Roverが含まれていました。
論文のタイトルは「Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem」(コネクテッドカーのエコシステムにおけるデータプライバシーの実証研究)です。査読を経た論文です。Northeastern Universityの研究者9人が、2026年10月12-16日にドイツのKarlsruheで開かれるACM Internet Measurement Conferenceで発表します。
車とアプリが送っていたもの
研究者らは、各車両と各アプリから出ていくネットワーク通信を監視し、その行き先を調べました。主な結果は次のとおりです。
| 調査項目 | 結果 |
|---|---|
| 広告・分析企業にデータを送ったアプリ | 30本中28本 |
| 外部企業に個人情報を送ったアプリ | 30本中7本 |
| Wi-Fi経由で少なくとも1つの第三者と通信した車 | 21台中19台 |
| 確認された個人データ | VIN、氏名、メールアドレス、電話番号、正確な位置情報 |
車自体からもデータが漏れていました。プロジェクトサイトによると、21台中19台が、Wi-Fi経由で少なくとも1つの第三者と通信していました。その中には、既知の広告・トラッキング用ドメインも含まれています。
データの送り先は、よく知られた企業でした。Consumer Reportsは、受け取った企業としてAmazon、Google、Meta、Microsoft、Pinterest、Snap、Yahoo、Redditを挙げています。Auto Connected Car Newsは、さらにAdobe、ContentSquare、LexisNexis Risk Solutions、Verisk Analyticsを加えています。
Teslaは際立っていました。Consumer Reportsによると、同社のModel 3とCybertruckは、最も多くの広告・分析用ドメインにデータを送っていました。
自動車メーカーの反応
複数の企業は、共有しているデータは限られていると述べました。General Motors、Honda、Nissan、StellantisはConsumer Reportsに対し、データを受け取る企業にはその使い方に制限が課されていると説明しました。
Hondaはさらに踏み込みました。Consumer Reportsによると、研究者らが調査結果を伝えた後、Hondaは分析ベンダーのAmplitudeに対し、受け取った位置情報を削除するよう指示しました。
データが漏れる仕組み
こうした通信の大半は、ソフトウェア開発キット(SDK)から生じています。SDKは、アプリの開発元が利用状況の計測、クラッシュの追跡、広告の表示のために組み込む既製のコードライブラリです。各キットは、それを作った企業にデータを送り返します。
アプリ開発者は、1つの機能のためだけにキットを1つ追加することがあります。それでもそのキットは、その機能に必要な範囲をはるかに超えるデータを集めることがあり、そこには個人にたどり着ける識別子も含まれます。
これが開発者にとって意味すること
アプリ内のすべてのSDKを監査しましょう。サードパーティのキットを一つずつ挙げ、それぞれが何を集め、どこにデータを送るかを書き出してください。集めるデータに見合う役割がもうないキットは削除してください。
識別子を分析ツールに送ってはいけません。VIN、氏名、メールアドレス、正確な位置情報は、利用状況のイベントに含めるべきではありません。サードパーティのコードの目に触れる前にハッシュ化するか削除し、位置情報は市区町村や地域の単位に丸めてください。
自社の通信をテストしましょう。研究者らは、各デバイスから何が出ていくかを監視して、こうした漏えいを見つけました。リリースのたびに自社アプリで同じチェックを行い、送信先をプライバシーポリシーと照らし合わせてください。
コネクテッドカーへの監視の目は厳しくなると考えましょう。Consumer Reportsが後ろ盾となった査読済みの研究は、規制当局や弁護士に具体的なブランド名と件数を与えます。自動車、フリート、保険向けのソフトウェアを作るチームは、あらゆるデータの流れを説明できるよう備えておくべきです。
フリートの購入者も質問すべきです。車両フリートを運用する企業は、自動車メーカーに対し、車とそのアプリからデータを受け取る外部企業はどこか、そしてその共有をどうすれば止められるかを尋ねることができます。
出典
- Your Car Is Sharing Data With Big Tech Companies, Study Finds - Consumer Reports
- Automatic Transmission - a data-privacy study of connected vehicles - Northeastern University
- Study of Data Privacy in the Connected Cars Shows OEM Apps Sharing Data - Auto Connected Car News
関連記事
ChatGPT、画像生成中のビジュアル広告をテストへ
OpenAIは10月中に米国で、ChatGPTの画像生成機能で画像広告をテストする。あわせてAppsFlyer、Adjust、LiveRampなどの計測パートナーを加える。
OpenAIの__obi Cookie、広告ピクセルとChatGPTアカウントを結ぶ
OpenAIの広告ピクセルは有効期間1年の`__obi` Cookie(クッキー)を設定し、他サイトの閲覧をChatGPTアカウントに結び付ける。収集された識別情報は685件対255件で広告主提供分を上回った。