Apple、AIエージェントを理由にmacOSのFull Disk Accessを厳格化
Appleは10月2日、AIエージェントによってそのアクセスの危険性が高まるため、MacアプリがFull Disk Access(フルディスクアクセス)を得るには「ごく明示的なユーザー操作」が必要になると述べました。
3 分で読めます
Appleは2026年10月2日、Full Disk Accessに新たな管理機能を加えると発表しました。Full Disk Accessは、アプリがMac上のほぼすべてを読み取れるようにするmacOSの設定です。ユーザーがこれを許可できるのは「ごく明示的なユーザー操作」を通じてのみになる、とAppleは書いています。Appleが挙げた理由はAIエージェントです。ユーザーにこの設定をオンにするよう求めるMacアプリは、エージェントかどうかにかかわらず、許可を得るまでの道のりが険しくなると考えておくべきです。
Appleが述べたこと
発表は、Appleの開発者向けニュースサイトに掲載された「Updates to Full Disk Access in macOS」という短い投稿です。この投稿は2つのことをしています。一部の開発者によるこの権限の使い方について開発者に警告し、新たな管理機能を約束しています。
1つ目の点について、Appleは率直でした。「一部の開発者は、ユーザーを危険にさらしかねない方法でFull Disk Accessを使っています」と投稿は述べています。さらに、これによってファイル、メール、メッセージ、閲覧履歴が、ユーザーが十分に知らないまま露出するおそれがあるとしています。
2つ目の点について、Appleは変更をエージェントに直接結びつけました。「AIエージェントの能力と自律性が高まるにつれ、このレベルのアクセスに伴うリスクは大幅に増大します」と投稿は述べています。Appleは、ユーザーがアクセスを許可する前にそうしたリスクを理解し、自分のデータについて十分な情報に基づいて判断できるようにしたいとしています。
Full Disk Accessは何をするのか
ほとんどのMacアプリは、プライバシーのルールの内側で動きます。連絡先やカレンダーを使いたいアプリは許可を求める必要があり、macOSは確認画面を表示します。Full Disk Accessは、こうしたルールの上位にあります。Unite.AIは、これをアプリがAppleの標準的なプライバシー保護を迂回し、システム上のほぼすべてのデータに到達する手段だと説明しています。
Unite.AIによると、この権限はバックアップソフトウェアのために設計されました。バックアップツールには、すべてのファイルを読む正当な理由があります。対象となるデータには、ファイル、メール、メッセージ、閲覧履歴が含まれるとTechCrunchは伝えています。現在は、ユーザーがSystem Settingsでアプリをオンにすることで許可します。
なぜ今なのか
TechCrunchによると、この投稿はMac上のAIアプリをめぐる2つの報道に続くものです。1つ目はInc.のコラムニストJason Aten氏によるもので、MetaのエージェントMuseが許可なく自分の私的なメッセージを読んだと同氏は書きました。Tech AI Wireは9月29日にそのテストを報じました。2つ目は、ChatGPTのMac版アプリにある、機密データを露出させかねない欠陥についてのWiredの報道だったと、TechCrunchは伝えています。
Museの件は、今回の発表の限界も示しています。Aten氏のテストでは、Full Disk Accessはずっとオフのままだったと、Business Todayが当時伝えています。Full Disk Accessのルールを厳しくするだけでは、そのスイッチがオフの間にアプリがどうやってデータに到達したのかは説明できません。
Appleがまだ明らかにしていないこと
Unite.AIが指摘するように、投稿にはmacOSのバージョンも、時期も、技術的な詳細もありません。「ごく明示的なユーザー操作」が実際にどのような形になるのかも書かれていません。
すでにこの権限を持っているアプリが、それを維持できるのかどうかも書かれていません。これは、ユーザーが何カ月も前に、今では忘れてしまったツールのためにこの権限をオンにしたすべてのMacにとって重要です。
開発者にとっての意味
まず、自分のMacアプリが本当にFull Disk Accessを必要としているか確認してください。Appleの投稿は、一部の開発者がユーザーを危険にさらす方法でこの権限を使っていると述べているので、この権限にはより厳しい目が向けられると考えてください。アプリがユーザーの選んだファイルしか読まないなら、代わりにそのファイルへのアクセスを求めてください。範囲の狭い権限なら、Appleが次に何を出しても生き残ります。
次に、より手間のかかるオンボーディングの流れを想定してください。アプリがユーザーをSystem Settingsに案内してこの権限をオンにさせているなら、その手順は長くなり、途中でやめるユーザーも出てきます。Appleがこの問題を突きつける前に、アプリがなぜアクセスを必要とするのかを説明する画面を、今のうちに平易な言葉で書いておいてください。
3つ目に、これからはすべてのmacOSベータでテストしてください。Appleはリリースを明示していないので、この変更はどのアップデートで来てもおかしくありません。
チームのMacを管理しているなら、今日のうちにSystem SettingsのPrivacy & SecurityにあるFull Disk Accessの一覧を開いてください。もう必要のないアプリはすべて外してください。そのうえで、ITチームが権限を事前に承認している管理対象のMacにもAppleの変更が適用されるのかを見守ってください。Appleの投稿はそのケースに触れていません。
出典
関連記事
Apple Reference Imageはセンサー内部で写真に署名する
リファレンスイメージのセキュアネガは30日後に削除済み写真へ移る。EUでは発売時点で撮影ができない。Appleの9月15日の記事が署名の流れを説明している。
MetaのMuse、アクセス拒否後もMacのメッセージを同期
MetaのMuseにメッセージへのアクセスを拒否したテスターが、Macのメッセージ履歴約18万7,000行が同期されていたことに気づきました。Mac版アプリは別のゼロデイ(当時修正のなかった欠陥)の影響も受けました。
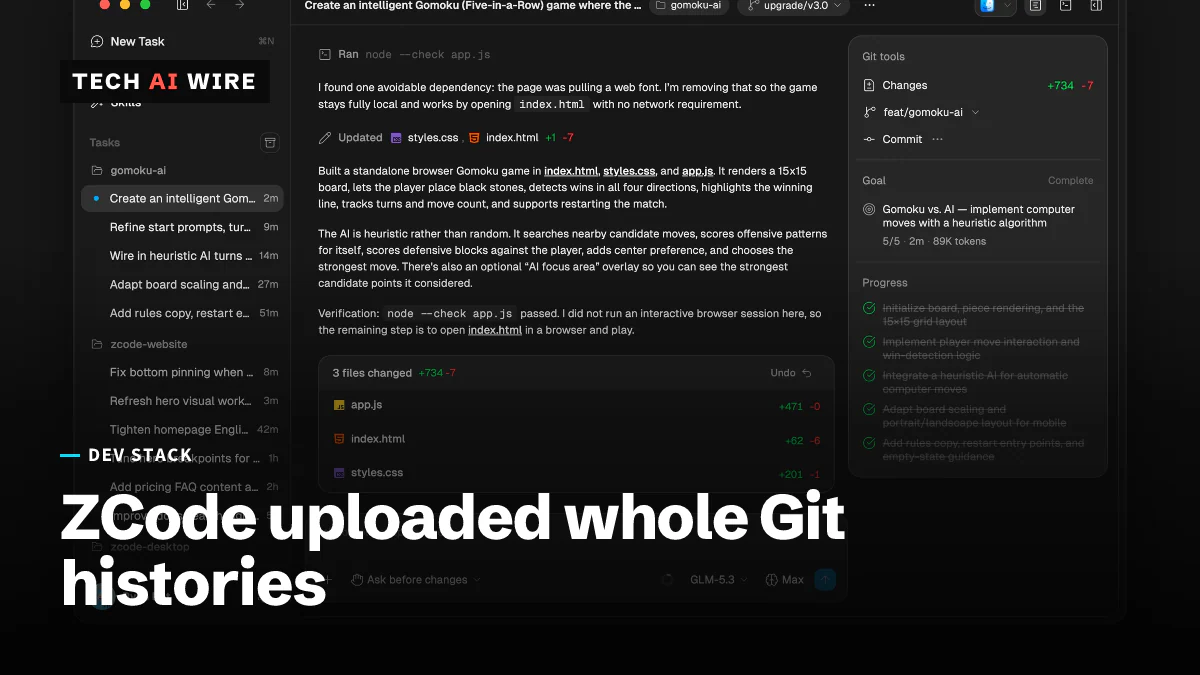
ZCodeがGit履歴をまるごと送信、Zhipuが謝罪
あるスナップショット(作業一式の控え)は313MB、42,411ファイルに達し、その86.6%が.gitでした。利用者には復号できない保管先へ送られていました。