Nix et Lix corrigent des failles du démon qui permettent un accès root local
Nix et Lix ont divulgué le 13 octobre des failles qui, enchaînées, donnent un accès root. Les correctifs figurent dans Nix 2.35.3 et Lix 2.95.4, entre autres versions correctives.
3 min de lecture
En chiffres
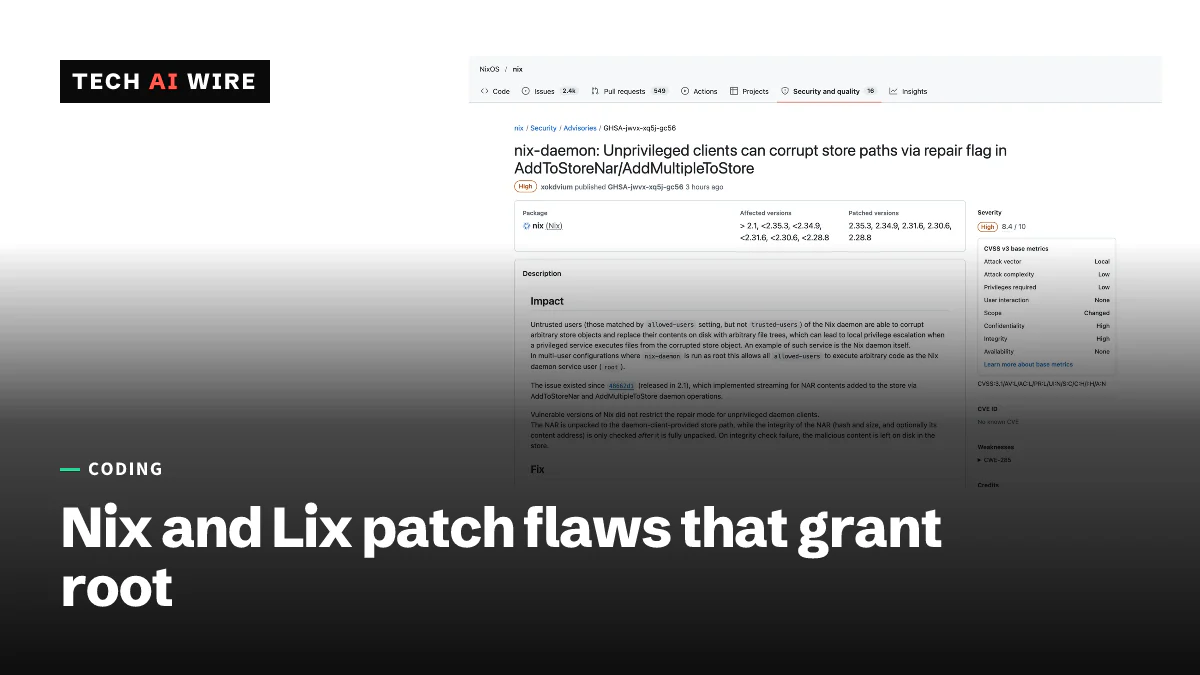
- CVSS score of the most serious Nix flaw
- 8.4
- Nix security advisories published on October 13
- 5
- Nix release that introduced the repair flaw
- 2.1
Les projets Nix et Lix ont divulgué conjointement des failles de sécurité le 13 octobre 2026. Enchaînées, elles peuvent donner un accès root sur les machines qui exécutent leurs démons de compilation de paquets. Des versions corrigées sont sorties le même jour. Toute installation multi-utilisateur de Nix ou de Lix dont le démon est accessible à des utilisateurs non fiables doit être mise à jour dès maintenant.
Nix est un gestionnaire de paquets et un système de build sur lequel repose la distribution Linux NixOS. Lix est une implémentation distincte de Nix. Tous deux font tourner un service en arrière-plan, le démon, qui compile des logiciels pour le compte des utilisateurs locaux.
Les failles
L'avis commun publié sur NixOS Discourse recense plusieurs problèmes. Le plus grave permet à un utilisateur local de corrompre des fichiers qui seront ensuite exécutés en tant que root.
| Problème | Qui est concerné | Sévérité |
|---|---|---|
| Des requêtes « repair » (réparation) non privilégiées peuvent remplacer des fichiers du store avant leur vérification | Installations multi-utilisateurs sous Linux et macOS | Élevée, 8,4 sur 10 (avis de Nix) |
Un dépassement d'entier dans builtins.genList provoque une écriture dans la mémoire du tas | Systèmes qui évaluent du code Nix non fiable | Moyenne |
| Évasion du bac à sable macOS quand le profil de sandbox d'un build dépasse une taille limite | macOS avec sandbox = true ou relaxed | Moyenne |
| L'installateur multi-utilisateur laisse des fichiers du store appartenant à l'utilisateur qui a fait l'installation | Nouvelles installations via l'installateur scripté ; NixOS n'est pas concerné | Moyenne, 5,6 |
| Le démon accepte les connexions des utilisateurs de build | macOS et FreeBSD ; Linux n'est pas concerné | Faible, 3,8 |
Côté Nix, cinq avis GitHub ont été publiés. Aucun n'a encore de numéro CVE.
Comment fonctionne l'élévation vers root
Le bug principal se situe dans la façon dont le démon ajoute des fichiers au store Nix, le répertoire où se trouvent tous les logiciels compilés. D'après l'avis de Nix GHSA-jwvx-xq5j-gc56, le démon décompressait une archive envoyée directement dans son chemin final du store. Il ne vérifiait le hash de l'archive qu'après coup.
Les versions vulnérables laissaient aussi des utilisateurs non fiables demander une réparation (« repair »), qui remplace un chemin existant du store. Si la vérification du hash échouait, les fichiers malveillants restaient sur le disque. Quand le démon tourne en tant que root, précise l'avis, tout utilisateur inscrit dans allowed-users pouvait exécuter du code en tant que root.
La faille remonte à Nix 2.1, qui a ajouté les envois en streaming. Le correctif interdit le mode réparation aux utilisateurs non fiables. Il décompresse aussi les envois dans un dossier temporaire privé et ne les met en place qu'une fois le hash validé.
L'avis attribue la découverte à Guthrie McAfee Armstrong et à un chercheur connu sous le nom de joaoviictorti.
Quelles versions installer
| Projet | Versions corrigées |
|---|---|
| Nix | 2.35.3, 2.34.9, 2.31.6, 2.30.6, 2.28.8 |
| Lix | 2.95.4, 2.94.3 |
Selon l'avis, les branches de Nix 2.29, 2.32 et 2.33, qui ne sont plus prises en charge, doivent être considérées comme vulnérables. Lix 2.93 et les versions antérieures sont touchées mais ne sont plus maintenues. Des mises à jour sont en cours pour les canaux NixOS unstable et 26.05.
Le gestionnaire de paquets Guix n'est pas concerné.
Un calendrier étalé sur des mois
Le compte rendu de l'équipe Lix montre combien de temps la coordination a pris. Le bug de dépassement a été signalé à l'équipe le 29 juillet, et les correctifs étaient prêts le 29 août. La chaîne d'élévation de privilèges sur macOS est arrivée le 12 septembre, et l'évasion du bac à sable le 9 octobre.
Le billet de Lix insiste sur le fait que son démon n'est pas une frontière de sécurité. Il conseille aux fermes de build de faire tourner le démon sous un utilisateur non privilégié lorsque c'est possible.
Tech AI Wire a couvert le mois dernier un autre problème de chaîne d'approvisionnement : un binaire strip trafiqué capable de piéger NixOS avec une porte dérobée.
Ce que cela signifie pour les développeurs
- Mettez à jour chaque installation multi-utilisateur. Toute machine sur laquelle plus d'une personne ou d'un service communique avec le démon Nix est exposée. Les installations mono-utilisateur courent moins de risques, mais doivent quand même être mises à jour.
- Suivez la bonne procédure de mise à niveau pour Lix. L'avis prévient qu'un simple
nix upgrade-nixpeut désinstaller Lix 2.95.x avant d'installer la nouvelle version. Utilisez plutôt le script de mise à niveau de Lix 2.95.4. - Vérifiez les propriétaires du store après une installation scriptée. Si Nix a été installé avec le script multi-utilisateur, l'avis donne des commandes pour que chaque chemin du store appartienne de nouveau à root.
- Auditez
allowed-users. Tant que vous n'avez pas mis à jour, toute personne de cette liste peut en pratique devenir root. Réduisez-la aux comptes qui doivent compiler. - Traitez le code Nix non fiable comme non fiable. Les systèmes de CI qui évaluent des pull requests d'inconnus pourraient déclencher le bug de dépassement. Exécutez ces évaluations sur des machines isolées.
Sources
Articles liés
Archinstall 4.5 ajoute le démarrage AArch64 et des noyaux RT
Sorti le 29 septembre 2026, Archinstall 4.5 installe les machines ARM 64 bits avec GRUB ou Limine, ajoute des noyaux temps réel et active la vérification TLS.
Un binaire strip trafiqué peut piéger tout NixOS
Des chercheurs ont construit l'attaque trusting-trust de Ken Thompson à partir de GNU strip, et non d'un compilateur, pour piéger presque tous les binaires d'un installateur NixOS.
OpenSSH 10.6 ajoute des signatures post-quantiques et accélère ses versions
OpenSSH 10.6, sorti le 6 octobre, ajoute un type de signature post-quantique, désactive la compression LZ77 et promet des correctifs plus rapides face à l'afflux de rapports de bugs produits par l'IA.