Nix y Lix corrigen fallos en su demonio que permiten obtener root en local
Nix y Lix revelaron el 13 de octubre fallos que, encadenados, dan acceso root. Las correcciones están en Nix 2.35.3 y Lix 2.95.4, entre otras versiones de parche.
3 min de lectura
En cifras
- CVSS score of the most serious Nix flaw
- 8.4
- Nix security advisories published on October 13
- 5
- Nix release that introduced the repair flaw
- 2.1
Los proyectos Nix y Lix revelaron de forma conjunta fallos de seguridad el 13 de octubre de 2026. Encadenados, permiten obtener acceso root en las máquinas que ejecutan sus demonios de compilación de paquetes. Las versiones corregidas salieron el mismo día. Toda instalación multiusuario de Nix o Lix en la que usuarios no fiables puedan llegar al demonio debe actualizarse ya.
Nix es un gestor de paquetes y sistema de compilación que sirve de base a la distribución Linux NixOS. Lix es una implementación independiente de Nix. Ambos ejecutan un servicio en segundo plano, el demonio, que compila software en nombre de los usuarios locales.
Los fallos
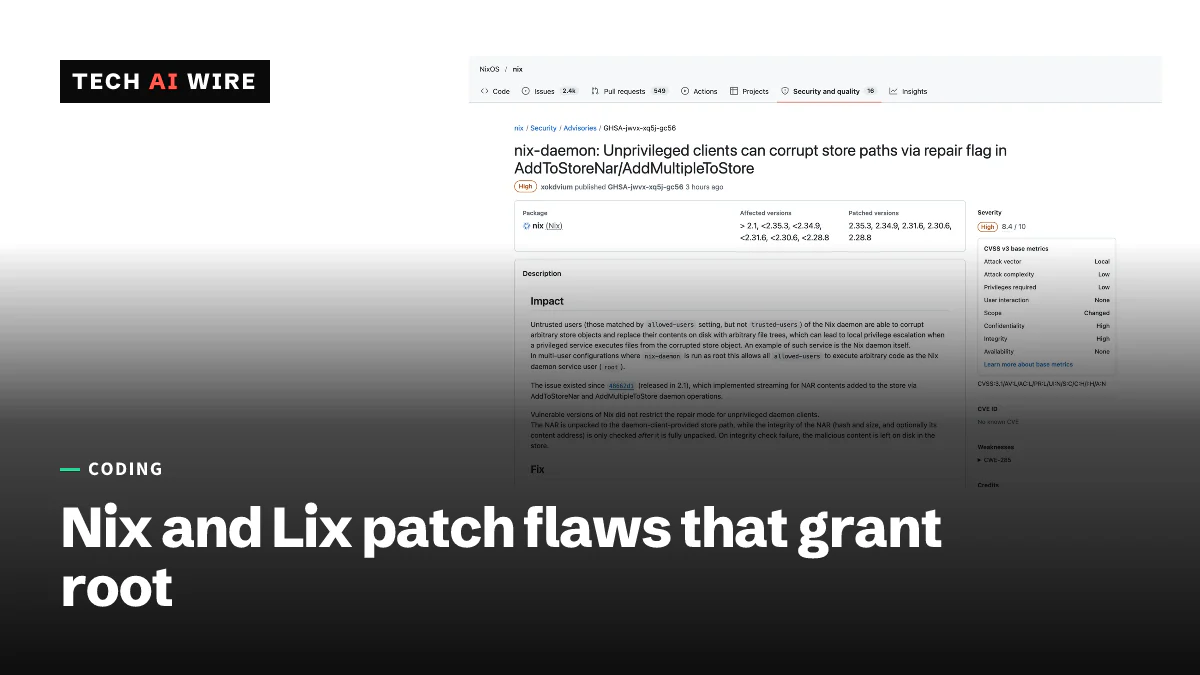
El aviso conjunto en NixOS Discourse enumera varios problemas. El más grave permite a un usuario local corromper archivos que después se ejecutan como root.
| Problema | A quién afecta | Gravedad |
|---|---|---|
| Las solicitudes «repair» (reparación) sin privilegios pueden sustituir archivos del store antes de que se comprueben | Instalaciones multiusuario en Linux y macOS | Alta, 8,4 sobre 10 (aviso de Nix) |
Un desbordamiento de enteros en builtins.genList provoca una escritura en la memoria del heap | Sistemas que evalúan código Nix no fiable | Moderada |
| Escape del sandbox de macOS cuando el perfil de sandbox de una compilación supera un límite de tamaño | macOS con sandbox = true o relaxed | Moderada |
| El instalador multiusuario deja archivos del store cuyo propietario es el usuario que instala | Instalaciones nuevas con el instalador por script; NixOS no está afectado | Moderada, 5,6 |
| El demonio acepta conexiones de los usuarios de compilación | macOS y FreeBSD; Linux no está afectado | Baja, 3,8 |
Por parte de Nix se han publicado cinco avisos en GitHub. Ninguno tiene todavía número CVE.
Cómo funciona la escalada a root
El fallo principal está en cómo el demonio añade archivos al store de Nix, el directorio donde vive todo el software compilado. Según el aviso de Nix GHSA-jwvx-xq5j-gc56, el demonio desempaquetaba el archivo subido directamente en su ruta final del store. Solo después comprobaba el hash de ese archivo.
Las versiones vulnerables también permitían a usuarios no fiables solicitar una reparación («repair»), que sustituye una ruta existente del store. Si la comprobación del hash fallaba, los archivos maliciosos se quedaban en el disco. Cuando el demonio se ejecuta como root, según el aviso, cualquier usuario incluido en allowed-users podía ejecutar código como root.
El fallo se remonta a Nix 2.1, que añadió las subidas en streaming. La corrección impide a los usuarios no fiables usar el modo de reparación. Además, desempaqueta las subidas en una carpeta temporal privada y solo las mueve a su sitio cuando el hash es correcto.
El aviso atribuye el hallazgo a Guthrie McAfee Armstrong y a un investigador conocido como joaoviictorti.
Qué versiones instalar
| Proyecto | Versiones corregidas |
|---|---|
| Nix | 2.35.3, 2.34.9, 2.31.6, 2.30.6, 2.28.8 |
| Lix | 2.95.4, 2.94.3 |
Según el aviso, las ramas de Nix sin soporte 2.29, 2.32 y 2.33 deben considerarse vulnerables. Lix 2.93 y anteriores están afectadas, pero ya no reciben mantenimiento. Hay actualizaciones en curso para los canales unstable y 26.05 de NixOS.
El gestor de paquetes Guix no está afectado.
Un calendario de meses
El informe del equipo de Lix muestra cuánto tardó la coordinación. El fallo de desbordamiento se comunicó al equipo el 29 de julio, y las correcciones estuvieron listas el 29 de agosto. La cadena de escalada de privilegios en macOS llegó el 12 de septiembre, y el escape del sandbox, el 9 de octubre.
La entrada de Lix subraya que su demonio no es una frontera de seguridad. Recomienda a las granjas de compilación ejecutar el demonio como un usuario sin privilegios siempre que sea posible.
Tech AI Wire cubrió el mes pasado otro problema de cadena de suministro: un binario strip manipulado que podía colar una puerta trasera en NixOS.
Qué significa esto para los desarrolladores
- Actualice todas las instalaciones multiusuario. Cualquier máquina en la que más de una persona o servicio se comunique con el demonio de Nix está expuesta. Las instalaciones de un solo usuario corren menos riesgo, pero también deben actualizarse.
- Use la vía de actualización correcta para Lix. El aviso advierte de que un simple
nix upgrade-nixpuede desinstalar Lix 2.95.x antes de instalar la nueva versión. Use en su lugar el script de actualización de Lix 2.95.4. - Revise la propiedad del store tras una instalación por script. Si Nix se instaló con el script multiusuario, el aviso ofrece comandos para que todas las rutas del store vuelvan a pertenecer a root.
- Audite
allowed-users. Hasta que actualice, cualquiera de esa lista puede convertirse, en la práctica, en root. Redúzcala a las cuentas que necesitan compilar. - Trate el código Nix no fiable como no fiable. Los sistemas de CI que evalúan pull requests de desconocidos podrían toparse con el fallo de desbordamiento. Ejecute esas evaluaciones en máquinas aisladas.
Fuentes
Artículos relacionados
Archinstall 4.5 añade arranque AArch64 y kernels RT
Archinstall 4.5, publicado el 29 de septiembre de 2026, instala equipos ARM de 64 bits con GRUB o Limine, añade kernels de tiempo real y activa la verificación TLS.
Un binario strip manipulado puede colar una puerta trasera en todo NixOS
Unos investigadores han construido el ataque trusting-trust de Ken Thompson con GNU strip, no con un compilador, y han colado puertas traseras en casi todo un instalador de NixOS.
OpenSSH 10.6 añade firmas poscuánticas y acelera sus versiones
OpenSSH 10.6, publicado el 6 de octubre, añade un tipo de firma poscuántica, desactiva la compresión LZ77 y promete correcciones más rápidas ante la avalancha de informes de errores hechos con IA.