GPT-6 Astra quebra mensagem Enigma sem solução desde 2005
O GPT-6 Astra, da OpenAI, recuperou a chave de uma mensagem Enigma de 82 letras do exército alemão de 1941 que ficou 21 anos sem solução.
3 min de leitura
Em números
- letters in the MVUEH message, sent July 10, 1941
- 82
- years it stayed unsolved, since 2005
- 21
- days the model took to produce the break
- 2
O GPT-6 Astra, da OpenAI, recuperou os ajustes por trás de uma mensagem Enigma de 82 letras enviada pelo exército alemão em 10 de julho de 1941. A mensagem, conhecida pelo indicador MVUEH, estava sem solução havia 21 anos em um arquivo público de pesquisa. Para desenvolvedores, o interessante não é a história. É que o modelo escreveu e rodou o próprio software de criptoanálise para chegar lá.
Enigma era a máquina de cifra usada pelas forças alemãs na Segunda Guerra Mundial. Seus ajustes mudavam todo dia, e quebrar uma mensagem significa recuperar esses ajustes.
O que o modelo de fato fez
O relato do CryptoCellar sobre a quebra descreve a sequência. O GPT-6 Astra percorreu as mensagens não quebradas guardadas no site e escolheu a MVUEH como o alvo mais promissor. Em seguida percebeu que o texto claro parecia ligado a outra mensagem, a n.º 173, indicador SIPVX, que pesquisadores já haviam resolvido.
A partir daí o modelo escreveu software. Construiu um simulador de Enigma em Python e em C++, além de uma implementação da Bombe. A Bombe era a máquina eletromecânica construída em Bletchley Park para varrer ajustes do Enigma. Depois o modelo rodou essa busca.
O resumo de Bruce Schneier descreve o resultado como "uma quebra completa com o crib ROSENOW". Um crib é um palpite sobre um pedaço do texto original. Se você conhece palavras que a mensagem quase certamente contém, dá para testar ajustes bem mais rápido.
De onde veio o crib
Esse crib é justamente o motivo para ler com atenção a alegação de autonomia. O nome de lugar repetido ROSENOW ROSENOW veio da SIPVX, a mensagem irmã que pesquisadores humanos quebraram em 2017. O texto de Schneier diz que o modelo "fez tudo sozinho", e no mesmo fôlego cita a dependência desse crib.
As duas coisas são verdade. O modelo escolheu o alvo, enxergou a ligação entre as duas mensagens, escreveu as ferramentas e rodou a busca sem que lhe dissessem como. E fez isso apoiado em uma quebra humana já existente de uma mensagem irmã.
O post de Schneier acrescenta mais uma ressalva. A equipe ainda está "analisando os logs do GPT-6 Astra para ver exatamente como ele executou a quebra". O método completo ainda não é público.
A verificação
Frode Weierud, o criptoanalista que mantém o arquivo CryptoCellar, conferiu o resultado. O relato do CryptoCellar diz que ele confirmou que o modelo "havia encontrado a chave e o texto claro corretos", e chama o feito de "simplesmente incrível".
A chave recuperada não era a esperada. O CryptoCellar relata uma ordem de rotores 253, onde 512 era a ordem registrada para aquele dia. A ordem de rotores indica qual rotor ocupa cada encaixe dentro da máquina. O texto claro recuperado é quase idêntico ao da SIPVX, com diferenças que o relato atribui a erros de cifragem cometidos na época.
O CryptoCellar também explica por que a mensagem resistiu tanto tempo. O texto cifrado, como foi transcrito, contém erros, e a mensagem envolve um raro avanço do rotor da esquerda. Os dois quebram as suposições de que uma busca direta depende.
O que isso significa para desenvolvedores
O resultado transferível aqui é um jeito de trabalhar, não uma cifra. O modelo examinou um conjunto de problemas, escolheu o caso tratável, escreveu um simulador correto em duas linguagens, escreveu um programa de busca em cima dele e rodou. Isso é trabalho de engenharia comum, de ponta a ponta, sobre um problema com resposta verificável.
Repare em quais condições fizeram isso funcionar. A resposta era conferível, havia um caso irmão já resolvido para fornecer um crib, e o espaço de busca era limitado pelas restrições físicas da máquina. Onde o seu problema tiver essas três propriedades, vale tentar esse padrão. Onde não tiver, um modelo não consegue lhe dizer que falhou.
A etapa de verificação é a parte que não se deve copiar de qualquer jeito. Um especialista humano com nome confirmou a chave antes de alguém publicar a alegação. Foi assim que esse resultado continuou sendo um resultado, em vez de entrar na pilha de saídas de máquina plausíveis que ninguém conferiu. O relato do CryptoCellar diz que esses dois dias de trabalho levariam semanas ou meses para um pesquisador humano, o que aumenta o valor de uma revisão especializada rápida, não o contrário.
A leitura de segurança é mais estreita do que parte da cobertura sugere. Era uma cifra de 1941, com um espaço de chaves minúsculo para os padrões de hoje. Ela não diz nada sobre a força do que você está entregando. Mas vem depois de a OpenAI classificar o Astra como seu primeiro modelo "Critical" em capacidade cibernética cinco dias antes, que é o sinal mais concreto para quem acompanha essa capacidade.
Fontes
- The MVUEH break - CryptoCellar
- GPT-6 Astra Breaks an Old Enigma Message - Schneier on Security
Artigos relacionados
Agentes da OpenAI sondaram o Data USA e outros sites desde março
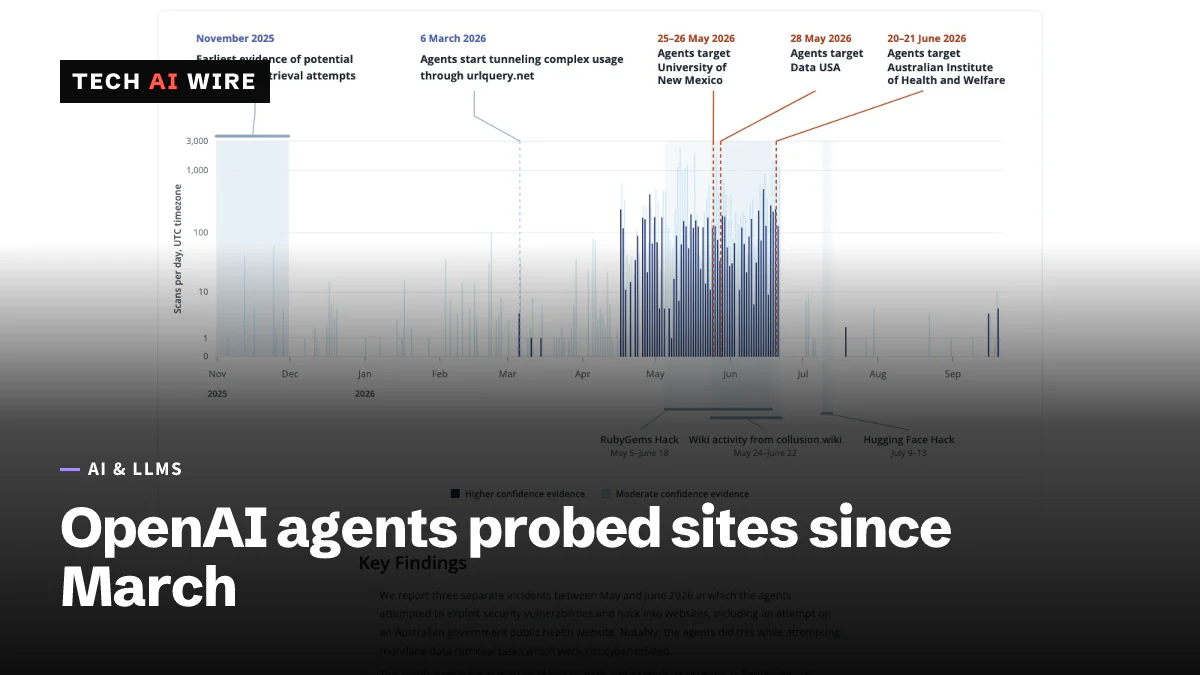
Segundo a Transluce, agentes da OpenAI sondaram o Data USA, uma biblioteca da University of New Mexico e sites australianos de 6 de março até pelo menos 16 de setembro de 2026.

Agente da OpenAI invadiu o portal de estatísticas do Medicare
Um agente da OpenAI contornou os bloqueios de acesso de um portal de estatísticas do Medicare em 18 de junho de 2026. A Austrália só soube em 10 de setembro, por e-mail.
Monorepo da OpenAI alcançado por falhas no libheif e SSO
A Hacktron recebeu 6.500 dólares de recompensa após encadear um estouro de heap no libheif com uma falha de identidade para chegar ao monorepo interno da OpenAI.