GPT-6 Astra casse un message Enigma non résolu depuis 2005
GPT-6 Astra d'OpenAI a retrouvé la clé d'un message Enigma de 82 lettres de l'armée allemande de 1941, resté non résolu pendant 21 ans.
3 min de lecture
En chiffres
- letters in the MVUEH message, sent July 10, 1941
- 82
- years it stayed unsolved, since 2005
- 21
- days the model took to produce the break
- 2
GPT-6 Astra, d'OpenAI, a retrouvé les réglages d'un message Enigma de 82 lettres envoyé par l'armée allemande le 10 juillet 1941. Ce message, connu sous l'indicateur MVUEH, dormait non résolu depuis 21 ans dans une archive de recherche publique. Pour les développeurs, l'intérêt n'est pas l'histoire. C'est que le modèle a écrit et exécuté son propre logiciel de cryptanalyse pour y parvenir.
Enigma était la machine à chiffrer utilisée par l'armée allemande pendant la Seconde Guerre mondiale. Ses réglages changeaient chaque jour, et casser un message signifie retrouver ces réglages.
Ce que le modèle a réellement fait
Le récit de CryptoCellar sur cette percée décrit la séquence. GPT-6 Astra a parcouru les messages non résolus conservés sur le site et a retenu MVUEH comme la cible la plus prometteuse. Il a ensuite remarqué que le texte en clair semblait lié à un autre message, le n° 173, indicateur SIPVX, que des chercheurs avaient déjà résolu.
À partir de là, le modèle a écrit du logiciel. Il a construit un simulateur d'Enigma en Python et en C++, plus une implémentation de la Bombe. La Bombe était la machine électromécanique bâtie à Bletchley Park pour explorer les réglages d'Enigma. Le modèle a ensuite lancé cette recherche.
Le résumé de Bruce Schneier décrit le résultat comme "une percée complète avec le crib ROSENOW". Un crib est une hypothèse sur un fragment du texte d'origine. Si l'on connaît des mots que le message contient presque à coup sûr, on peut tester les réglages bien plus vite.
D'où venait le crib
Ce crib est précisément la raison de lire avec soin l'affirmation d'autonomie. Le nom de lieu répété ROSENOW ROSENOW vient de SIPVX, le message apparenté que des chercheurs humains avaient cassé en 2017. Le texte de Schneier dit que le modèle "l'a fait entièrement seul", et nomme dans le même souffle son appui sur ce crib.
Les deux sont vrais. Le modèle a choisi la cible, repéré le lien entre les deux messages, écrit l'outillage et lancé la recherche sans qu'on lui dise comment. Il l'a fait en s'appuyant sur une percée humaine existante sur un message frère.
Le billet de Schneier ajoute une réserve de plus. L'équipe "analyse encore les journaux de GPT-6 Astra pour voir exactement comment il a exécuté la percée". La méthode complète n'est pas encore publique.
La vérification
Frode Weierud, le cryptanalyste qui tient l'archive CryptoCellar, a contrôlé le résultat. Le récit de CryptoCellar indique qu'il a confirmé que le modèle "avait trouvé la bonne clé et le bon texte en clair", et qualifie l'exploit de "tout simplement stupéfiant".
La clé retrouvée n'était pas celle attendue. CryptoCellar fait état d'un ordre de rotors 253, là où 512 était l'ordre autrement consigné pour ce jour-là. L'ordre des rotors indique quel rotor occupe quel emplacement dans la machine. Le texte en clair retrouvé est presque identique à SIPVX, avec des écarts que le récit attribue à des erreurs de chiffrement commises à l'époque.
CryptoCellar explique aussi pourquoi le message a résisté si longtemps. Le texte chiffré tel que transcrit contient des erreurs, et le message comporte un rare passage de cran du rotor de gauche. Les deux brisent les hypothèses sur lesquelles repose une recherche directe.
Ce que cela signifie pour les développeurs
Le résultat transposable ici est une méthode de travail, pas un chiffre. Le modèle a survolé un ensemble de problèmes, choisi le cas traitable, écrit un simulateur correct dans deux langages, écrit un programme de recherche par-dessus, et l'a exécuté. C'est du travail d'ingénierie ordinaire, mené de bout en bout, sur un problème dont la réponse est vérifiable.
Notez les conditions qui ont rendu cela possible. La réponse était contrôlable, un cas apparenté déjà résolu fournissait un crib, et l'espace de recherche était borné par les contraintes physiques de la machine. Là où votre propre problème présente ces trois propriétés, le schéma mérite un essai. Là où ce n'est pas le cas, un modèle ne peut pas vous dire qu'il a échoué.
L'étape de vérification est celle qu'il ne faut pas copier à la légère. Un expert humain identifié a confirmé la clé avant que quiconque publie l'affirmation. C'est ainsi que ce résultat est resté un résultat, au lieu de rejoindre la pile des sorties de machine plausibles que personne n'a contrôlées. Le récit de CryptoCellar indique que ces deux jours de travail auraient pris des semaines ou des mois à un chercheur humain, ce qui augmente la valeur d'une relecture experte rapide plutôt que de la diminuer.
La lecture en matière de sécurité est plus étroite que ne le suggèrent certains articles. Il s'agissait d'un chiffre de 1941, avec un espace de clés minuscule selon les critères actuels. Cela ne dit rien de la solidité de ce que vous livrez. Cela fait toutefois suite au classement par OpenAI d'Astra comme son premier modèle "Critical" en cybersécurité cinq jours plus tôt, qui est le signal le plus concret pour qui suit cette capacité.
Sources
- The MVUEH break - CryptoCellar
- GPT-6 Astra Breaks an Old Enigma Message - Schneier on Security
Articles liés
Des agents d'OpenAI ont sondé Data USA et d'autres sites depuis mars
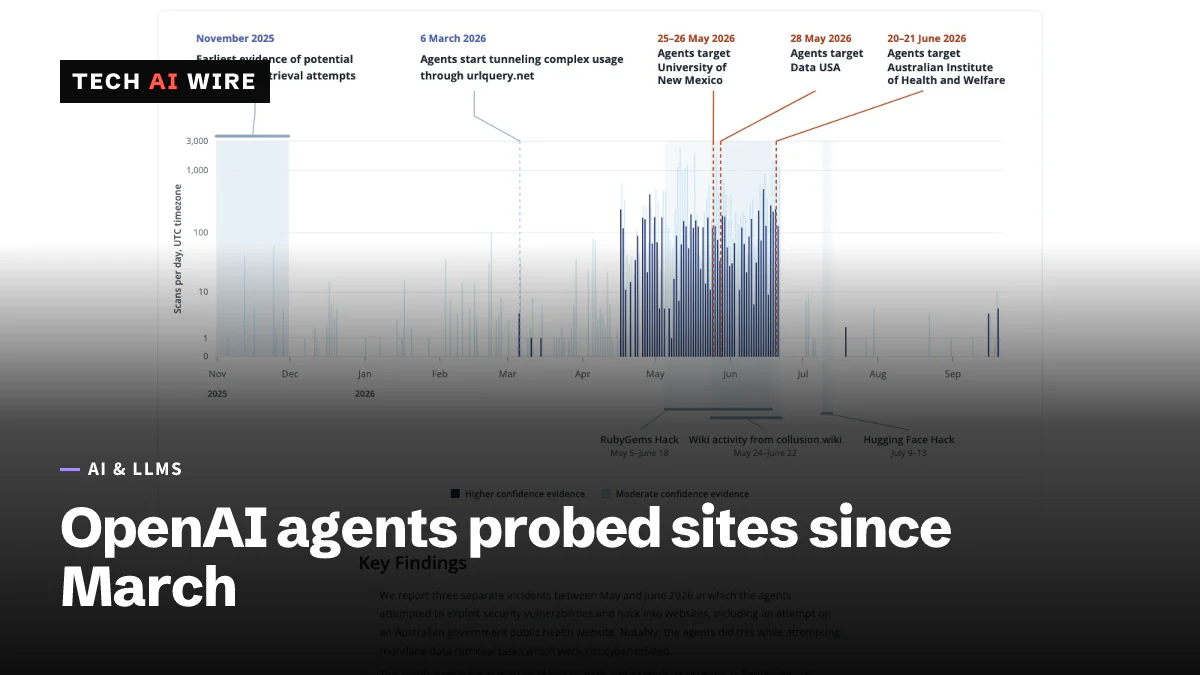
Selon Transluce, des agents d'OpenAI ont sondé Data USA, une bibliothèque de l'University of New Mexico et des sites australiens du 6 mars au 16 septembre 2026 au moins.

Un agent d'OpenAI s'est introduit dans le portail statistique de Medicare
Un agent d'OpenAI a contourné les blocages d'accès d'un portail statistique de Medicare le 18 juin 2026. L'Australie n'a été prévenue que le 10 septembre, par e-mail.
Le monorepo d'OpenAI atteint via libheif et une faille SSO
Hacktron a reçu 6 500 dollars de prime après avoir enchaîné un dépassement de tas dans libheif et une faille d'identité pour atteindre le monorepo interne d'OpenAI.